



在愈來愈多時間待在線上的世界中,信任像是一種貨幣同時也是一種弱點,威脅行為者試圖操縱人類行為並利用人們想要獲益的心態。在資訊圖中,我們將探索社交工程,包括威脅行為者將職業身份識別看得特別重要的原因,同時引導您了解他們操縱人性以實現目標的一些方式。
信任經濟的餵養:社交工程欺詐

範例:虛假的緊迫
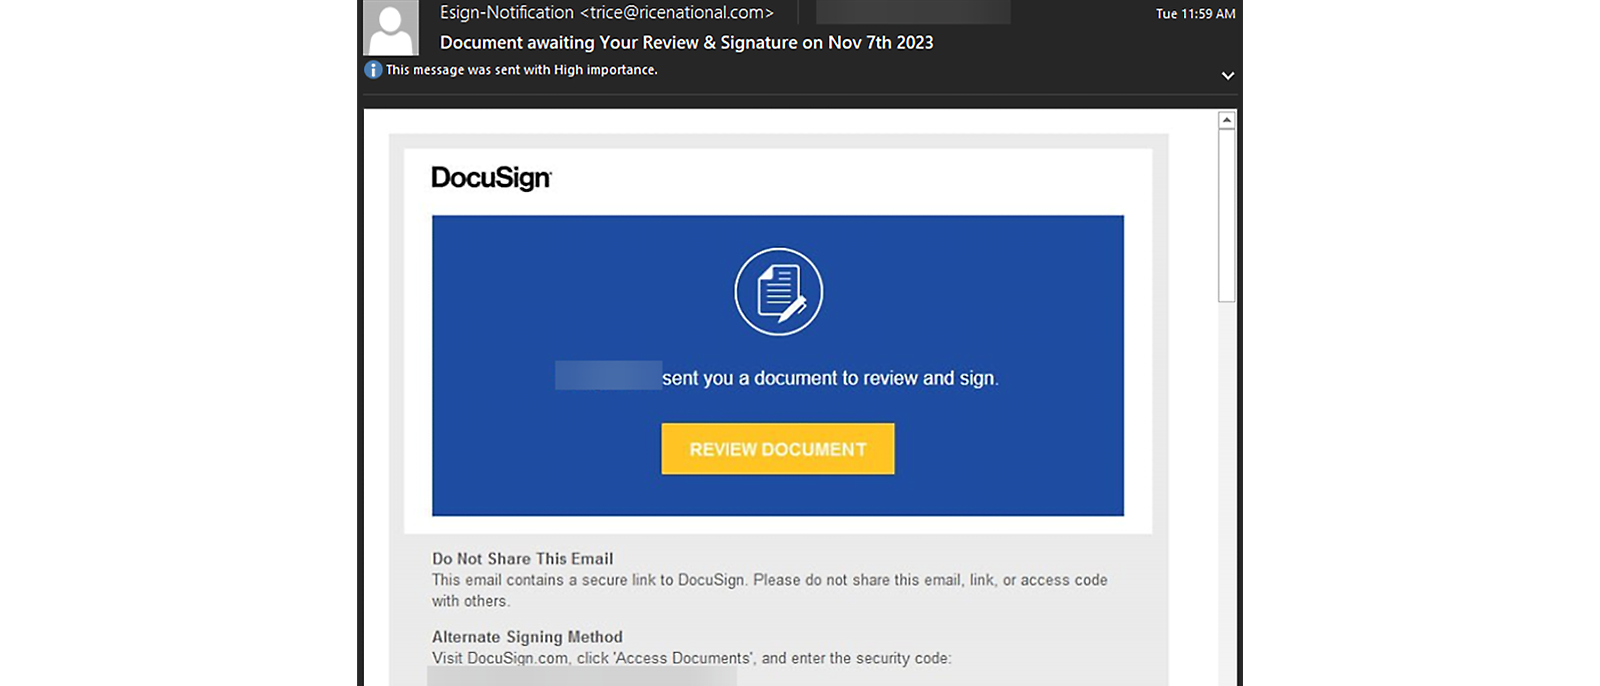
「網路釣魚電子郵件的特徵是包藏某種類型的時間性附件。他們想促進您在短時間內做出決定。」
Jack Mott,Microsoft 威脅情報
情緒
情緒操縱可以使網路攻擊者占上風,因為人類最有可能在高度情緒化的狀態下採取冒險行動,尤其是涉及恐懼、內疚或憤怒的情況。
範例: 情緒操控
「我見過的最有效的誘餌是一封非常簡短的電子郵件,上面寫著您的配偶已經與我們簽訂合約擬訂離婚協議書。請點擊連結下載副本。」
Sherrod DeGrippo,Microsoft 威脅情報
習慣
罪犯是行為的敏銳觀察者,他們特別關注人們「坐在自動駕駛艙」中不會經過額外思考而進行的各種習慣和例行事務。
範例:常見習慣
「威脅行為者會適應商務的節奏。他們擅長在我們通常接觸的環境中部署有意義的誘餌。」
Jack Mott,Microsoft 威脅情報
員工的個人和職業角色之間的界限有時會有些交集,並不是都分得很清楚。員工可能在工作中使用工作用的電子郵件作為個人用途的使用。威脅行為者有時會試著利用這一點,將這些程式適當包裝並伸出援手,以便獲取員工的公司資訊。
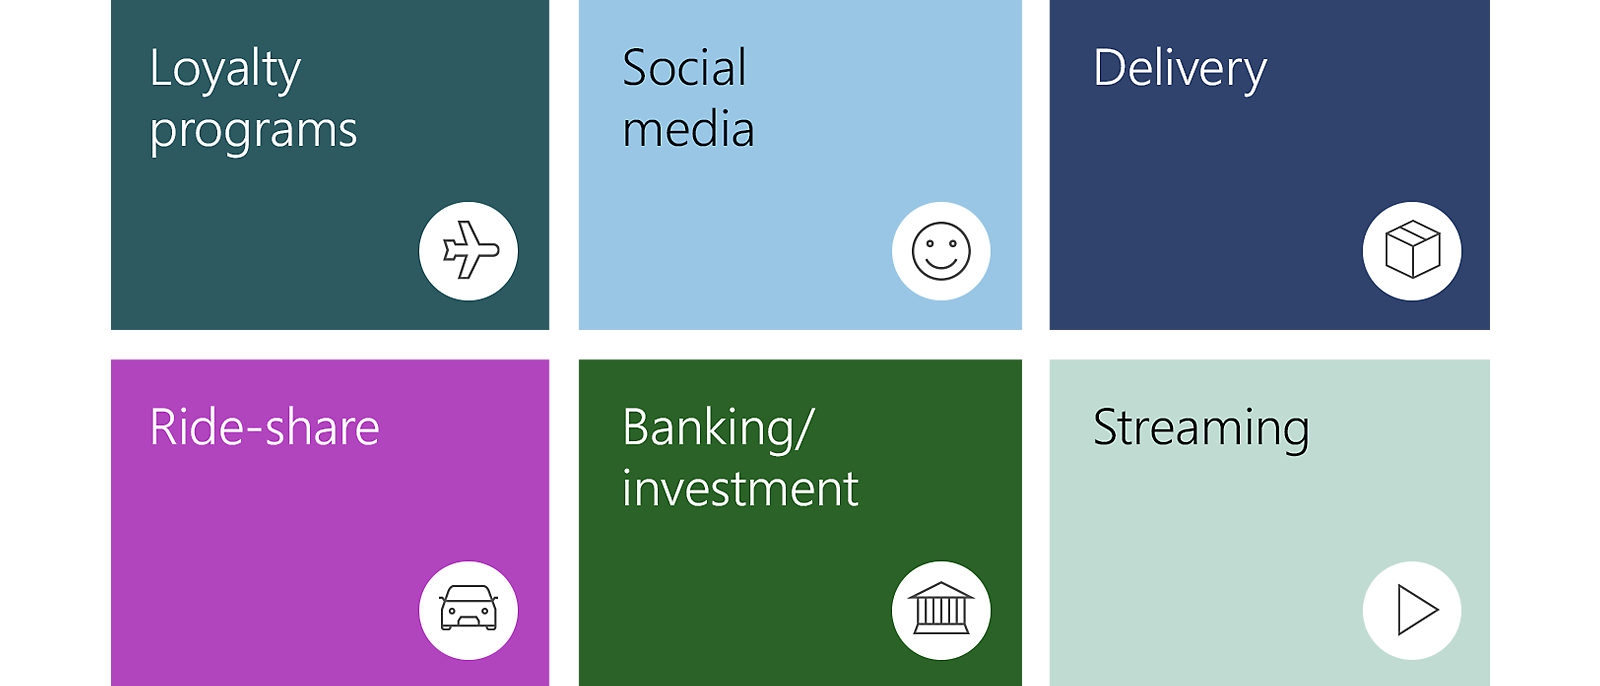
「在電子郵件網络釣魚詐騙中,網路罪犯會檢查他們的『誘餌』以獲取公司電子郵件位址。個人網路郵件位址不值得他們花費時間。工作用的位址價值高,因此他們會投入更多資源,並專注於為這些帳戶定製攻擊策略。」
Jack Mott,Microsoft 威脅情報
「長期騙局」
社交工程的攻擊通常不會很快。隨著時間的推移,社交工程師傾向於使用從一開始便研究的勞動密集型技術,利用來與受害者建立信任。此類的循環操作可能是這樣的:
- 調查:工程師會先鎖定目標,蒐集背景資訊,例如可能的入侵點或安全規範。
- 滲透:工程師會著重於與目標建立信任。他們編造故事,吸引目標,並控制互動的進行,以有利於工程師的方式引導。
- 利用:社交工程師會逐步取得目標的資訊。通常,目標會心甘情願地交出資訊,工程師可能會利用這一點來獲得更多的機密資訊。
- 收尾:社交工程師會讓互動自然結束。熟練的工程師這麼做,不會讓目標感到可疑
BEC 攻擊在網路犯罪產業中獨樹一幟,因為它們強調社交工程和欺騙藝術。成功的 BEC 攻擊每年使組織損失數億美元。2022 年,聯邦調查局 (FBI) 網際網路犯罪投訴中心記錄了 21,832 起 BEC 投訴,調整後的損失金額超過 27 億美元4。
BEC 的首要目標是高階主管和其他資深領導者、財務經理、有權存取員工記錄 (如身份證號碼、稅務報表或其他個人身份資訊) 的人力資源人員。新進員工不太可能驗證不熟悉的電子郵件請求,也會成為目標。
幾乎所有類型的 BEC 攻擊都在增加。常見的 BEC 攻擊類型包括5:
- 直接電子郵件盜用(DEC):攻擊者利用遭入侵的電子郵件帳戶,對內部或第三方會計人員進行社交工程,誘使其將資金匯入攻擊者的銀行帳戶,或變更既有帳戶的付款資訊。
- 供應商電子郵件盜用(VEC):攻擊者劫持與付款相關的電子郵件,冒充公司員工,利用既有供應商關係進行社交工程,誘使供應商將應付款項轉入非法銀行帳戶。
- 假發票詐騙:大規模社交工程詐騙,利用知名商業品牌誘使企業支付假發票。
- 律師冒充詐騙:利用與大型知名律師事務所的信任關係,提高對小型公司與新創企業高階主管的可信度,進而催促支付未結清的發票款項,尤其常發生在首次公開募股等重大事件前。若付款條款達成協定,付款就會重新導向到非法銀行帳戶。
Octo Tempest
Octo Tempest 是一個以獲利為目的、由英語母語威脅行為者組成的團體,以發動大規模攻擊活動聞名,並大量運用中間人攻擊(AiTM)、社交工程,以及 SIM 交換等手法。
Diamond Sleet
2023 年 8 月,Diamond Sleet 對德國軟體供應商 JetBrains 進行了軟體供應鏈入侵攻擊,破壞了使用於軟體建置、測試和部署程序的伺服器。由於 Diamond Sleet 早已成功地滲透進入建置環境,因此 Microsoft 評估此活動對受影響的組織構成特別高的風險。
Sangria Tempest
Sangria Tempest也稱為 FIN,以針對餐飲業和竊取支付卡資料聞名。他們最有效的誘餌之一是利用涉及食物中毒的指控,促使人員打開惡意附件查看細節。
Sangria Tempest 主要成員來自於東歐,他們利用地下論壇招募以英語為母語的人,他們受過透過電子郵件誘餌致電給商店的訓練。該組織透過這個流程竊取了數千萬張支付卡資料。
Midnight Blizzard
Midnight Blizzard 是一家總部位於俄羅斯的威脅行為者,主要針對美國和歐洲政府、外交機構、非政府組織 (NGO) 和 IT 服務提供者。
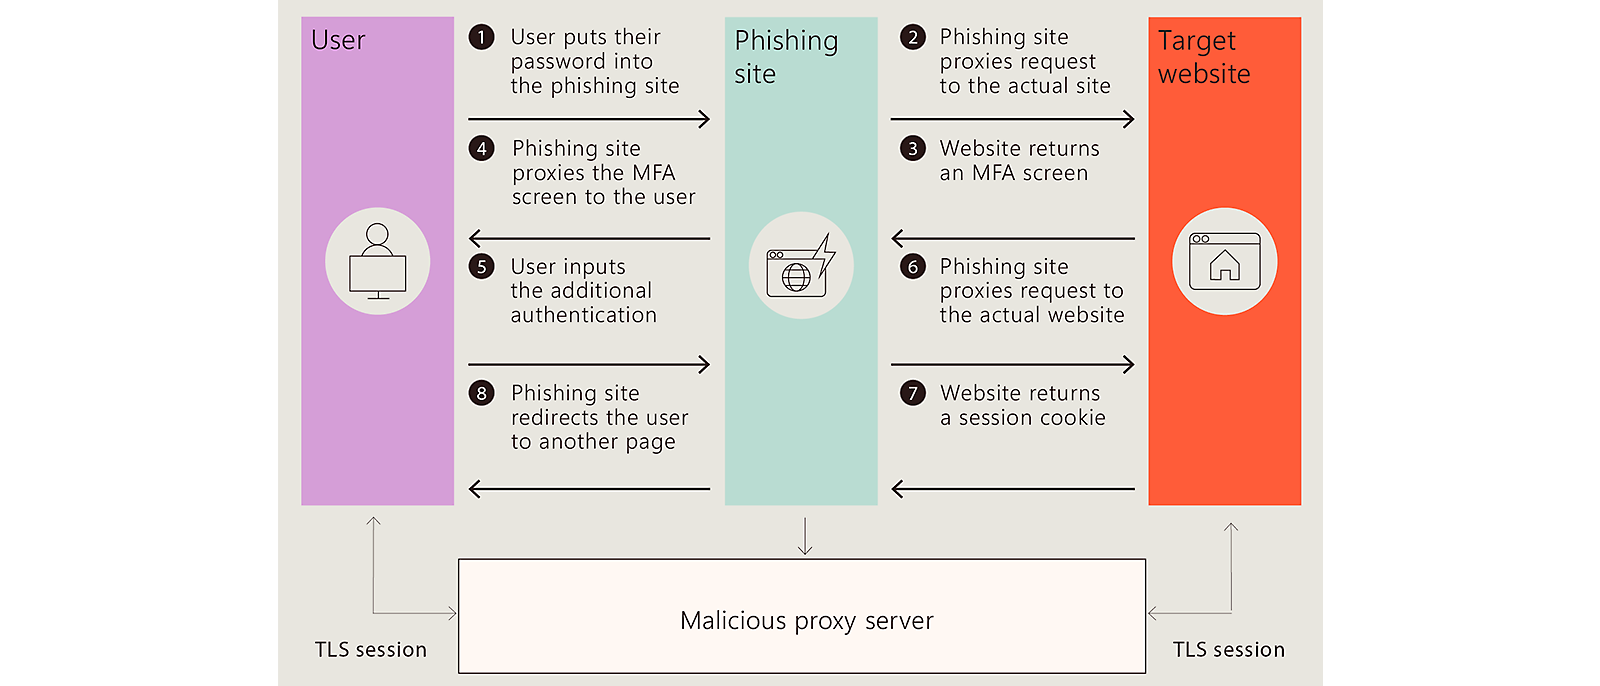
Midnight Blizzard 利用 Teams 訊息發送誘餌,試圖透過吸引使用者和多重要素驗證 (MFA) 的提示並獲得批准,竊取目標組織的認證。
您是否了解?
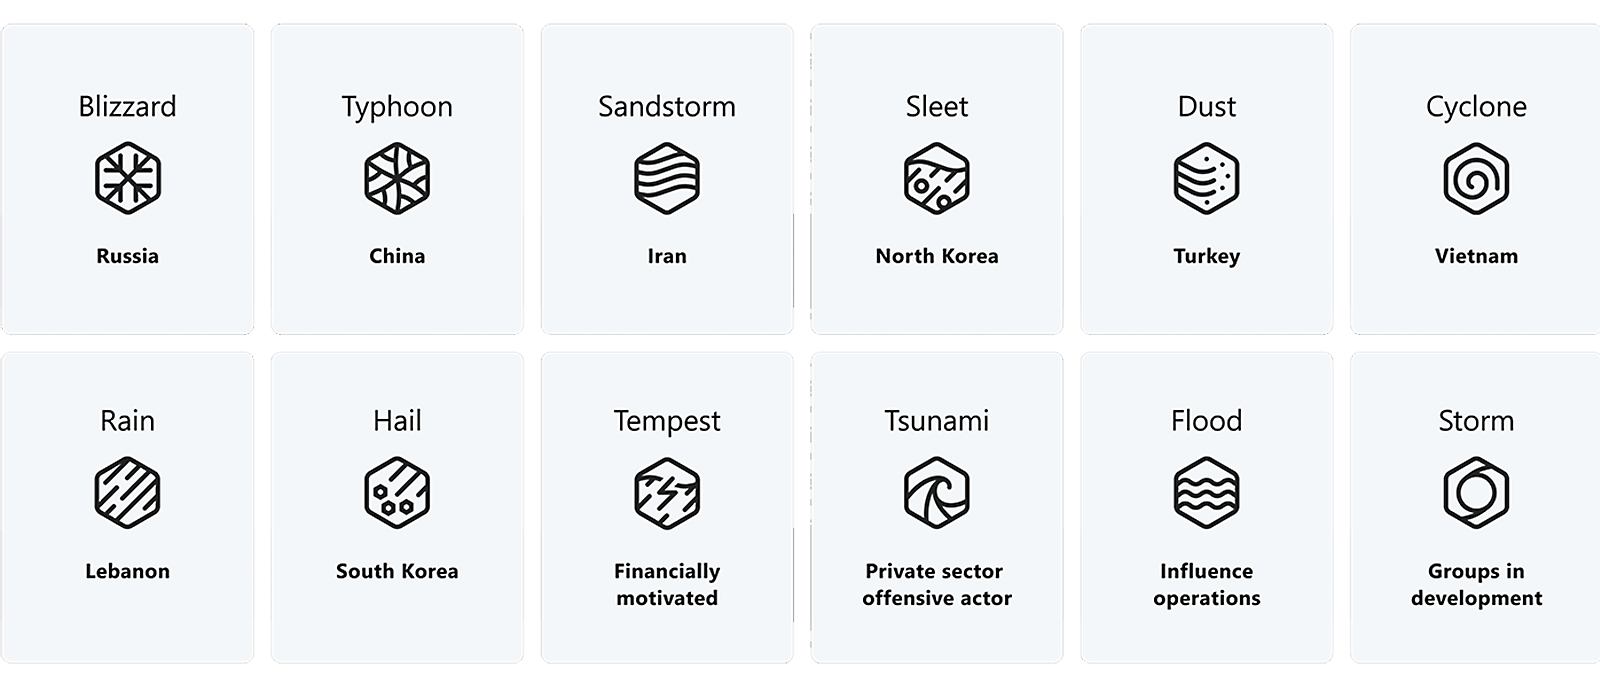
Microsoft 的威脅行為者命名策略已轉向新的命名分類法。從天氣相關主題汲取靈感來為威脅行為者命名。
雖然社交工程攻擊可能很複雜,但您可以採取一些措施來協助防範6。如果您能聰明地處理隱私權和安全性,就可以在攻擊者的遊戲中擊敗他們。
首先,指導使用者保持個人帳戶於私人用途,不要與工作電子郵件或與工作相關的任務混合在一起。
此外,請務必強制使用 MFA。社交工程師通常會尋找登入認證等資訊。透過啟用 MFA,即使攻擊者取得您的使用者名稱和密碼,他們仍然無法訪問您的帳戶和個人資訊7。
不要開啟可疑來源的電子郵件或附件。如果朋友向您發送了需要緊急點擊的連結,請與朋友確認訊息是否真的來自他們的傳送。在點擊任何內容之前請暫停並詢問自己,確認寄件者與內容所說的相同。
暫停和驗證
警惕那些令人難以置信的優惠方案。您不可能贏得您沒有參加的抽獎活動,也不會有外國皇室成員給您留下一大筆錢。如果它看起來太誘人,請快速搜索以確定該供應項目是合法的還是陷阱。
不要在網路上過度分享。社交工程師需要獲得目標的信任才能讓騙局奏效。如果他們可以從您的社交媒體資料中找到您的個人詳細資訊,就可以使用它來讓騙局看起來更合法。
保護您的電腦和裝置。使用防病毒軟體、防火牆和電子郵件過濾器。如果威脅確實進入您的裝置,您將獲得適當的防範措施保護您的資訊安全。
「當您接收到一個有問題的電話或電子郵件,最重要的是要放慢行動並進行驗證。人們在行動太快時會犯錯誤,因此重要的是提醒員工,在這種情況下不必立即做出反應。」
Jack Mott,Microsoft 威脅情報
請觀看 The risk of trust: Social engineering threats and cyber defense.,進一步了解如何協助保護您的組織。
相關文章
網路安全性三大持久性挑戰的專家建議
Microsoft 安全性研究部首席組經理 Justin Turner 描述了在其整個網路安全性職業生涯中遇到的三個持久性挑戰:組態管理、修補和裝置可見度
網路犯罪即服務 (CaaS) 推動企業電子郵件欺詐增加 38%
商業電子郵件入侵 (BEC) 呈上升趨勢,因為網路罪犯可以掩蓋攻擊來源,使其變得更加邪惡。深入了解網路犯罪即服務 (CaaS) 以及如何協助保護您的組織。
Microsoft、Amazon 和國際執法部門聯合打擊技術支持欺詐
了解 Microsoft 和 Amazon 首次聯手取締印度各地的非法技術支援呼叫中心。
關注 Microsoft 安全性