



Trong một thế giới ảo ngày càng phát triển, nơi mà lòng tin vừa phổ biến lại vừa là điểm yếu, các tác nhân đe dọa tìm cách thao túng hành vi con người và lợi dụng xu hướng muốn giúp đỡ của mọi người. Trong đồ họa thông tin này, chúng ta sẽ khám phá hành vi lừa đảo phi kỹ thuật, trong đó có lý do tại sao các tác nhân đe dọa coi trọng danh tính chuyên môn hơn tất cả, đồng thời cho bạn biết một số cách thức thao túng bản chất con người mà các tác nhân này sử dụng để đạt được mục tiêu.
Lợi dụng nền kinh tế lòng tin: gian lận lừa đảo phi kỹ thuật

Lừa đảo phi kỹ thuật và mánh lới lừa đảo qua mạng tinh vi
Khoảng 901 các cuộc tấn công lừa đảo qua mạng đều sử dụng tới các chiến thuật lừa đảo phi kỹ thuật nhằm thao túng nạn nhân tiết lộ thông tin nhạy cảm, bấm vào các đường liên kết độc hại hoặc mở tệp chứa mã độc. Các chiến thuật này thường được thực hiện qua email. Cuộc tấn công lừa đảo qua mạng là phương thức tiết kiệm chi phí cho kẻ tấn công, dễ thích ứng để né tránh các biện pháp phòng ngừa và có tỷ lệ thành công cao.
Đòn bẩy hành vi con người
Mấu chốt của kỹ thuật lừa đảo phi kỹ thuật là kẻ tấn công biết sử dụng sự tự tin và khả năng thuyết phục để khiến đối tượng mục tiêu thực hiện những hành động đi ngược với tính cách của họ. Ba đòn bẩy được khai thác hiệu quả nhất là tính cấp bách, cảm xúc và thói quen.2 Tính cấp bách Không ai muốn bỏ lỡ một cơ hội ngàn năm có một hay không kịp đáp ứng một hạn chót quan trọng. Cảm giác cấp bách thường đánh lừa những người vốn dĩ tỉnh táo, khiến họ tiết lộ thông tin cá nhân.
Ví dụ: Tình huống cấp bách giả
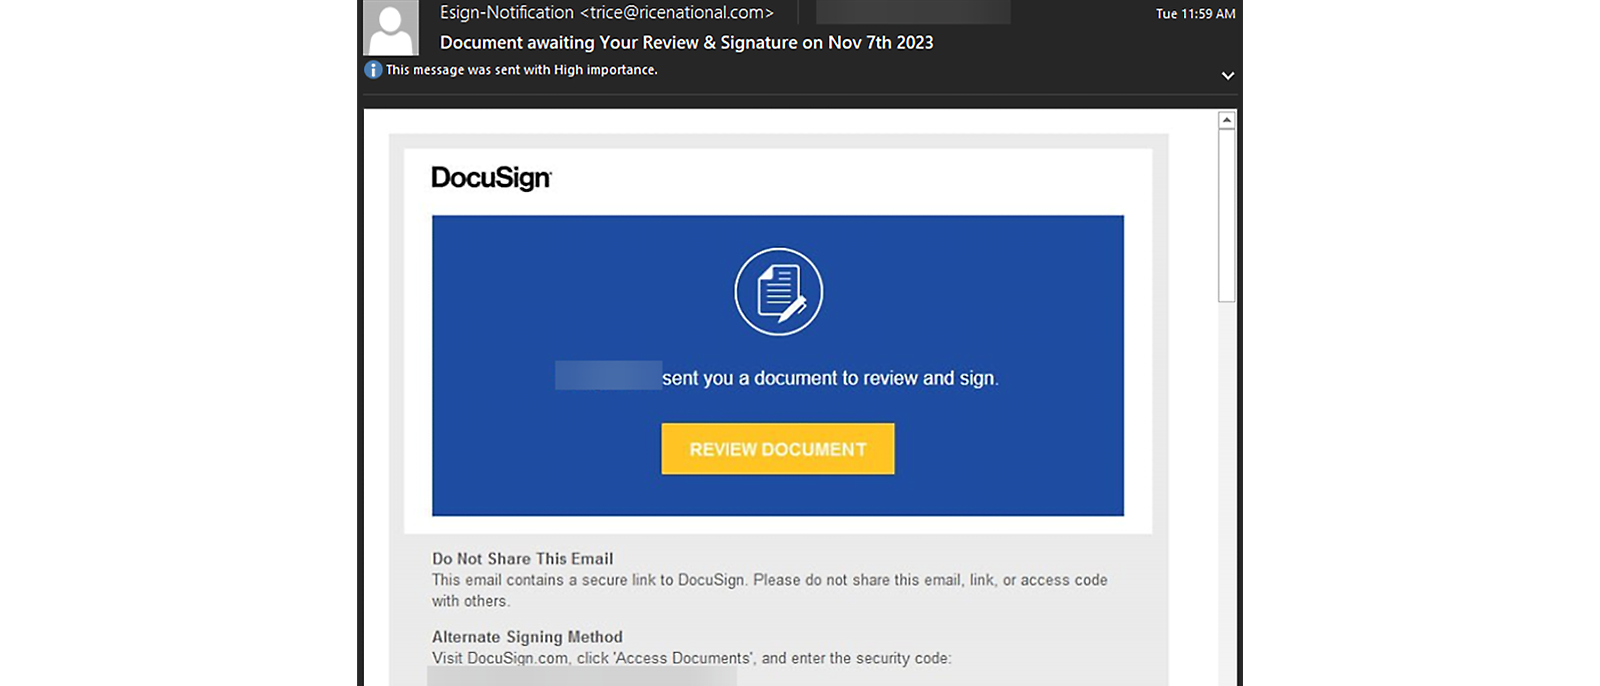
“Một dấu hiệu để nhận biết email lừa đảo qua mạng là thường kèm theo một loại khung thời gian nào đó. Kẻ gian muốn thúc ép bạn đưa ra quyết định trong thời gian ngắn.”
Jack Mott – Microsoft Threat Intelligence
Cảm xúc
Kẻ tấn công qua mạng có thể thao túng cảm xúc để giành lợi thế, bởi con người thường đưa ra quyết định rủi ro hơn khi ở trạng thái cảm xúc mạnh, đặc biệt là khi bị chi phối bởi nỗi sợ, cảm giác tội lỗi hay tức giận.
Ví dụ: Thao túng cảm xúc
“Mồi nhử tinh vi nhất mà tôi từng thấy là một email rất ngắn cho biết chúng tôi được vợ/chồng bạn thuê để chuẩn bị thủ tục ly hôn. Hãy bấm vào đường liên kết để tải bản sao xuống.”
Sherrod DeGrippo – Microsoft Threat Intelligence
Thói quen
Tội phạm là những kẻ rất giỏi quan sát hành vi và chúng đặc biệt chú ý đến những thói quen hay quy trình mà mọi người thực hiện “trong vô thức”, hầu như không suy nghĩ.
Ví dụ: Thói quen phổ biến
“Các tác nhân đe dọa điều chỉnh phương thức tấn công theo nhịp điệu hoạt động của doanh nghiệp. Chúng biết cách tạo ra mồi nhử có nội dung phù hợp với hoàn cảnh mà chúng ta thường tiếp nhận.”
Jack Mott – Microsoft Threat Intelligence
Đôi khi, nhân viên không rạch ròi giữa khía cạnh cá nhân và công việc. Nhân viên có thể sử dụng email công việc cho các tài khoản cá nhân mà họ sử dụng cho công việc. Các tác nhân đe dọa sẽ đôi lúc cố gắng lợi dụng điều đó bằng cách tiếp cận với tư cách là một trong những chương trình này để có quyền truy nhập vào thông tin của nhân viên trong công ty.
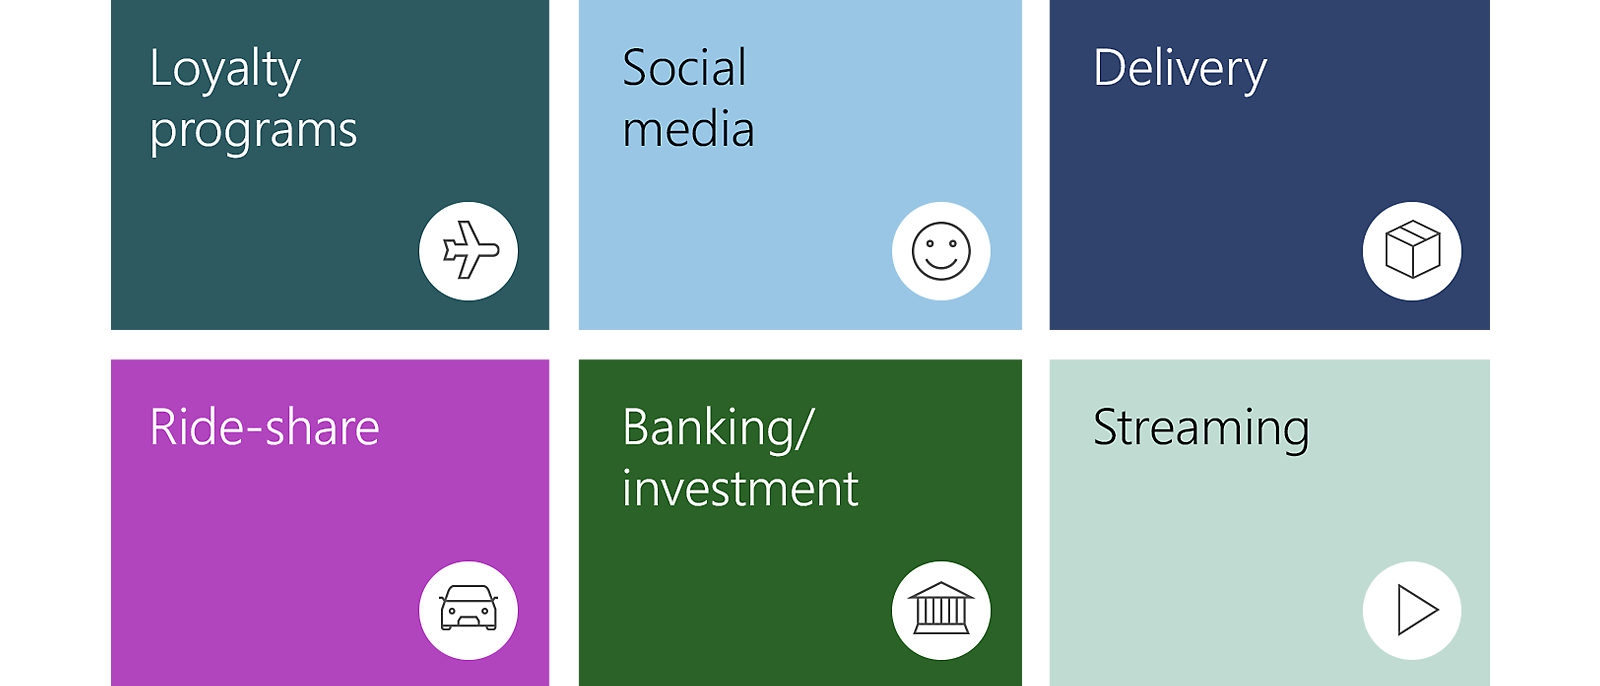
“Trong các vụ lừa đảo qua email, tội phạm mạng sẽ kiểm tra “mồi nhử” của chúng để tìm địa chỉ email công ty. Địa chỉ email cá nhân không đáng để chúng mất thời gian. Địa chỉ email công ty có giá trị hơn, vì vậy chúng sẽ đầu tư nhiều nguồn lực hơn và tập trung tấn công kiểm soát trực tiếp để tùy chỉnh các cuộc tấn công vào các tài khoản đó.”
Jack Mott – Microsoft Threat Intelligence
Mánh khóe “dài hơi”
Các cuộc tấn công lừa đảo phi kỹ thuật thường không diễn ra nhanh chóng. Kẻ lừa đảo thường từ từ xây dựng lòng tin ở nạn nhân bằng các kỹ thuật hao tâm tổn sức, bắt đầu bằng việc nghiên cứu. Quá trình thao túng kiểu này thường diễn ra theo các bước như sau:
- Khảo sát: Đối tượng lừa đảo xác định mục tiêu và thu thập thông tin cơ bản, như điểm xâm nhập tiềm tàng hoặc giao thức bảo mật.
- Xâm nhập: Đối tượng lừa đảo tập trung xây dựng lòng tin với mục tiêu. Chúng dựng lên một câu chuyện, thu hút sự chú ý của nạn nhân và dần kiểm soát cuộc tương tác theo hướng có lợi cho mình.
- Khai thác: Đối tượng lừa đảo từng bước thu thập thông tin về mục tiêu. Thông thường, nạn nhân tự nguyện cung cấp các thông tin này, và đối tượng lừa đảo sẽ lợi dụng chúng để tiếp cận nhiều thông tin mật hơn.
- Rút lui: Đối tượng lừa đảo sẽ kết thúc cuộc tương tác một cách tự nhiên. Một kẻ dày dặn kinh nghiệm sẽ làm điều này mà không khiến nạn nhân nảy sinh nghi ngờ
Các vụ tấn công BEC nổi bật trong lĩnh vực tội phạm mạng do tập trung vào lừa đảo phi kỹ thuật và nghệ thuật đánh lừa. Các vụ tấn công BEC thành công gây thiệt hại hàng trăm triệu USD mỗi năm cho các tổ chức. Năm 2022, Trung tâm Khiếu nại Tội phạm Internet thuộc Cục Điều tra Liên bang Hoa Kỳ (FBI) ghi nhận tổng thiệt hại sau điều chỉnh lên tới hơn 2,7 tỷ USD từ 21.832 đơn khiếu nại liên quan đến BEC.4
Mục tiêu hàng đầu của BEC là giám đốc điều hành và lãnh đạo cấp cao, quản lý tài chính, nhân sự có quyền truy cập vào hồ sơ nhân viên như số An sinh xã hội, báo cáo thuế hoặc các thông tin định danh cá nhân khác. Nhân viên mới (có lẽ ít có khả năng xác minh các yêu cầu email lạ) cũng là mục tiêu.
Gần như mọi hình thức tấn công BEC đều đang gia tăng. Các hình thức tấn công BEC phổ biến bao gồm:5
- Xâm phạm email trực tiếp (DEC): Tài khoản email bị xâm phạm được sử dụng để thực hiện hành vi lừa đảo phi kỹ thuật đối với nhân sự kế toán nội bộ hoặc bên thứ ba – chuyển tiền vào tài khoản ngân hàng của kẻ tấn công hoặc thay đổi thông tin thanh toán của một tài khoản hiện có.
- Xâm phạm email nhà cung cấp (VEC): Lợi dụng mối quan hệ hiện có với nhà cung cấp thông qua chiếm đoạt email liên quan đến thanh toán và giả danh nhân viên công ty để thuyết phục nhà cung cấp chuyển khoản thanh toán còn tồn đọng vào tài khoản ngân hàng bất hợp pháp.
- Lừa đảo bằng hóa đơn giả: Thủ đoạn lừa đảo phi kỹ thuật trên diện rộng, lợi dụng thương hiệu của doanh nghiệp nổi tiếng để thuyết phục các công ty thanh toán hóa đơn giả mạo.
- Giả mạo luật sư: Lợi dụng mối quan hệ đáng tin cậy với các hãng luật lớn, có tiếng để tăng độ uy tín với lãnh đạo công ty nhỏ và công ty khởi nghiệp, nhằm thúc đẩy thanh toán hóa đơn còn tồn đọng, đặc biệt là trước các sự kiện quan trọng như phát hành cổ phiếu lần đầu ra công chúng (IPO). Sau khi đạt được thỏa thuận về điều khoản thanh toán, khoản tiền sẽ được chuyển hướng vào một tài khoản ngân hàng bất hợp pháp.
Octo Tempest
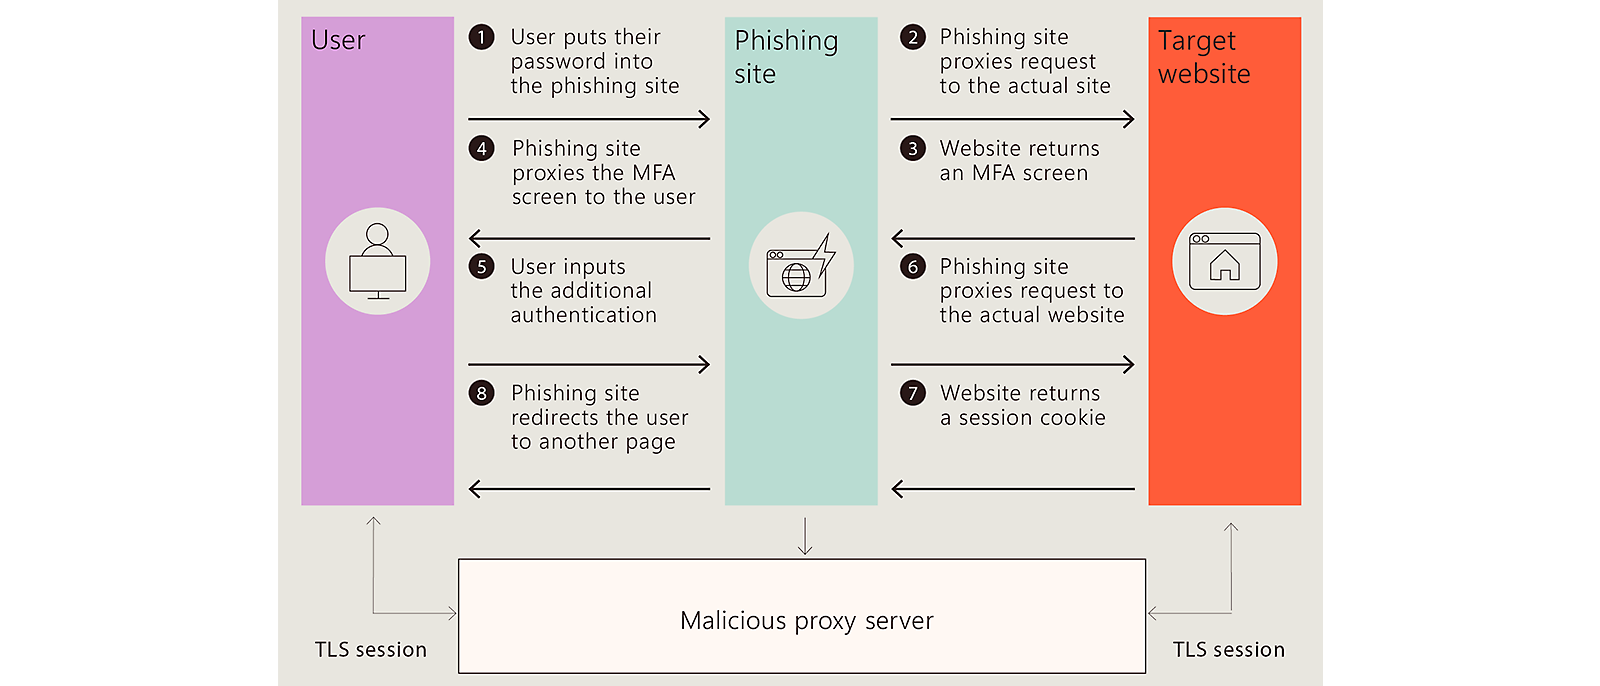
Octo Tempest là một nhóm tác nhân đe dọa có động cơ tài chính sử dụng tiếng Anh là tiếng mẹ đẻ, được biết đến với các chiến dịch quy mô lớn, phần lớn sử dụng kỹ thuật tấn công bên trung gian (AiTM), lừa đảo phi kỹ thuật và hoán đổi SIM.
Diamond Sleet
Vào tháng 8 năm 2023, Diamond Sleet đã thực hiện hành vi xâm phạm chuỗi cung ứng phần mềm nhằm vào nhà cung cấp phần mềm JetBrains của Đức, gây ảnh hưởng đến các máy chủ phục vụ quá trình phát triển, thử nghiệm và triển khai phần mềm. Do Diamond Sleet từng xâm nhập thành công vào các môi trường phát triển phần mềm trước đây, Microsoft đánh giá hoạt động này gây ra mức độ rủi ro đặc biệt cao cho các tổ chức bị ảnh hưởng.
Sangria Tempest
Sangria Tempest, hay còn gọi là FIN, được biết đến với hành vi nhắm mục tiêu vào ngành nhà hàng nhằm đánh cắp dữ liệu thẻ thanh toán. Một trong những mồi nhử hiệu quả nhất của chúng là cáo buộc ngộ độc thực phẩm. Để xem chi tiết về sự việc, nạn nhân phải mở tệp đính kèm chứa mã độc.
Sangria Tempest, một nhóm tội phạm với phần lớn là người Đông Âu, đã sử dụng các diễn đàn ngầm để thu nạp người nói tiếng Anh bản ngữ. Những người này sẽ được đào tạo cách gọi điện đến các cửa hàng được nêu trong email mồi nhử. Nhóm này đã đánh cắp hàng chục triệu dữ liệu thẻ thanh toán thông qua quá trình này.
Midnight Blizzard
Midnight Blizzard là một tác nhân đe dọa có trụ sở tại Nga, chủ yếu nhắm mục tiêu vào các chính phủ, cơ quan ngoại giao, tổ chức phi chính phủ (NGO) và nhà cung cấp dịch vụ CNTT, phần lớn tại Hoa Kỳ và châu Âu.
Midnight Blizzard tận dụng tin nhắn trên Teams làm mồi nhử để đánh cắp thông tin xác thực từ tổ chức mục tiêu thông qua tương tác với người dùng và khiến họ phê duyệt yêu cầu xác thực đa yếu tố (MFA).
Bạn có biết?
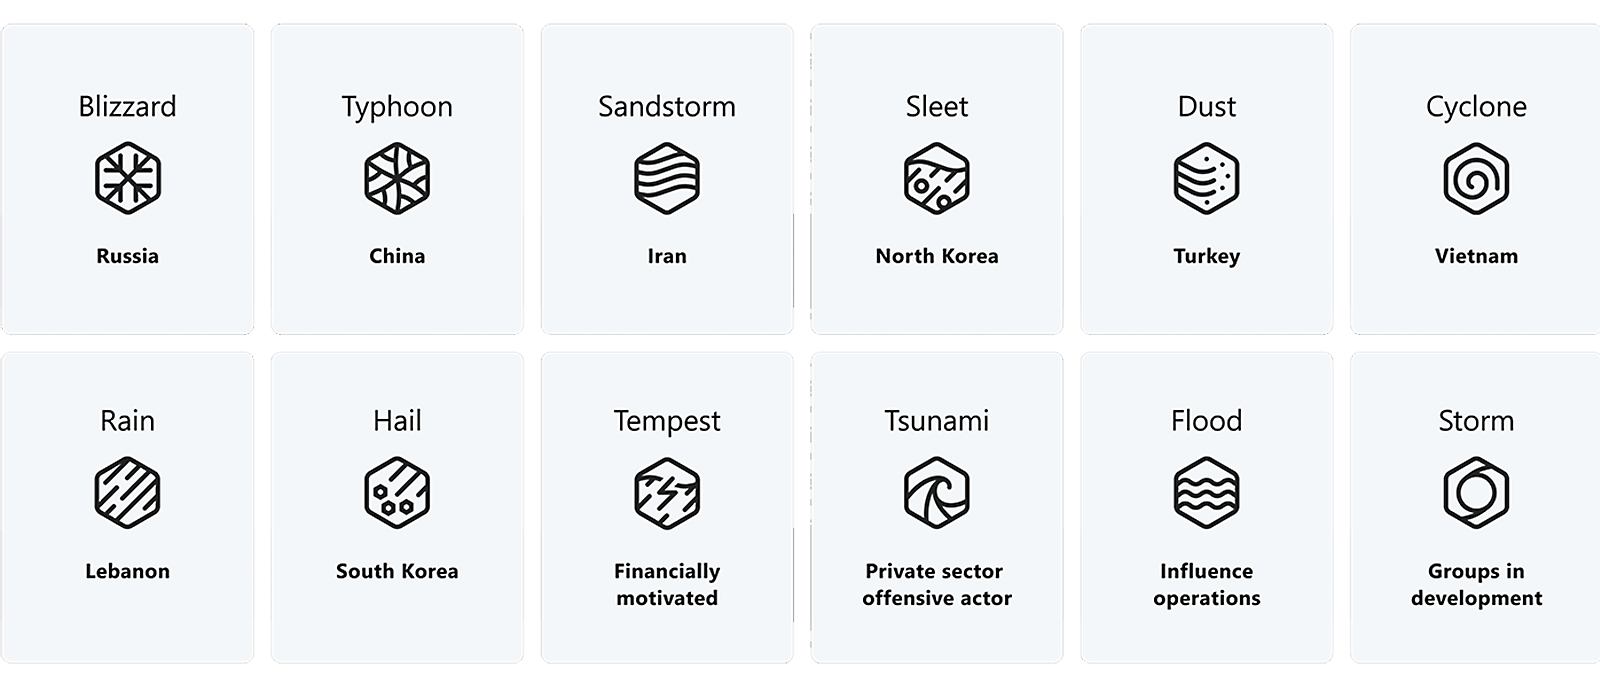
Chiến lược đặt tên tác nhân đe dọa của Microsoft đã chuyển sang nguyên tắc phân loại đặt tên mới dành cho các tác nhân đe dọa. Nguyên tắc này lấy cảm hứng từ các chủ đề liên quan đến thời tiết.
Mặc dù các vụ tấn công lừa đảo phi kỹ thuật rất tinh vi, bạn vẫn có thể áp dụng biện pháp phòng tránh.6 Nếu hiểu rõ về quyền riêng tư và bảo mật, bạn có thể lật ngược thế cờ trước kẻ tấn công.
Trước hết, hãy hướng dẫn người dùng tách biệt tài khoản cá nhân với email công việc và các tác vụ liên quan đến công việc.
Đồng thời, cần bắt buộc sử dụng xác thực đa yếu tố (MFA). Đối tượng lừa đảo thường tìm kiếm những thông tin như thông tin đăng nhập. Bằng cách kích hoạt MFA, ngay cả khi kẻ tấn công có được tên đăng nhập và mật khẩu, chúng vẫn không thể truy cập vào tài khoản và thông tin cá nhân của bạn.7
Không mở email hoặc tệp đính kèm từ các nguồn đáng ngờ. Nếu một người bạn gửi cho bạn một đường liên kết mà bạn cần phải bấm vào ngay, hãy xác nhận với người bạn đó xem tin nhắn có đúng là của họ hay không. Trước khi bấm vào bất cứ thứ gì, hãy tạm dừng và tự hỏi liệu người gửi có đúng là người mà họ tự xưng hay không.
Tạm dừng và xác minh
Hãy cảnh giác trước những lời đề nghị quá lý tưởng. Bạn không thể trúng thưởng ở một cuộc rút thăm mà bạn không tham gia và cũng không có hoàng thân nước ngoài nào sắp để lại cho bạn một số tiền lớn. Nếu nghe có vẻ quá hấp dẫn, hãy tìm kiếm nhanh để xác định xem đó là một lời đề nghị có thực hay là một cái bẫy.
Đừng chia sẻ quá mức trên mạng. Kẻ lừa đảo cần chiếm được lòng tin của đối tượng mục tiêu thì trò lừa đảo của chúng mới phát huy tác dụng. Nếu tìm được thông tin cá nhân trên hồ sơ mạng xã hội của bạn, chúng có thể sử dụng thông tin đó để khiến trò lừa đảo có vẻ xác thực hơn.
Bảo mật máy tính và các thiết bị của bạn. Sử dụng phần mềm chống vi-rút, tường lửa và bộ lọc email. Trong trường hợp mối đe dọa cố gắng xâm nhập vào thiết bị, bạn sẽ có sẵn biện pháp bảo vệ để bảo vệ thông tin của mình.
“Khi bạn nhận được một cuộc gọi điện thoại hoặc email đáng ngờ, điều quan trọng là hãy thao tác chậm lại và xác minh. Mọi người thường mắc sai lầm khi phản ứng quá vội vàng, vì vậy cần nhắc nhở nhân viên rằng họ không nhất thiết phải phản hồi ngay lập tức trong những tình huống như vậy”.
Jack Mott – Microsoft Threat Intelligence
Tìm hiểu thêm về cách bảo vệ tổ chức của bạn thông qua theo dõi Rủi ro từ lòng tin: Mối đe dọa từ lừa đảo phi kỹ thuật và phòng vệ trên mạng.
- [2]Nội dung trong phần này được trích từ https://go.microsoft.com/fwlink/?linkid=2263229
- [6]Lưu ý: Nội dung được trích từ https://go.microsoft.com/fwlink/?linkid=2263229
Bài viết liên quan
Lời khuyên của chuyên gia về ba thách thức dai dẳng nhất trong lĩnh vực an ninh mạng
Justin Turner, Trưởng Quản lý Nhóm Microsoft Security Research, mô tả ba thách thức lâu dài mà ông đã gặp trong suốt sự nghiệp ở lĩnh vực an ninh mạng của mình, đó là quản lý cấu hình, vá lỗi và khả năng quan sát thiết bị
Tội phạm mạng dưới dạng dịch vụ (CaaS) khiến tỷ lệ lừa đảo qua email doanh nghiệp tăng 38%
Ngày nay, hành vi xâm phạm email doanh nghiệp (BEC) đang gia tăng khi tội phạm mạng có thể che giấu nguồn gốc các cuộc tấn công và trở nên ngày càng bất chính hơn. Tìm hiểu về CaaS và cách giúp bảo vệ tổ chức của bạn.
Microsoft, Amazon và cơ quan thực thi pháp luật quốc tế hợp tác để chống lại gian lận trong hỗ trợ công nghệ
Xem cách Microsoft và Amazon lần đầu tiên hợp lực để triệt phá các tổng đài hỗ trợ công nghệ bất hợp pháp trên khắp Ấn Độ.
Theo dõi Microsoft Security