This is the Trace Id: 4f9700ccf502920d7f1e3e5daf3802ca

Danh tính chính là chiến trường mới

Một người đàn ông và một người phụ nữ đang ngồi ở bàn và sử dụng máy tính xách tay.

Cyber Signals – Số 1: Thu thập thông tin chuyên sâu về các mối đe dọa mạng không ngừng phát triển và biện pháp cần thực hiện để bảo vệ tổ chức hiệu quả hơn.

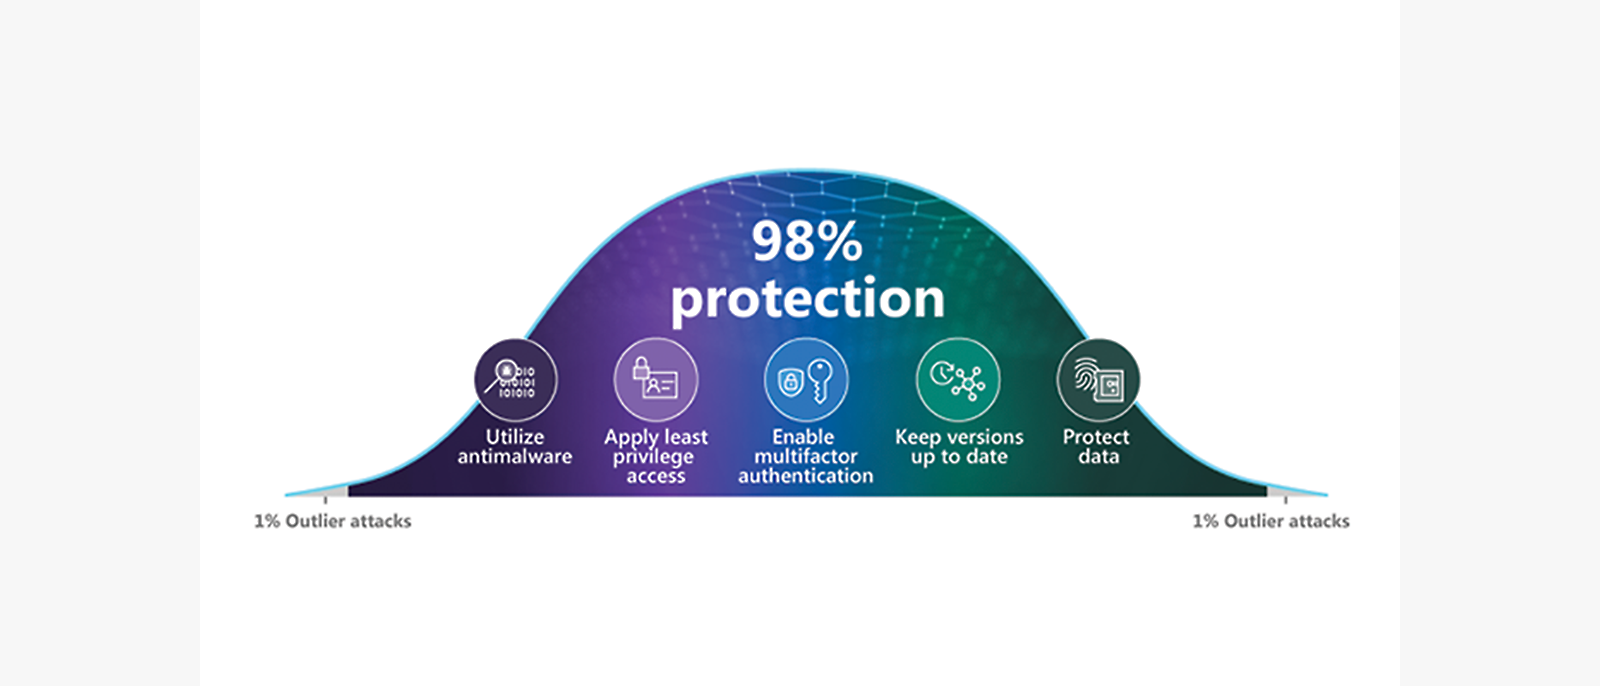
Có một sự tréo ngoe nguy hiểm giữa các giao thức bảo mật của hầu hết mọi tổ chức và mối đe dọa mà họ gặp phải. Trong khi những kẻ tấn công luôn cố gắng xâm nhập vào mạng lưới, thì chiến thuật ưa thích của chúng lại đơn giản hơn: đoán mật khẩu đăng nhập yếu. Các biện pháp cơ bản như xác thực đa yếu tố (MFA) có thể ngăn chặn 98% các cuộc tấn công, nhưng chỉ 20% tổ chức triển khai đầy đủ biện pháp này (Báo cáo Phòng vệ số Microsoft, 2021).

Trong số đầu tiên, bạn sẽ tìm hiểu về các xu hướng bảo mật hiện tại và đề xuất từ nhà nghiên cứu và chuyên gia của Microsoft, bao gồm:

  • Ai  đang dựa vào các cuộc tấn công nhắm vào mật khẩu và danh tính.
  • Cần làm gì để ứng phó với các cuộc tấn công, bao gồm chiến lược bảo vệ điểm cuối, email và danh tính.
  • Khi nào  cần ưu tiên triển khai các biện pháp bảo mật khác nhau.
  • Từ đâu  mà mã độc tống tiền xâm nhập và lây lan trong mạng, cũng như cách ngăn chặn.
  • Vì sao  bảo vệ danh tính vẫn là mối quan ngại lớn nhất, đồng thời cũng là cơ hội lớn nhất để nâng cao tình trạng bảo mật của tổ chức.
Tác nhân cấp nhà nước tăng gấp đôi nỗ lực đơn giản chỉ để nắm bắt các khối xây dựng danh tính

Các cuộc tấn công mạng từ tác nhân cấp nhà nước đang gia tăng. Bất chấp nguồn tài nguyên khổng lồ, những kẻ thù này thường dựa vào các chiến thuật đơn giản để đánh cắp mật khẩu dễ đoán. Bằng cách đó, chúng có thể truy cập nhanh chóng và dễ dàng vào tài khoản khách hàng. Trong trường hợp tấn công doanh nghiệp, việc thâm nhập mạng lưới của tổ chức cho phép các tác nhân cấp nhà nước có được chỗ đứng mà họ có thể sử dụng để di chuyển theo chiều dọc, đi qua những người dùng và tài nguyên tương tự, hoặc theo chiều ngang, giành quyền truy cập vào các thông tin đăng nhập và tài nguyên có giá trị hơn.

Tấn công lừa đảo qua mạng, lừa đảo phi kỹ thuật, và dò mật khẩu quy mô lớn là những chiến thuật cơ bản mà các tác nhân cấp nhà nước sử dụng để đánh cắp hoặc đoán mật khẩu. Microsoft thu được thông tin chuyên sâu về thủ đoạn và thành công của những kẻ tấn công bằng cách quan sát chiến thuật và kỹ thuật mà chúng đầu tư vào để đạt được thành công. Nếu thông tin xác thực người dùng bị quản lý kém hoặc dễ bị tấn công khi không có biện pháp bảo vệ quan trọng như xác thực đa yếu tố (MFA) và các tính năng không cần mật khẩu, thì các quốc gia sẽ tiếp tục sử dụng các chiến thuật đơn giản tương tự.

Nhu cầu thực thi việc áp dụng MFA hoặc không cần mật khẩu không thể bị phóng đại, vì tính đơn giản và chi phí thấp của các cuộc tấn công tập trung vào danh tính khiến các biện pháp này trở nên thuận tiện và hiệu quả đối với người thực hiện. Mặc dù MFA không phải là công cụ quản lý truy cập và danh tính duy nhất mà các tổ chức nên sử dụng, nhưng nó có thể mang lại khả năng ngăn chặn mạnh mẽ các cuộc tấn công.

Lạm dụng thông tin xác thực là một hành vi cố định của NOBELIUM, một đối thủ nhà nước có liên kết với Nga. Tuy nhiên, các đối thủ khác như IDEV 0343 có liên kết với Iran cũng dựa vào chiến thuật dò mật khẩu. Hoạt động từ DEV-0343 đã được quan sát thấy ở các công ty quốc phòng sản xuất radar cấp quân sự, công nghệ máy bay không người lái, hệ thống vệ tinh và hệ thống liên lạc ứng phó khẩn cấp. Hoạt động tiếp theo nhằm vào các cảng nhập cảnh khu vực ở Vịnh Ba Tư, và một số công ty vận tải hàng hải và hàng hóa tập trung kinh doanh ở Trung Đông.
Phân tích các cuộc tấn công mạng dựa trên danh tính do Iran khởi xướng
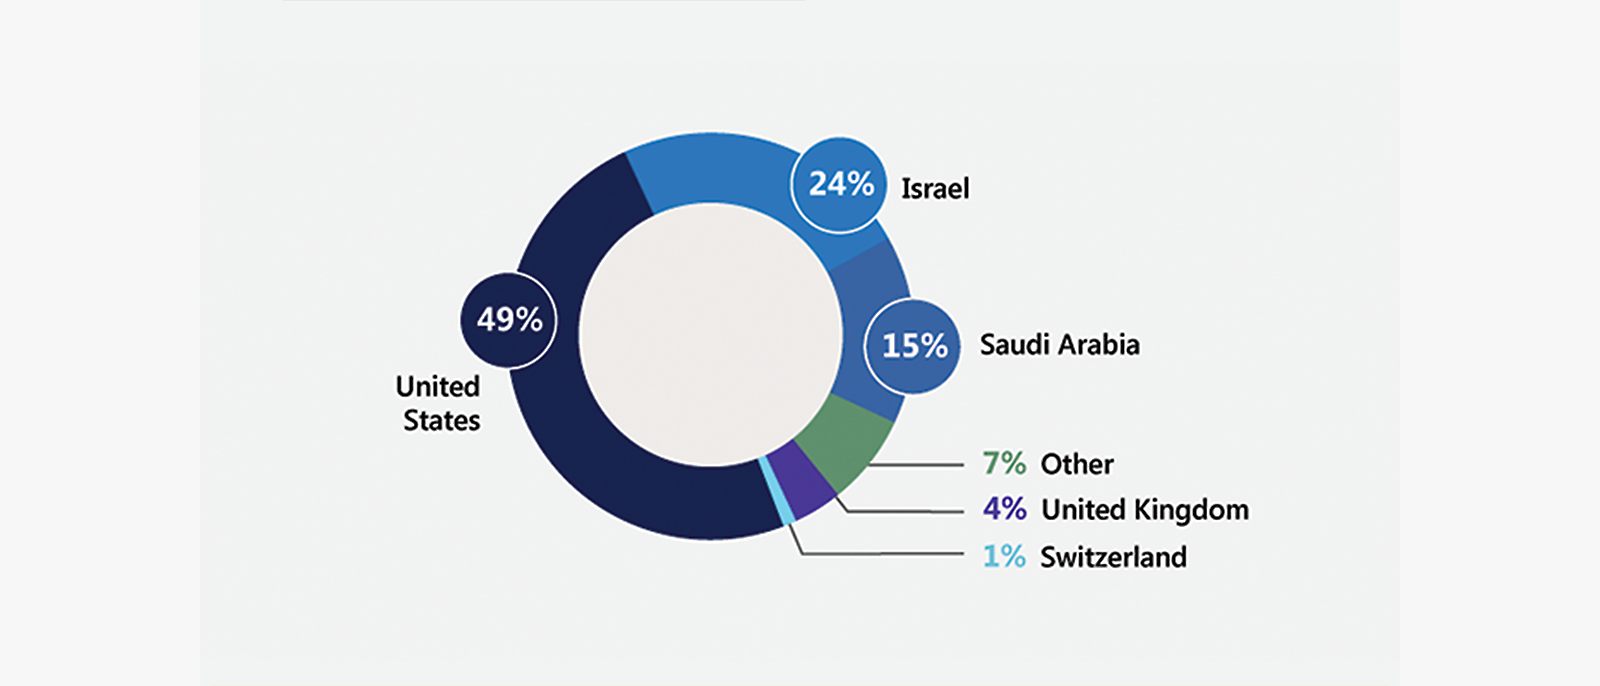
Các quốc gia bị Iran nhắm tới nhiều nhất trong khoảng thời gian từ tháng 7 năm 2020 đến tháng 6 năm 2021 là Hoa Kỳ (49%), Israel (24%) và Ả Rập Saudi (15%). Tìm hiểu thêm về hình ảnh này ở trang 4 trong báo cáo đầy đủ

Các tổ chức nên:

Bật xác thực đa yếu tố (MFA): Việc triển khai MFA giúp giảm thiểu rủi ro mật khẩu rơi vào tay kẻ xấu. Tốt hơn nữa, hãy loại bỏ hoàn toàn mật khẩu bằng cách áp dụng xác thực đa yếu tố không sử dụng mật khẩu.
  • Kiểm tra đặc quyền của tài khoản: Tài khoản sở hữu đặc quyền truy cập, nếu bị chiếm quyền kiểm soát, sẽ trở thành công cụ mạnh giúp kẻ tấn công mở rộng quyền truy cập vào mạng và tài nguyên. Các nhóm bảo mật cần thường xuyên kiểm tra đặc quyền truy cập, áp dụng nguyên tắc đặc quyền tối thiểu – đảm bảo nhân viên chỉ được cấp quyền cần thiết để hoàn thành công việc.
  • Rà soát, củng cố và giám sát tất cả các tài khoản quản trị đối tượng thuê: Các nhóm bảo mật cần rà soát kỹ lưỡng mọi người dùng hoặc tài khoản quản trị đối tượng thuê được cấp đặc quyền quản trị ủy quyền nhằm xác minh tính hợp lệ của người dùng và hoạt động. Sau đó, họ cần vô hiệu hóa hoặc loại bỏ mọi đặc quyền quản trị ủy quyền chưa sử dụng.
  • Thiết lập và thực thi đường cơ sở bảo mật nhằm giảm thiểu rủi ro: Các quốc gia hậu thuẫn tấn công mạng theo đuổi mục tiêu dài hạn và sở hữu nguồn lực, quyết tâm cũng như quy mô để phát triển chiến thuật và kỹ thuật tấn công mới. Mọi sáng kiến tăng cường mạng bị trì hoãn do hạn chế về nguồn lực hoặc thủ tục đều mang lại lợi thế cho họ. Các nhóm bảo mật nên ưu tiên triển khai những biện pháp Zero Trust như MFA và nâng cấp lên xác thực không sử dụng mật khẩu. Họ có thể bắt đầu từ tài khoản đặc quyền để nhanh chóng nâng cao mức độ bảo vệ, sau đó mở rộng theo từng giai đoạn và liên tục.

Mã độc tống tiền thống trị nhận thức, nhưng chỉ một số chủng chiếm ưu thế

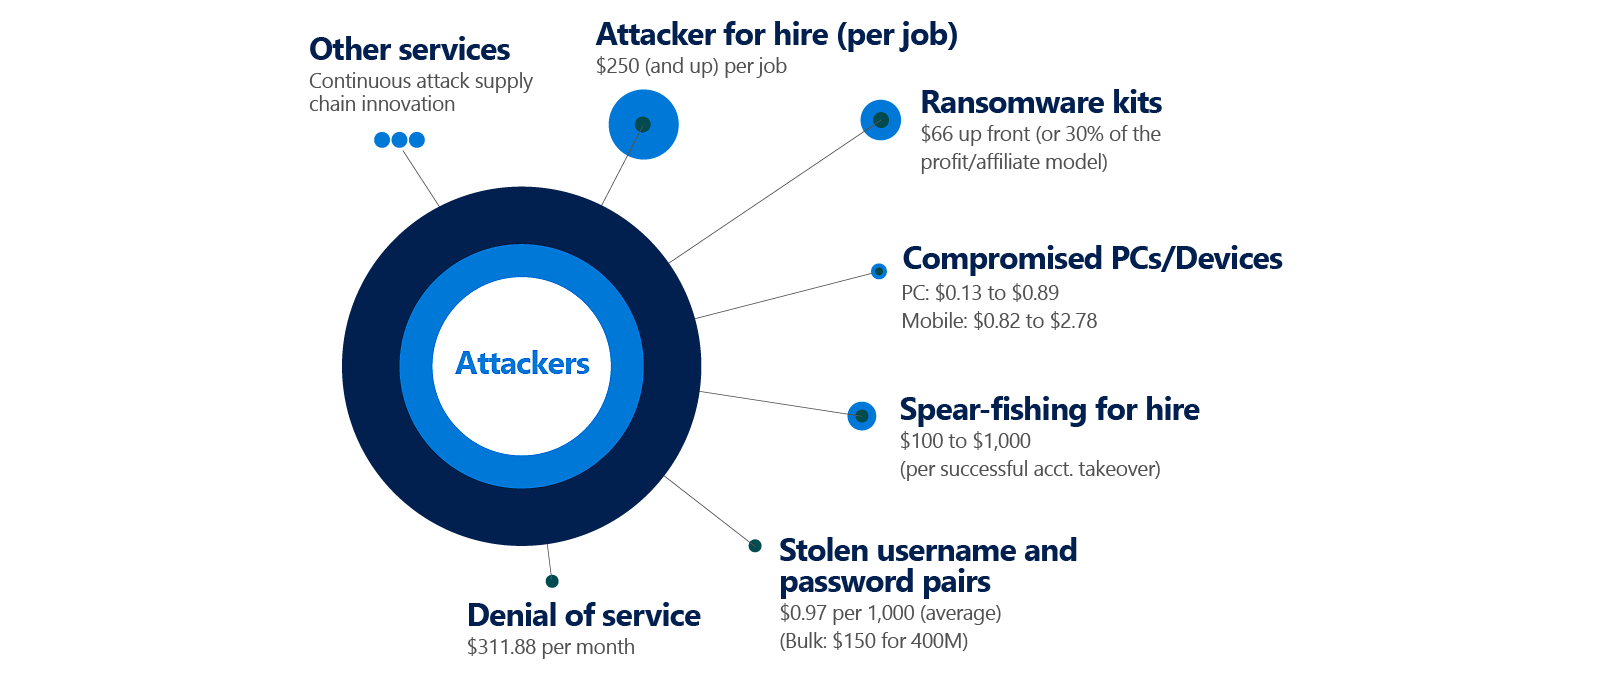
Câu chuyện thống trị dường như xoay quanh việc có một số lượng lớn các mối đe dọa bằng mã độc tống tiền nằm ngoài khả năng phòng thủ. Tuy nhiên, phân tích của Microsoft cho thấy điều này là không chính xác. Ngoài ra còn có quan điểm cho rằng một số nhóm mã độc tống tiền nhất định là một thực thể nguyên khối duy nhất, điều này cũng không chính xác. Những gì tồn tại là một nền kinh tế tội phạm mạng, nơi những người chơi khác nhau trong chuỗi tấn công hàng hóa đưa ra những lựa chọn có chủ ý. Họ được thúc đẩy bởi một mô hình kinh tế tối đa hóa lợi nhuận dựa trên cách họ khai thác thông tin mà họ có quyền truy cập. Đồ họa bên dưới cho thấy các nhóm khác nhau thu lợi nhuận như thế nào từ các chiến lược tấn công mạng khác nhau và thông tin từ các vụ vi phạm dữ liệu.

Chi phí trung bình cho các dịch vụ tội phạm mạng khác nhau
Chi phí trung bình của các dịch vụ tội phạm mạng được rao bán. Những kẻ tấn công được thuê có giá khởi điểm là 250 USD cho mỗi nhiệm vụ. Bộ công cụ mã độc tống tiền có giá 66 USD hoặc 30% lợi nhuận. Các thiết bị bị xâm phạm có giá khởi điểm là 13 xu cho mỗi PC và 82 xu cho mỗi thiết bị di động. Cho thuê tấn công lừa đảo có phạm vi từ 100 USD đến 1.000 USD. Các cặp tên người dùng và mật khẩu bị đánh cắp trung bình bắt đầu ở mức 97 xu trên 1000. Tìm hiểu thêm về hình ảnh này ở trang 5 trong báo cáo đầy đủ  

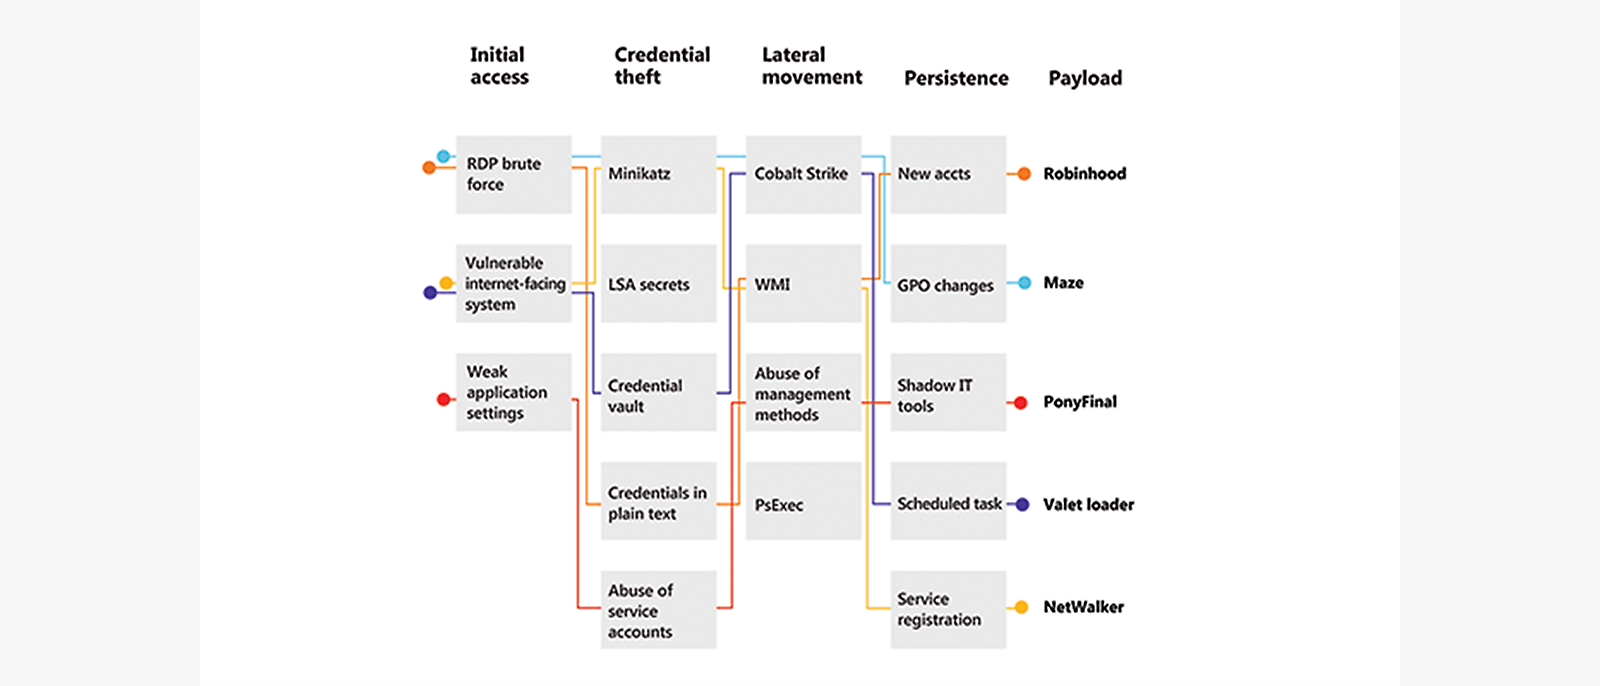
Điều đó nói lên rằng, cho dù có bao nhiêu mã độc tống tiền ngoài kia hoặc có liên quan đến chủng nào, thì nó thực sự có ba hướng dẫn vào: giao thức máy tính từ xa (RDP) brute force, hệ thống truy cập Internet dễ bị tấn công và lừa đảo. Tất cả các vec-tơ này đều có thể được giảm thiểu bằng cách bảo vệ mật khẩu, quản lý danh tính và cập nhật phần mềm thích hợp bên cạnh bộ công cụ bảo mật và tuân thủ toàn diện. Một loại mã độc tống tiền chỉ có thể phát triển mạnh khi có được quyền truy cập vào thông tin xác thực và khả năng lây lan. Từ đó, ngay cả khi là một chủng đã biết, nó cũng có thể gây ra rất nhiều thiệt hại.

Lập biểu đồ các tác nhân đe dọa từ quyền truy cập ban đầu đến chuyển động ngang qua hệ thống
Đường dẫn của hành vi tác nhân đe dọa khi hệ thống bị xâm phạm từ điểm truy cập ban đầu đến hành vi trộm cắp thông tin xác thực và chuyển động ngang qua hệ thống. Theo dõi đường dẫn liên tục để chụp tài khoản và thu được tải trọng của mã độc tống tiền. Tìm hiểu thêm về hình ảnh này ở trang 5 trong báo cáo đầy đủ

Các nhóm bảo mật nên:

  • Hiểu rằng mã độc tống tiền phát triển mạnh nhờ thông tin xác thực mặc định hoặc bị xâm phạm: Vì vậy, các nhóm bảo mật cần tăng tốc triển khai biện pháp bảo vệ như xác thực đa yếu tố không sử dụng mật khẩu cho toàn bộ tài khoản người dùng, đồng thời ưu tiên tài khoản của lãnh đạo, quản trị viên và các vai trò có đặc quyền khác.
  • Xác định cách nhận diện dấu hiệu bất thường để kịp thời hành động: Đăng nhập sớm, di chuyển tệp hoặc những hành vi mở đường cho mã độc tống tiền khác thường rất khó nhận biết. Tuy nhiên, các nhóm cần theo dõi dấu hiệu bất thường và phản ứng nhanh.
  • Có kế hoạch ứng phó với mã độc tống tiền và diễn tập khôi phục: Chúng ta đang sống trong thời đại đồng bộ và chia sẻ dữ liệu trên đám mây, nhưng bản sao dữ liệu không đồng nghĩa với toàn bộ hệ thống CNTT và cơ sở dữ liệu. Các nhóm cần xây dựng kịch bản và diễn tập quy trình khôi phục hoàn chỉnh.
  • Quản lý cảnh báo và nhanh chóng triển khai biện pháp giảm thiểu: Mặc dù các cuộc tấn công bằng mã độc tống tiền luôn là mối lo ngại lớn, ưu tiên hàng đầu của các nhóm bảo mật vẫn là khắc phục cấu hình bảo mật yếu, tạo điều kiện cho cuộc tấn công thành công. Các cấu hình bảo mật cần được quản lý để bảo đảm mọi cảnh báo và phát hiện đều được xử lý đúng cách.
Đường cong phân phối bảo vệ cho thấy cách duy trì bảo mật cơ bản giúp bảo vệ trước 98% các cuộc tấn công
Bảo vệ chống lại 98% các cuộc tấn công bằng cách sử dụng phần mềm chống phần mềm độc hại, áp dụng quyền truy cập đặc quyền tối thiểu, kích hoạt xác thực đa yếu tố, cập nhật phiên bản mới nhất và bảo vệ dữ liệu. 2% còn lại của đường cong chuông đề cập đến các cuộc tấn công ngoại lệ. Tìm hiểu thêm về hình ảnh này ở trang 5 trong báo cáo đầy đủ
Tham khảo thêm hướng dẫn từ Christopher Glyer, Trưởng nhóm Tình báo về Mối đe dọa tại Microsoft, về cách bảo mật danh tính.

Thông tin chuyên sâu thu được và các mối đe dọa bị chặn bằng hơn 24 nghìn tỷ tín hiệu hàng ngày

Mối đe dọa đối với điểm cuối:

Từ tháng 1 đến tháng 12 năm 2021, Microsoft Defender cho Điểm cuối đã chặn hơn 9,6 tỷ mối đe dọa từ phần mềm độc hại nhắm vào thiết bị của khách hàng doanh nghiệp và người dùng cá nhân.

Mối đe dọa qua email:

Từ tháng 1 đến tháng 12 năm 2021, Microsoft Defender cho Office 365 đã chặn hơn 35,7 tỷ email lừa đảo qua mạng và các email độc hại khác nhắm vào khách hàng doanh nghiệp và người dùng cá nhân.

Mối đe dọa danh tính:

Microsoft (Azure Active Directory) đã phát hiện và chặn hơn 25,6 tỷ nỗ lực chiếm đoạt tài khoản khách hàng doanh nghiệp bằng cách dùng brute-forcing đánh cắp mật khẩu, từ tháng 1 đến tháng 12 năm 2021.

Phương pháp luận: Đối với dữ liệu báo cáo hiện trạng từ nền tảng của Microsoft, bao gồm Defender và Azure Active Directory, đã cung cấp dữ liệu ẩn danh về hoạt động của mối đe dọa, như các nỗ lực dò quét mật khẩu, email lừa đảo qua mạng và email độc hại khác nhắm vào doanh nghiệp và người dùng cá nhân, cũng như các cuộc tấn công bằng phần mềm độc hại trong giai đoạn từ tháng 1 đến tháng 12 năm 2021. Thông tin chuyên sâu bổ sung đến từ 24 nghìn tỷ tín hiệu bảo mật hằng ngày thu được trên Microsoft, bao gồm đám mây, điểm cuối và biên thông minh. Dữ liệu xác thực mạnh kết hợp MFA và bảo vệ không cần mật khẩu.

Bài viết liên quan

Cyber Signals – Số 2: Kinh tế học tống tiền

Lắng nghe chia sẻ từ chuyên gia làm việc trực tiếp với khách hàng về sự phát triển của mô hình mã độc tống tiền dưới dạng dịch vụ. Từ chương trình, mã tải cho đến các bên môi giới quyền truy cập và đối tác liên kết, hãy tìm hiểu về công cụ, chiến thuật và mục tiêu mà tội phạm mạng thường sử dụng, đồng thời tham khảo hướng dẫn giúp bảo vệ tổ chức của bạn.

Bảo vệ Ukraina: Những bài học đầu tiên từ Chiến tranh mạng

Những phát hiện mới nhất từ nỗ lực tình báo về mối đe dọa liên quan đến cuộc chiến giữa Nga và Ukraina mà chúng tôi đang thực hiện, cùng một loạt kết luận rút ra từ bốn tháng đầu tiên của cuộc xung đột, đã củng cố nhu cầu tiếp tục đầu tư và mở rộng đầu tư vào công nghệ, dữ liệu và quan hệ đối tác nhằm hỗ trợ các chính phủ, doanh nghiệp, tổ chức phi chính phủ (NGO) và trường đại học.

Theo dõi Microsoft Security

Tiếng Việt (Việt Nam) Quyền riêng tư về Sức khỏe người tiêu dùng Liên hệ với Microsoft Quyền riêng tư Quản lý cookie Điều khoản sử dụng Nhãn hiệu Giới thiệu về quảng cáo của chúng tôi