This is the Trace Id: 7115c2197742d0adde375d4d2dd2cf93

Mã độc tống tiền dưới dạng dịch vụ: Diện mạo mới của tội phạm mạng công nghiệp hóa

Hai mũi tên chồng lên một đường thẳng và hướng về nhau theo hai chiều khác nhau

Mô hình kinh doanh mới nhất của tội phạm mạng là các cuộc tấn công do con người điều hành và mô hình này khuyến khích tội phạm trang bị thêm nhiều khả năng khác nhau.

Mã độc tống tiền là một trong những mối đe dọa mạng dai dẳng, phổ biến nhất, tiếp tục phát triển và dạng mới nhất của mã độc tống tiền đặt ra mối đe dọa mới cho các tổ chức trên toàn thế giới. Sự phát triển của mã độc tống tiền không liên quan đến những tiến bộ mới về công nghệ. Thay vào đó, quá trình này liên quan đến một mô hình kinh doanh mới: mã độc tống tiền dưới dạng dịch vụ (RaaS).

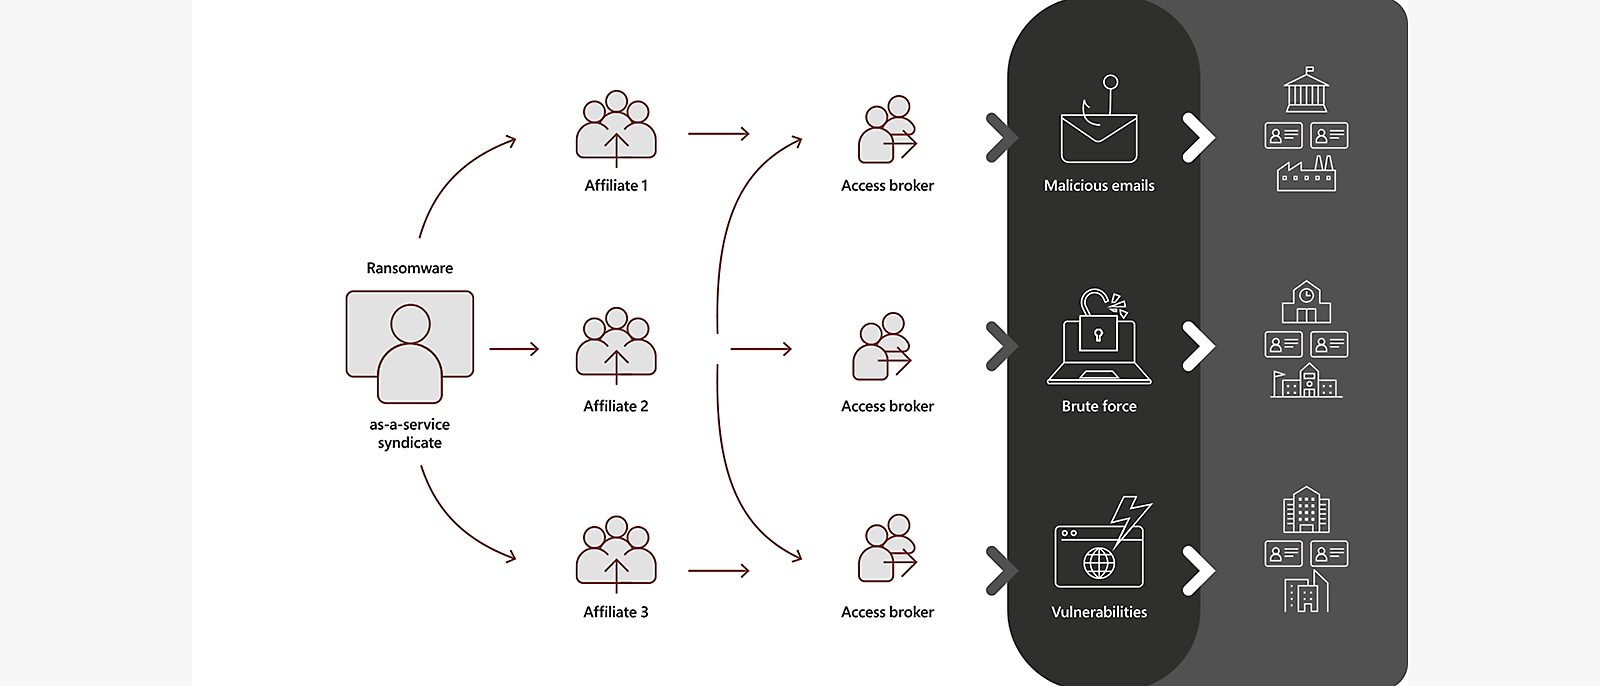
Mã độc tống tiền dưới dạng dịch vụ (RaaS) là thỏa thuận giữa một người điều hành, tức là người phát triển và duy trì các công cụ để thực hiện các hoạt động tống tiền, với một chi nhánh, tức là người triển khai tải trọng mã độc tống tiền. Khi chi nhánh thực hiện một cuộc tấn công tống tiền và mã độc tống tiền thành công, cả hai bên đều được hưởng lợi.

Mô hình RaaS giảm bớt khó khăn khi xâm nhập cho những kẻ tấn công không có đủ kỹ năng hoặc kỹ thuật cần thiết để phát triển các công cụ riêng, nhưng có thể quản lý các công cụ quản trị hệ thống và công cụ kiểm tra thâm nhập có sẵn nhằm thực hiện các cuộc tấn công. Những tội phạm cấp thấp hơn này cũng có thể mua quyền truy nhập mạng từ một nhóm tội phạm phức tạp hơn mà trước đó đã vi phạm một khu vực nào đó.

Mặc dù các chi nhánh của RaaS sử dụng tải trọng mã độc tống tiền do các nhà vận hành tinh vi hơn cung cấp, nhưng họ không thuộc cùng một “băng đảng” mã độc tống tiền. Đúng hơn, đây là những doanh nghiệp riêng biệt hoạt động trong nền kinh tế có những kẻ phạm tội trên mạng nói chung.
Thúc đẩy khả năng của những kẻ phạm tội trên mạng và phát triển nền kinh tế có những kẻ phạm tội trên mạng nói chung

Mô hình mã độc tống tiền dưới dạng dịch vụ đã giúp đẩy nhanh quá trình tinh chỉnh và công nghiệp hóa những gì mà tội phạm kém năng lực hơn có thể thực hiện được. Trước đây, những tên tội phạm không mấy tinh vi này có thể đã sử dụng phần mềm xấu thông thường mà chúng đã xây dựng hoặc mua để tấn công với phạm vi hạn chế, nhưng giờ đây, chúng có thể có được mọi thứ chúng cần từ các nhà vận hành RaaS, từ quyền truy nhập vào mạng đến tải trọng mã độc tống tiền, (tất nhiên là phải trả tiền). Nhiều chương trình RaaS còn kết hợp thêm một bộ dịch vụ hỗ trợ tống tiền, gồm lưu trữ site rò rỉ và tích hợp vào thông báo đòi tiền chuộc, cũng như đàm phán giải mã, gây áp lực thanh toán và dịch vụ giao dịch tiền điện tử.

Điều này có nghĩa là nếu thành công thì cuộc tấn công tống tiền và mã độc tống tiền vẫn có tác động như cũ, cho dù kỹ năng của kẻ tấn công như thế nào.

Trả tiền để khám phá và khai thác các lỗ hổng bảo mật mạng

Một cách mà các nhà vận hành RaaS mang lại giá trị cho các chi nhánh là cung cấp quyền truy nhập vào các mạng bị xâm phạm. Các thành phần trung gian truy nhập thường quét internet để tìm các hệ thống dễ bị tấn công mà họ có thể xâm phạm, rồi để dành nhằm kiếm lợi nhuận sau này.

Để thành công, kẻ tấn công cần có thông tin xác thực. Thông tin xác thực bị xâm phạm rất quan trọng đối với các cuộc tấn công này, đến nỗi khi những kẻ phạm tội trên mạng bán quyền truy nhập mạng, trong nhiều trường hợp, giá bao gồm cả tài khoản người quản trị.

Sau khi giành được quyền truy nhập, những gì bọn tội phạm làm có thể rất khác nhau tùy thuộc vào nhóm và khối lượng công việc hoặc động cơ của chúng. Do đó, khoảng thời gian từ lúc truy nhập ban đầu đến khi triển khai thao tác trên bàn phím có thể dao động từ vài phút đến vài ngày hoặc lâu hơn, nhưng khi tình huống cho phép, thiệt hại có thể xảy ra với tốc độ chóng mặt. Trên thực tế, quan sát cho thấy thời gian từ lần truy nhập đầu tiên đến khi nhận được toàn bộ tiền chuộc (bao gồm cả việc trung gian truy nhập chuyển giao cho một chi nhánh RaaS) chỉ mất chưa đầy một giờ.

Làm cho nền kinh tế luôn vận động – các phương pháp tiếp cận liên tục và lén lút

Một khi những kẻ tấn công có được quyền truy nhập vào mạng, chúng sẽ không muốn rời đi, ngay cả sau khi đã nhận được tiền chuộc. Trên thực tế, trả tiền chuộc có thể không làm giảm rủi ro cho mạng bị ảnh hưởng và chỉ nhằm mục đích cung cấp tiền cho những kẻ phạm tội trên mạng. Chúng sẽ tiếp tục cố gắng kiếm tiền thông qua các cuộc tấn công bằng các tải trọng phần mềm xấu hoặc phần mềm tống tiền khác nhau cho đến khi chúng bị bật ra.

Trong nền kinh tế có những kẻ phạm tội trên mạng, những kẻ tấn công thường trao đổi với nhau, có nghĩa là nhiều nhóm hoạt động có thể tồn tại trong một môi trường bằng nhiều phương pháp, khác hẳn các công cụ được sử dụng trong cuộc tấn công bằng mã độc tống tiền. Ví dụ: Sau khi có quyền truy nhập ban đầu nhờ trojan ngân hàng, sẽ diễn ra việc triển khai công cụ Cobalt Strike, nhưng chi nhánh RaaS đã mua quyền truy nhập có thể chọn sử dụng công cụ truy nhập từ xa như TeamViewer để thực hiện chiến dịch.

So với công cụ cài cắm phần mềm xấu như Cobalt Strike, thì sử dụng các công cụ và cài đặt hợp pháp để duy trì tồn tại là một kỹ thuật phổ biến của những kẻ tấn công bằng mã độc tống tiền nhằm tránh bị phát hiện và ở trong mạng lâu hơn.

Một kỹ thuật tấn công phổ biến khác là tạo tài khoản người dùng cửa hậu mới, dù là cục bộ hay trong Active Directory, sau đó có thể thêm vào các công cụ truy nhập từ xa như mạng riêng ảo (VPN) hoặc Máy tính từ xa. Các đối tượng tấn công bằng mã độc tống tiền cũng được ghi nhận đã chỉnh sửa cấu hình hệ thống để bật Máy tính từ xa, giảm mức độ bảo mật của giao thức này và thêm người dùng mới vào nhóm người dùng Máy tính từ xa.

Sơ đồ dòng giải thích cách lên kế hoạch và thực hiện cuộc tấn công RaaS

Đối mặt với những kẻ thù khó nắm bắt và xảo quyệt nhất thế giới

Một trong những đặc điểm của RaaS khiến mối đe dọa trở nên đáng lo ngại là mô hình này dựa vào những kẻ tấn công là con người, tức là những người có thể đưa ra quyết định đủ thông tin và có tính toán, đồng thời thay đổi mô hình tấn công dựa trên những gì chúng tìm thấy trong mạng nơi chúng tiếp cận, đảm bảo chúng đạt được mục tiêu.

Microsoft đặt ra thuật ngữmã độc tống tiền do con người vận hành để xác định loại tấn công này là một chuỗi hoạt động mà đỉnh điểm là tải trọng mã độc tống tiền chứ không phải là một bộ tải trọng phần mềm xấu cần bị chặn.

Mặc dù hầu hết các chiến dịch truy nhập ban đầu đều dựa vào do thám tự động, nhưng khi cuộc tấn công chuyển sang giai đoạn thao tác trên bàn phím, những kẻ tấn công sẽ sử dụng kiến thức và kỹ năng để tìm cách đánh bại các sản phẩm bảo mật trong môi trường đó.

Những kẻ tấn công bằng mã độc tống tiền có động cơ là lợi nhuận dễ kiếm, vì vậy khiến chúng phải tốn thêm chi phí bằng cách củng cố bảo mật chính là chìa khóa làm gián đoạn nền kinh tế có những kẻ phạm tội trên mạng. Khi những kẻ tấn công là con người, có khả năng ra quyết định thì ngay cả lúc các sản phẩm bảo mật phát hiện ra các giai đoạn tấn công cụ thể, bản thân những kẻ tấn công cũng không bị đẩy ra hoàn toàn. Chúng cố gắng tiếp tục nếu không bị biện pháp kiểm soát bảo mật ngăn chặn. Trong nhiều trường hợp, nếu một công cụ hoặc tải trọng bị sản phẩm chống vi-rút phát hiện và chặn, kẻ tấn công chỉ cần lấy một công cụ khác hoặc sửa đổi tải trọng.

Kẻ tấn công cũng nhận thức được số lần phản hồi của trung tâm hoạt động bảo mật (SOC) cũng như khả năng và hạn chế của các công cụ phát hiện. Vào thời điểm cuộc tấn công đạt đến giai đoạn xóa các bản sao lưu hoặc bản sao ẩn, sẽ chỉ còn vài phút nữa là có thể triển khai mã độc tống tiền. Kẻ thù có thể đã thực hiện các hành động gây hại như lấy cắp dữ liệu. Những hiểu biết này rất quan trọng đối với các Trung tâm Điều hành An ninh (SOC) khi ứng phó với mã độc tống tiền: việc điều tra các dấu hiệu phát hiện như Cobalt Strike trước khi mã độc tống tiền được triển khai, đồng thời nhanh chóng thực hiện biện pháp khắc phục và quy trình ứng phó sự cố (IR), là yếu tố quyết định để khống chế đối tượng tấn công.

Tăng cường bảo mật đề phòng các mối đe dọa đồng thời tránh đưa ra quá nhiều cảnh báo

Một chiến lược bảo mật bền vững chống những kẻ thù ngoan cố phải bao gồm các mục tiêu phát hiện và giảm thiểu. Chỉ dựa vào khả năng phát hiện là chưa đủ vì 1) trong thực tế không thể phát hiện một số sự kiện xâm nhập (các sự kiện này trông như nhiều hành động vô hại) và 2) thường bỏ qua các cuộc tấn công mã độc tống tiền do có quá nhiều cảnh báo mà các sản phẩm bảo mật khác nhau đưa ra.

Vì những kẻ tấn công có nhiều cách để trốn tránh và vô hiệu hóa các sản phẩm bảo mật, đồng thời có khả năng bắt chước hành vi bình thường của người quản trị để trà trộn nhiều nhất có thể, nên các nhóm bảo mật CNTT và SOC cần các biện pháp tăng cường bảo mật ngoài nỗ lực phát hiện.

Những kẻ tấn công bằng mã độc tống tiền có động cơ là lợi nhuận dễ kiếm, vì vậy khiến chúng phải tốn thêm chi phí bằng cách củng cố bảo mật chính là chìa khóa làm gián đoạn nền kinh tế có những kẻ phạm tội trên mạng.

Dưới đây là một số biện pháp các tổ chức có thể thực hiện để tự bảo vệ:


  • Xây dựng quy trình quản lý thông tin xác thực an toàn: Phát triển cơ chế phân tách mạng logic dựa trên đặc quyền, có thể triển khai song song với phân đoạn mạng để hạn chế hành vi di chuyển ngang.
  • Kiểm tra mức độ phơi lộ của thông tin xác thực: Việc kiểm tra mức độ phơi lộ của thông tin xác thực đóng vai trò quan trọng trong việc ngăn chặn các cuộc tấn công từ mã độc tống tiền và tội phạm mạng nói chung. Các nhóm bảo mật CNTT và Trung tâm điều hành an ninh (SOC) có thể phối hợp để giảm đặc quyền quản trị và đánh giá mức độ phơi lộ của thông tin xác thực.
  • Tăng cường bảo mật đám mây: Khi đối tượng tấn công chuyển mục tiêu sang tài nguyên đám mây, việc bảo vệ tài nguyên và danh tính trên đám mây cũng quan trọng không kém tài khoản tại chỗ. Đội ngũ bảo mật cần tập trung tăng cường bảo mật cho hạ tầng danh tính bảo mật, bắt buộc áp dụng xác thực đa yếu tố (MFA) trên tất cả các tài khoản và bảo vệ quản trị viên đám mây/quản trị viên đối tượng thuê với cùng mức độ bảo mật và quản lý thông tin xác thực như đối với Quản trị viên miền.
  • Khắc phục các điểm mù về an ninh: Các tổ chức cần xác minh rằng công cụ bảo mật của họ được cấu hình tối ưu và thực hiện quét mạng định kỳ để bảo đảm các giải pháp bảo mật đang bảo vệ toàn bộ hệ thống.
  • Giảm bề mặt tấn công: Thiết lập quy tắc giảm bề mặt tấn công nhằm ngăn chặn các kỹ thuật tấn công phổ biến được sử dụng trong các cuộc tấn công bằng mã độc tống tiền. Trong các cuộc tấn công mà chúng tôi quan sát được từ một số nhóm hoạt động liên quan đến mã độc tống tiền, các tổ chức sở hữu bộ quy tắc được xác định rõ ràng đã có thể giảm nguy cơ tấn công ngay từ giai đoạn đầu, đồng thời ngăn chặn kẻ tấn công trực tiếp thao tác trên hệ thống.
  • Đánh giá hệ thống biên: Các tổ chức cần xác định và bảo mật các hệ thống biên mà kẻ tấn công có thể lợi dụng để truy cập vào mạng. Ví dụ, giao diện quét công khai có thể được sử dụng để bổ sung dữ liệu.
  • Tăng cường bảo mật cho tài sản hướng Internet: Các đối tượng tấn công bằng mã độc tống tiền và môi giới quyền truy cập sẽ khai thác lỗ hổng chưa được vá, cho dù đó là lỗ hổng đã công bố hay lỗ hổng ngày 0, đặc biệt trong giai đoạn giành quyền truy cập ban đầu. Chúng cũng nhanh chóng khai thác các lỗ hổng mới được phát hiện. Để giảm mức độ phơi lộ hơn nữa, các tổ chức có thể sử dụng tính năng quản lý mối đe dọa và lỗ hổng trong các giải pháp phát hiện và ứng phó tại điểm cuối để phát hiện, ưu tiên và khắc phục lỗ hổng cũng như cấu hình sai.
  • Chuẩn bị cho quá trình khôi phục: Cách phòng vệ hiệu quả nhất trước mã độc tống tiền cần bao gồm kế hoạch khôi phục nhanh chóng khi xảy ra tấn công. Chi phí khôi phục sau một cuộc tấn công thường thấp hơn chi phí trả tiền chuộc, vì vậy hãy thường xuyên sao lưu các hệ thống quan trọng và bảo vệ bản sao lưu khỏi nguy cơ bị cố ý xóa hoặc mã hóa. Nếu có thể, hãy lưu trữ các bản sao lưu trên hệ thống lưu trữ trực tuyến bất biến, lưu trữ hoàn toàn ngoại tuyến hoặc tại địa điểm khác.
  • Tăng cường phòng vệ trước cuộc tấn công bằng mã độc tống tiền: Mối đe dọa đa chiều của nền kinh tế mã độc tống tiền mới và bản chất khó lường của các cuộc tấn công bằng mã độc tống tiền do con người điều khiển đòi hỏi các tổ chức phải áp dụng cách tiếp cận toàn diện đối với an ninh mạng.

Những biện pháp nêu trên sẽ giúp phòng vệ trước các mô hình tấn công phổ biến và góp phần đáng kể trong việc ngăn chặn các cuộc tấn công bằng mã độc tống tiền. Để tăng cường hơn nữa khả năng phòng vệ trước mã độc tống tiền truyền thống, mã độc tống tiền do con người điều khiển và các mối đe dọa khác, hãy sử dụng các công cụ bảo mật có khả năng hiển thị chuyên sâu trên nhiều miền và năng lực điều tra hợp nhất.

Để có thêm thông tin tổng quan về mã độc tống tiền, cùng các mẹo và phương pháp phòng tránh, phát hiện và khắc phục hay nhất, hãy tham khảo Bảo vệ tổ chức của bạn trước mã độc tống tiền, và để tìm hiểu chuyên sâu hơn về mã độc tống tiền do con người điều khiển, hãy đọc bài viết của Nhà nghiên cứu Bảo mật Cấp cao Jessica Payne với tiêu đề Mã độc tống tiền dưới dạng dịch vụ: Tìm hiểu nền kinh tế lao động tự do của tội phạm mạng và cách tự bảo vệ mình.

Bài viết liên quan

Cyber Signals – Số 2: Kinh tế học tống tiền

Lắng nghe ý kiến từ các chuyên gia tuyến đầu về việc phát triển mã độc tống tiền dưới dạng dịch vụ. Từ chương trình, mã tải cho đến các bên môi giới quyền truy cập và đối tác liên kết, hãy tìm hiểu về công cụ, chiến thuật và mục tiêu mà tội phạm mạng thường sử dụng, đồng thời tham khảo hướng dẫn giúp bảo vệ tổ chức của bạn.

Hồ sơ chuyên gia: Nick Carr

Nick Carr, Trưởng nhóm Thông tin về Tội phạm mạng tại Trung tâm Microsoft Threat Intelligence, thảo luận về các xu hướng mã độc tống tiền, giải thích những gì Microsoft đang thực hiện để bảo vệ khách hàng khỏi mã độc tống tiền và đề xuất những việc các tổ chức có thể làm nếu bị ảnh hưởng bởi loại hình tấn công này.

Bảo vệ tổ chức của bạn khỏi mã độc tống tiền

Hiểu sơ lược về tội phạm hoạt động trong nền kinh tế ngầm của mã độc tống tiền. Chúng tôi sẽ giúp bạn hiểu động cơ và cơ chế của các cuộc tấn công bằng mã độc tống tiền, đồng thời cung cấp cho bạn những biện pháp bảo vệ, sao lưu và khôi phục tốt nhất.

Theo dõi Microsoft Security

Tiếng Việt (Việt Nam) Quyền riêng tư về Sức khỏe người tiêu dùng Liên hệ với Microsoft Quyền riêng tư Quản lý cookie Điều khoản sử dụng Nhãn hiệu Giới thiệu về quảng cáo của chúng tôi