This is the Trace Id: 7e4afa18e50da8ccbbbf9f1b61a9d62b

Izsiljevalska programska oprema kot storitev: Nov obraz industrializiranega kibernetskega kriminala

Dve puščici na črti, ki se prekrivata in sta usmerjeni druga proti drugi na različni poti

Najnovejši poslovni model na področju kibernetskega kriminala – napadi, ki jih upravlja človek – privablja napadalce z različnimi sposobnostmi.

Izsiljevalska programska oprema, ena najbolj trdovratnih in razširjenih kibernetskih groženj, se še naprej razvija, njena najnovejša različica pa predstavlja novo grožnjo za organizacije po svetu. Razvoj izsiljevalske programske opreme ne vključuje novih napredkov v tehnologiji. Vključuje pa nov poslovni model: izsiljevalsko programsko opremo kot storitev (RaaS).

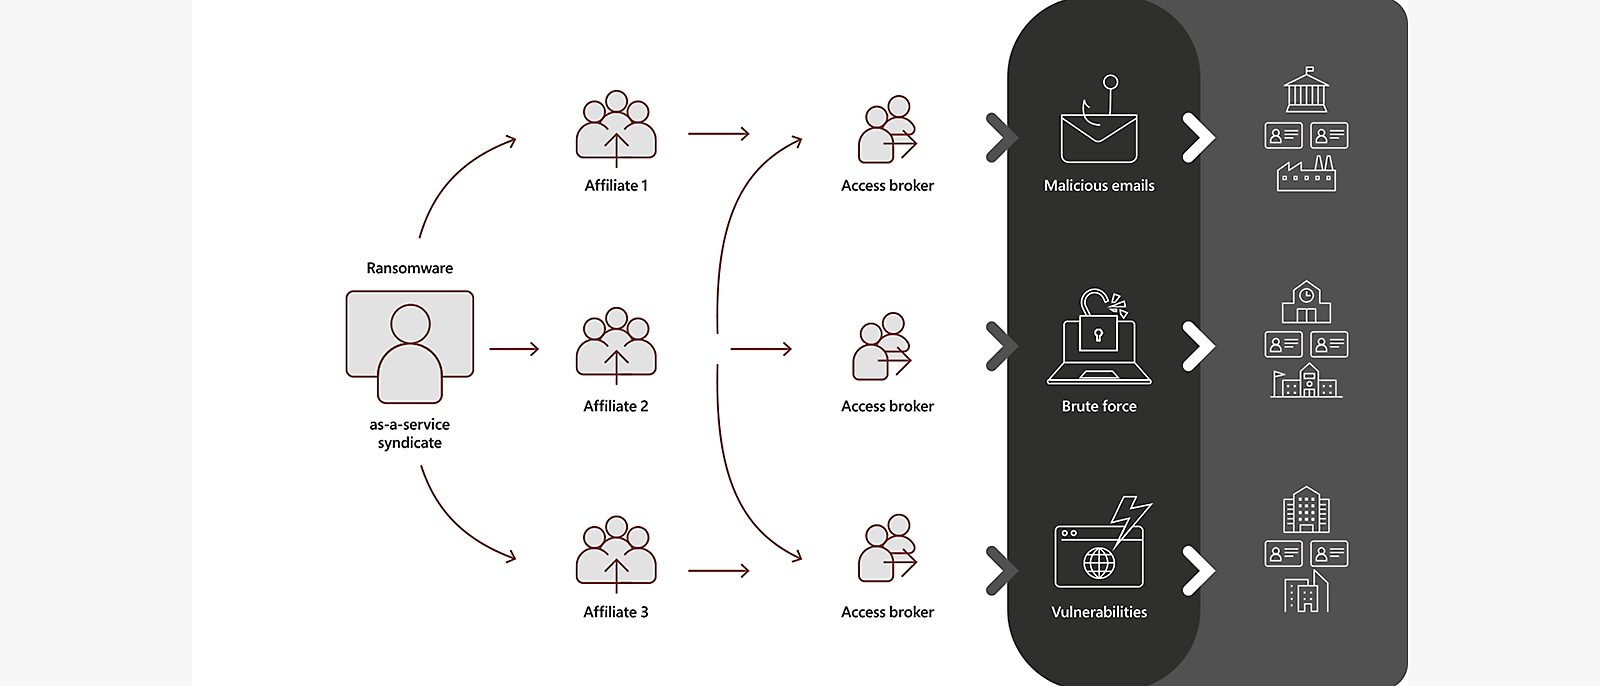
Izsiljevalska programska oprema kot storitev (RaaS) je dogovor med upravljavcem, ki razvija in vzdržuje orodja za namene izvajanja postopkov izsiljevanja, ter pridruženim partnerjem, ki uvaja koristno vsebino izsiljevalske programske opreme. Ko pridruženi partner uspešno izvede napad z izsiljevalsko programsko opremo in izsiljevanje, imata koristi obe strani.

Model RaaS zmanjša vstopne ovire za napadalce, ki morda nimajo znanja ali tehničnih sredstev za razvoj lastnih orodij, lahko pa za izvajanje napadov uporabljajo vnaprej pripravljena orodja za preskušanje prepustnosti in orodja za sistemske skrbnike. Ti kriminalci, ki izvajajo napade na nižji ravni, lahko tudi kupijo dostop do omrežja od bolj izpopolnjene kriminalne skupine, ki je že vdrla v območje.

Čeprav pridruženi partnerji RaaS uporabljajo koristne vsebine izsiljevalske programske opreme, ki jih zagotavljajo bolj spretni upravljavci, pa niso del iste skupine izsiljevalske programske opreme. Gre za ločena podjetja, ki delujejo na celotnem gospodarskem področju kibernetskega kriminala.
Razvoj zmogljivosti kibernetskih kriminalcev in rast celotnega gospodarstva kibernetskega kriminala

Model izsiljevalske programske opreme kot storitve je omogočil hitro izpopolnjevanje in industrializacijo dejanj, ki jih lahko izvedejo manj spretni napadalci. V preteklosti so ti manj spretni kriminalci za izvajanje napadov z omejenim obsegom uporabljali osnovno zlonamerno programsko opremo, ki so jo sami ustvarili ali kupili, zdaj pa lahko pridobijo vse, kar potrebujejo – od dostopa do omrežij do koristne vsebine izsiljevalske programske opreme – od upravljavcev RaaS (seveda za ustrezno ceno). Številni programi RaaS vključujejo tudi zbirko ponudb za podporo izsiljevanju, vključno z gostovanjem spletnih mest z uhajanjem podatkov in integracijo obvestil o odkupninah, pogajanji glede dešifriranja, zahtevami za plačila in storitvami transakcij kriptovalut.

To pomeni, da je učinek uspešnega napada z izsiljevalsko programsko opremo in izsiljevanja enak ne glede na spretnosti napadalca.

Odkrivanje in izkoriščanje ranljivosti omrežja ... za ustrezno ceno

Eden od načinov, s katerim upravljavci RaaS zagotavljajo vrednost svojim pridruženim partnerjem, je omogočanje dostopa do ogroženih omrežij. Posredniki dostopa v internetu iščejo ranljive sisteme, ki jih lahko ogrozijo in rezervirajo za namene poznejšega ustvarjanja dobička.

Če želijo biti napadalci uspešni, potrebujejo poverilnice. Pri teh napadih so ogrožene poverilnice tako pomembne, da kibernetski kriminalci pri prodaji dostopa do omrežja v številnih primerih v ceno vključijo tudi zagotovljen skrbniški račun.

Kaj napadalci uporabijo pridobljeni dostop je lahko zelo različno, odvisno od skupin in njihovih delovnih obremenitev ali motivacije. Čas od prvega dostopa do dejanskega napada s tipkovnico lahko traja od nekaj minut do nekaj dni ali dlje, če pa okoliščine to dopuščajo, lahko napadalci povzročijo škodo z izjemno hitrostjo. Podatki raziskave kažejo, da čas od začetnega dostopa do dejanske zahteve za odkupnino (vključno s prenosom od posrednika dostopa do pridruženega partnerja RaaS) traja manj kot eno uro.

Ohranjanje gospodarstva v gibanju – trajne in zahrbtne metode dostopa

Ko napadalci pridobijo dostop do omrežja, ga neradi zapustijo – tudi po plačilu odkupnine. Z dejanskim plačilom odkupnine morda ne boste zmanjšali tveganja za prizadeto omrežje – odkupnina je lahko le sredstvo za financiranje kibernetskih kriminalcev, ki bodo še naprej poskušali zaslužiti z izvajanjem napadov z različnimi zlonamernimi programi ali koristnimi vsebinami izsiljevalske programske opreme, dokler jih popolnoma ne odstranite.

Predaja, ki poteka med različnimi napadalci ob prehodih v gospodarstvu kibernetskega kriminala pomeni, da se lahko v okolju izvaja več skupin dejavnosti, ki uporabljajo različne metode, ki se razlikujejo od orodij, uporabljenih pri napadih z izsiljevalsko programsko opremo. Začetni dostop, pridobljen z bančnim trojanskim konjem, lahko na primer vodi do uvedbe zlonamerne programske opreme Cobalt Strike, vendar se pridruženi partner RaaS, ki je kupila dostop, lahko odloči, da bo za izvedbo napada uporabil orodje za oddaljeni dostop, kot je TeamViewer.

Uporaba zakonitih orodij in nastavitev za izvajanje ter uvajanje zlonamernih programskih oprem, kot je Cobalt Strike, je priljubljena tehnika med napadalci z izsiljevalsko programsko opremo, s katero se izognejo odkritju in lahko dlje časa ostanejo v omrežju.

Druga priljubljena tehnika napadalcev je ustvarjanje novih uporabniških računov zadnjih vrat – lokalnih ali v storitvi Active Directory – ki jih lahko nato dodajo orodjem za oddaljeni dostop, kot je navidezno zasebno omrežje (VPN) ali oddaljeno namizje. Napadalci z izsiljevalsko programsko opremo prav tako urejajo nastavitve v sistemih, da bi omogočili oddaljeno namizje, zmanjšali varnost protokola in dodali nove uporabnike v skupino uporabnikov oddaljenega namizja.

Diagram poteka, ki pojasnjuje načrtovanje in uvajanje napadov RaaS

Soočanje z najbolj izmuzljivimi in zvitimi napadalci na svetu

Ena od lastnosti RaaS, zaradi katerih so te grožnje tako zaskrbljujoče, je dejstvo, da te napade izvajajo človeški akterji, ki lahko sprejemajo premišljene in preračunljive odločitve ter spreminjajo vzorce napadov glede na to, kaj najdejo v določenih omrežjih, da izpolnijo svoje cilje.

Microsoft je uvedel izraz izsiljevalska programska oprema, ki jo upravlja človek za opredelitev te kategorije napadov kot verige dejavnosti, ki se konča s koristno vsebino izsiljevalske programske opreme, in ne kot niza koristnih vsebin zlonamerne programske opreme, ki jih je treba blokirati.

Večina začetnih napadov za pridobivanje dostopa se zanaša na avtomatizirano izvidništvo, ko pa napad preide v fazo napada s tipkovnico, napadalci uporabijo svoje znanje in spretnosti ter poskušajo premagati varnostne izdelke v okolju.

Napadalce z izsiljevalsko programsko opremo motivira lahek zaslužek, zato je povečanje njihovih stroškov z okrepitvijo varnosti ključnega pomena za prekinitev gospodarstva kibernetskih kriminalcev. To človeško sprejemanje odločitev pomeni, da tudi če varnostni izdelki zaznajo določene faze napada, sami napadalci niso v celoti odstranjeni, temveč poskušajo nadaljevati napad, če jih varnostni nadzor ne blokira. Če protivirusni izdelek zazna in blokira orodje ali koristno vsebino, napadalci v številnih primerih preprosto uporabijo drugo orodje ali pa spremenijo koristno vsebino.

Napadalci poznajo tudi odzivne čase središča za varnostne postopke (SOC) ter zmogljivosti in omejitve orodij za zaznavanje. Ko napad doseže fazo brisanja varnostnih kopij ali senčnih kopij, je do uvedbe izsiljevalske programske opreme le še nekaj minut. Napadalci so verjetno že izvedli škodljiva dejanja, kot je nepooblaščeno filtriranje podatkov. To znanje je ključnega pomena za odzivanje središč za varnostne postopke na izsiljevalsko programsko opremo: preiskovanje zaznanih zlonamernih programov, kot je Cobalt Strike, pred fazo uvajanja izsiljevalske programske opreme ter izvajanje hitrih ukrepov za popravljanje/posodabljanje in postopkov odzivanja na dogodke (IR) so ključnega pomena za obvladovanje človeških akterjev groženj.

Izboljšanje varnosti pred grožnjami in preprečevanje zasutosti z opozorili

Trajna varnostna strategija proti odločnim človeškim akterjem groženj mora vključevati cilje zaznavanja in ublažitve. Zgolj zaznavanje ni dovolj, saj 1) nekaterih dogodkov nepooblaščenega vrinjanja skoraj ni mogoče zaznati (videti so kot več neškodljivih dejanj) in 2) napadi z izsiljevalsko programsko opremo so neredko spregledani zaradi zasutosti z opozorili, ki je posledica številnih različnih opozoril varnostnih izdelkov.

Ker napadalci uporabljajo različne načine za izogibanje varnostnim izdelkom in njihovo onemogočanje ter posnemanje običajnega vedenja skrbnika brez morebitnega izstopanja, morajo varnostne ekipe za IT in središča za varnostne postopke podpreti svoja prizadevanja glede zaznavanja z ukrepi za izboljšanje varnosti.

Napadalce z izsiljevalsko programsko opremo motivira lahek zaslužek, zato je povečanje njihovih stroškov z okrepitvijo varnosti ključnega pomena za prekinitev gospodarstva kibernetskih kriminalcev.

V nadaljevanju so predstavljeni nekateri koraki, ki jih lahko izvedejo organizacije za izboljšanje zaščite:


  • Vzpostavite higieno poverilnic: Razvijte logično segmentacijo omrežja na podlagi pravic, ki se lahko izvaja skupaj s segmentacijo omrežja, da omejite stransko premikanje.
  • Nadzor izpostavljenosti poverilnicam: Revizija izpostavljenosti poverilnicam je ključnega pomena za preprečevanje napadov z izsiljevalsko programsko opremo in kibernetskega kriminala na splošno. Varnostne ekipe za IT in središča za varnostne postopke lahko sodelujejo pri zmanjševanju skrbniških pravic in razumevanju stopnje izpostavljenosti poverilnic.
  • Utrdite oblak: Ker se napadalci selijo k virom v oblaku, je pomembno, da zaščitite vire in identitete v oblaku ter račune na mestu uporabe. Varnostne ekipe se morajo osredotočiti na okrepitev varnostne infrastrukture identitete, uvedbo večkratnega preverjanja pristnosti (MFA) za vse račune in obravnavanje skrbnikov v oblaku/skrbnikov najemnikov z enako stopnjo varnosti in higiene poverilnic kot skrbnikov domen.
  • Odpravite varnostne ranljivosti: Organizacije morajo preveriti, ali njihova varnostna orodja delujejo v optimalni konfiguraciji, in redno pregledovati omrežja, da bi zagotovile, da varnostni izdelek ščiti vse sisteme.
  • Zmanjšajte tarče napada: Vzpostavite pravila za zmanjšanje tarče napada, da preprečite pogoste tehnike napada, ki se uporabljajo pri napadih z izsiljevalsko programsko opremo. V zaznanih napadih več skupin dejavnosti, povezanih z izsiljevalsko programsko opremo, so organizacije z jasno opredeljenimi pravili lahko ublažile napade v začetnih fazah in hkrati preprečile dejavnosti s tipkovnico.
  • Ocenite obrobno omrežje: Organizacije morajo prepoznati in zaščititi sisteme obrobnih območij, ki bi jih lahko napadalci uporabili za dostop do omrežja. Za dopolnitev podatkov lahko uporabite javne vmesnike za pregledovanje.
  • Utrdite sisteme izpostavljene spletu: Napadalci z izsiljevalsko programsko opremo in posredniki dostopa izkoriščajo nepopravljene ranljivosti, bodisi že znane ali ranljivosti na ničelni dan, zlasti v začetni fazi dostopa. Prav tako hitro uvajajo nove ranljivosti. Za dodatno zmanjšanje izpostavljenosti lahko organizacije uporabljajo zmogljivosti za upravljanje groženj in ranljivosti v izdelkih za zaznavanje končnih točk in odzivanje nanje za namene odkrivanja, določanja prioritete ter odpravljanja ranljivosti in napačnih konfiguracij.
  • Pripravite se na obnovitev: Najboljša obramba pred izsiljevalsko programsko opremo vključuje načrte za hitro obnovitev po napadu. Obnovitev po napadu bo cenovno ugodnejša kot plačilo odkupnine, zato redno varnostno kopirajte kritične sisteme ter zaščitite te varnostne kopije pred namernim brisanjem in šifriranjem. Če je mogoče, shranite varnostne kopije v spletno nespremenljivo shrambo ali pa v shrambo brez povezave oziroma zunaj mesta uporabe.
  • Dodatna obramba pred napadi z izsiljevalsko programsko opremo: Večplastna grožnja nove ekonomije izsiljevalske programske opreme in izmuzljiva narava ročno upravljanih napadov zahtevata celovit pristop k varnosti.

Z uvedbo zgoraj predstavljenih korakov se lahko zaščitite pred pogostimi vzorci napadov in v veliki meri preprečite napade z izsiljevalsko programsko opremo. Če želite dodatno okrepiti obrambo pred tradicionalno izsiljevalsko programsko opremo, ki jo upravlja človek, in drugimi grožnjami, uporabite varnostna orodja, ki zagotavljajo podrobne vpoglede v različne domene in poenotene zmogljivosti preiskovanja.

Za dodatni pregled izsiljevalske programske opreme z nasveti in najboljšimi praksami za preprečevanje, zaznavanje in popravljanje/posodabljanje si oglejte Zaščitite svojo organizacijo pred izsiljevalsko programsko opremo, za še podrobnejše informacije o izsiljevalski programski opremi, ki jo upravljajo ljudje, pa preberite prispevek višje varnostne raziskovalke Jessice Payne Ransomware-as-a-service: Understanding the cybercrime gig economy and how to protect yourself.

Sorodni članki

Cyber Signals, 2. izdaja: Ekonomija izsiljevanja

Prisluhnite strokovnjakom, ki so del prve obrambne linije, o razvoju izsiljevalske programske opreme kot storitve. Spoznajte orodja, taktike in cilje kibernetskih kriminalcev, od programov in koristnih vsebin do posrednikov dostopa in pridruženih podjetij, ter pridobite navodila za zaščito svoje organizacije.

Profil strokovnjaka: Nick Carr

Nick Carr, vodja ekipe za obveščanje o kibernetskem kriminalu v Središču za obveščanje o grožnjah Microsoft, spregovori o trendih izsiljevalske programske opreme, pojasni kako Microsoft ščiti stranke pred izsiljevalsko programsko opremo ter opisuje, kaj lahko organizacije storijo, če postanejo tarča takšnega napada.

Zaščitite svojo organizacijo pred izsiljevalsko programsko opremo

Pridobite vpogled v zločince, ki delujejo na področju sive ekonomije izsiljevalske programske opreme. Pomagali vam bomo razumeti motive in mehanizme napadov z izsiljevalsko programsko opremo ter vam ponudili najboljše prakse za zaščito, pa tudi za varnostno kopiranje in obnovitev.

Spremljajte Microsoftovo varnost

Slovenščina (Slovenija) Zasebnost o zdravstvenem stanju potrošnikov Obrnite se na Microsoft Zasebnost Upravljanje piškotkov Pogoji za uporabo Blagovne znamke O naših oglasih EU Compliance DoCs