



Vo svete, ktorý je čoraz viac online, kde je dôvera plusom aj zraniteľnosťou, sa aktéri hrozieb snažia zmanipulovať ľudské správanie a využiť tendenciu ľudí pomáhať. V tejto informačnej grafike preskúmame sociálne inžinierstvo vrátane toho, prečo si aktéri hrozieb najviac cenia profesionálne identity, a prevedieme vás niektorými spôsobmi, akými manipulujú ľudskú povahu, aby dosiahli svoje ciele.
Zneužívanie ekonomiky dôvery: podvod v oblasti sociálneho inžinierstva

Sociálne inžinierstvo a zločinná príťažlivosť neoprávneného získavania údajov
Približne 901 percent phishingových útokov zahŕňa taktiky sociálneho inžinierstva určené na zmanipulovanie obetí (zvyčajne cez e-mail), aby odhalili svoje citlivé informácie, klikli na škodlivé odkazy alebo otvorili škodlivé súbory. Phishingové útoky sú pre útočníkov nákladovo efektívne, dajú sa prispôsobiť tak, aby sa vyhli preventívnym opatreniam, a predstavujú vysokú mieru úspešnosti.
Páky ľudského správania
Techniky sociálneho inžinierstva majú tendenciu závisieť od toho, ako útočník využíva dôveru a presviedčanie cieľov na vykonanie krokov, ktoré by inak zvyčajne neurobili. Tri účinné páky sú naliehavosť, emócia a zvyk.2 Naliehavosť Nikto nechce premeškať príležitosť, v ktorej ide o čas, alebo nedodržať dôležitý termín. Pocit naliehavosti môže často oklamať terče útoku, inak racionálne konajúce osoby, aby odhalili osobné údaje.
Príklad: Falošná naliehavosť
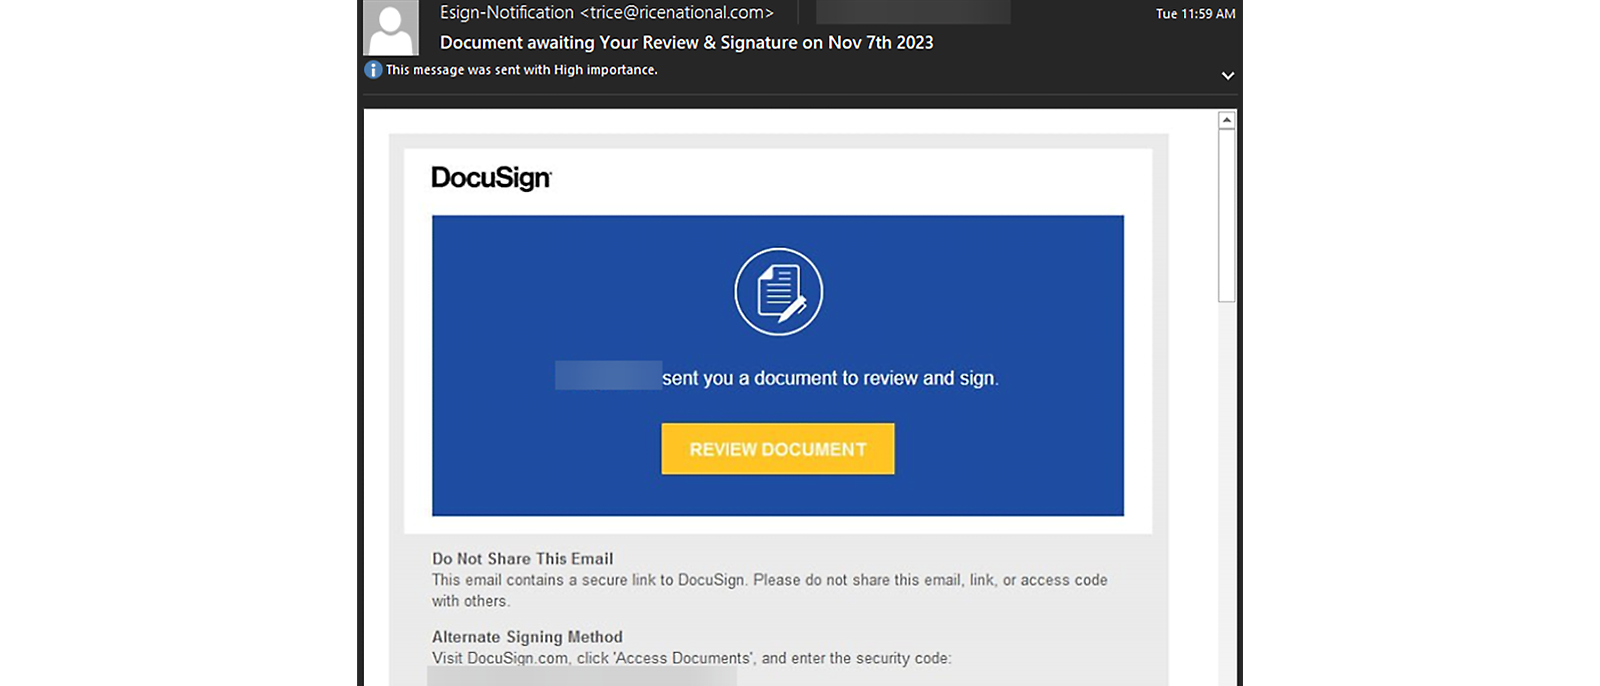
„Charakteristickým znakom phishingového e-mailu je pripojenie nejakého typu časového rámca. Chcú vás dotlačiť k rozhodnutiu v skrátenom čase.“
Jack Mott – Microsoft Analýza hrozieb
Emócia
Emocionálnou manipuláciou môžu kybernetickí útočníci získať prevahu, pretože ľudia s väčšou pravdepodobnosťou urobia riskantné kroky vtedy, keď sú vo zvýšenom emocionálnom stave, a najmä ak ide o strach, vinu alebo hnev.
Príklad: Emočná manipulácia
„Najúčinnejšou návnadou, akú som kedy videl, bol veľmi krátky e-mail, v ktorom sa uvádzalo, že manžel alebo manželka si objednali prípravu rozvodových papierov a kliknutím na odkaz si máte stiahnuť kópiu.“
Sherrod DeGrippo – Microsoft Analýza hrozieb
Zvyk
Zločinci snaživo pozorujú správanie, pričom osobitnú pozornosť venujú typom zvykov a rutín, ktoré ľudia vykonávajú „automaticky“ bez toho, aby nad tým veľmi premýšľali.
Príklad: Bežný návyk
„Aktéri hrozieb sa prispôsobujú obchodnému rytmu. Veľmi dobre sa im darí nasadzovať návnady, ktoré dávajú zmysel v kontexte, v akom podobné správy bežne dostávame.“
Jack Mott – Microsoft Analýza hrozieb
Hranica medzi osobnou a profesionálnou osobnosťou zamestnanca niekedy môže konvergovať. Zamestnanec môže použiť pracovný e-mail na osobné kontá, ktoré používa na prácu. Aktéri hrozieb sa to niekedy snažia využiť tak, že sa vydávajú za jeden z týchto programov, aby získali prístup k podnikovým informáciám zamestnanca.
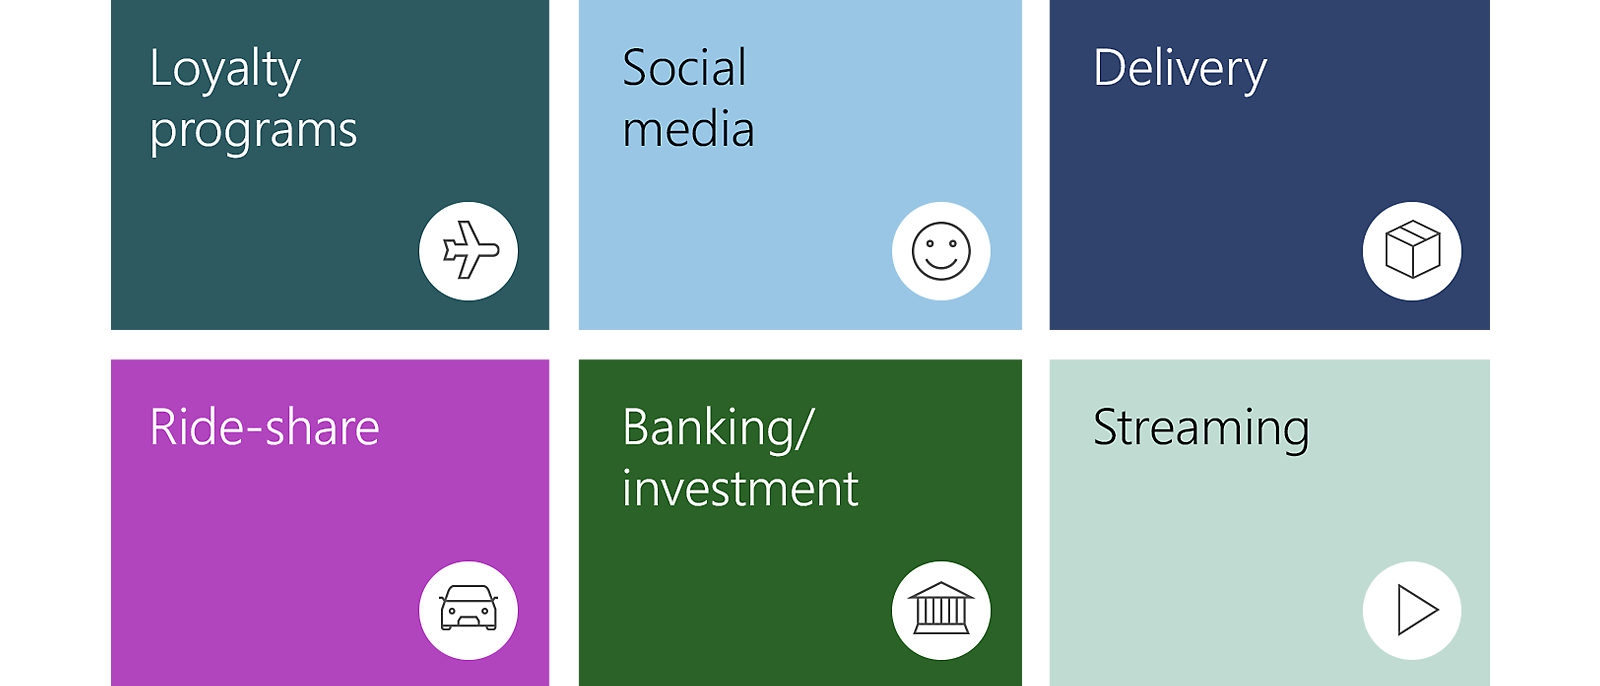
„Pri e-mailových phishingových podvodoch počítačoví zločinci kontrolujú svoje návnady pre firemné e-mailové adresy. Osobné webové e-mailové adresy im za to nestoja. Pracovné adresy sú cennejšie, takže vkladajú viac zdrojov a zameriavajú sa na techniku „hands-on-keyboard“, aby prispôsobili útoky na tieto kontá.“
Jack Mott – Microsoft Analýza hrozieb
Podvod „na dlhé lakte“
Útoky sociálneho inžinierstva všeobecne nie sú rýchle. Sociálni inžinieri sa snažia budovať dôveru medzi sebou a svojimi obeťami v priebehu času pomocou pracných techník, ktoré začínajú výskumom. Cyklus tohto typu manipulácie môže vyzerať takto:
- Vyšetrovanie: Inžinieri identifikujú cieľ a zhromaždia základné informácie, napríklad možné vstupné body alebo bezpečnostné protokoly.
- Preniknutie: Inžinieri sa sústredia na budovanie dôvery s cieľom. Vymyslia si príbeh, zachytia cieľ a riadia interakciu tak, aby ju nasmerovali spôsobom, ktorý je pre inžiniera výhodný.
- Využívanie: Sociálni inžinieri postupne získavajú informácie o cieli. Cieľ zvyčajne tieto informácie odovzdá dobrovoľne. Inžinieri to môžu využiť vo svoj prospech a získať prístup aj k ďalším dôverným informáciám.
- Ukončenie: Útočník sociálneho inžinierstva ukončí komunikáciu prirodzeným spôsobom. Skúsený inžinier to urobí bez toho, aby cieľu bolo niečo podozrivé
Útoky BEC sa v kyberzločineckom prostredí odlišujú tým, že stavajú na sociálnom inžinierstve a umení podvodu. Úspešné útoky BEC stoja organizácie každoročne stovky miliónov dolárov. V roku 2022 centrum Internet Crime Complaint Center (Centrum sťažností na internetové zločiny) Federálneho úradu pre vyšetrovanie (FBI) USA zaznamenalo upravené straty vo výške viac ako 2,7 miliardy USD na 21 832 podaných sťažností na BEC.4
Najčastejším cieľom útokov BEC sú výkonní pracovníci a iní vrcholoví vedúci pracovníci, finanční manažéri, pracovníci oddelenia ľudských zdrojov, ktorí majú prístup k záznamom o zamestnancoch, napríklad k ich číslam sociálneho poistenia, daňovým priznaniam alebo iným údajom umožňujúcim identifikáciu používateľa. Útoky sa zameriavajú aj na nových zamestnancov, v prípade ktorých je menej pravdepodobné, že budú overovať neznáme e-mailové žiadosti.
Stúpa počet takmer všetkých foriem útokov BEC. Bežné typy útokov BEC:5
- Priamy e-mailový kompromis (DEC): Kompromitované e-mailové účty sa využívajú na sociálne inžinierstvo voči interným alebo externým účtovným rolám s cieľom presmerovať finančné prostriedky na bankový účet útočníka alebo zmeniť platobné údaje existujúceho účtu.
- Kompromitácia e-mailu dodávateľa (VEC): Sociálne inžinierstvo v rámci existujúceho vzťahu s dodávateľom, pri ktorom útočník prevezme e-mail súvisiaci s platbou a vydáva sa za zamestnancov spoločnosti, aby dodávateľa presvedčil presmerovať neuhradenú platbu na nelegitímny bankový účet.
- Podvod s falošnou faktúrou: Masový podvod sociálneho inžinierstva, ktorý zneužíva známe obchodné značky na to, aby prinútil spoločnosti uhradiť falošné faktúry.
- Vydávanie sa za advokáta: Zneužívanie dôveryhodných vzťahov s veľkými, známymi advokátskymi kanceláriami s cieľom zvýšiť dôveryhodnosť u vedúcich pracovníkov malých spoločností a start-upov a prinútiť ich uhradiť neuhradené faktúry, najmä pred významnými udalosťami, ako sú prvotné verejné ponuky. Presmerovanie platieb na nezákonný bankový účet sa uskutoční po dosiahnutí dohody o platobných podmienkach.
Octo Tempest
Octo Tempest je finančne motivované zoskupenie útočníkov hovoriacich po anglicky, známe rozsiahlymi kampaňami, v ktorých výrazne dominujú techniky adversary-in-the-middle (AiTM), sociálne inžinierstvo a možnosti výmeny SIM kariet.
Diamond Sleet
V auguste 2023 Diamond Sleet narušila softvérový dodávateľský reťazec nemeckého poskytovateľa softvéru JetBrains, čím zasiahla servery používané na procesy zostavovania, testovania a nasadzovania softvéru. Pretože skupina Diamond Sleet sa v minulosti úspešne infiltrovala do prostredia zostavovania, spoločnosť Microsoft vyhodnotila, že táto aktivita predstavuje obzvlášť vysoké riziko pre zasiahnuté organizácie.
Sangria Tempest
Sangria Tempest poznáme aj ako FIN. Zameriava sa na reštaurácie a kradne údaje platobných kariet. Jedna z najefektívnejších návnad, ktoré používa, je obvinenie z otravy jedlom, ktorej podrobnosti sa zobrazia po otvorení škodlivej prílohy.
Sangria Tempest je primárne z východnej Európy a využíva podzemné fóra na nábor ľudí, ktorých rodným jazykom je angličtina a ktorí sú školení v tom, ako sa obracať na obchody pri doručovaní e-mailovej návnady. Skupina takto odcudzila desiatky miliónov údajov platobných kariet.
Midnight Blizzard
Midnight Blizzard je aktér hrozieb pôsobiaci z Ruska, ktorý sa primárne zameriava na vlády, diplomatické subjekty, mimovládne organizácie (NGO) a poskytovateľov IT služieb, najmä v USA a Európe.
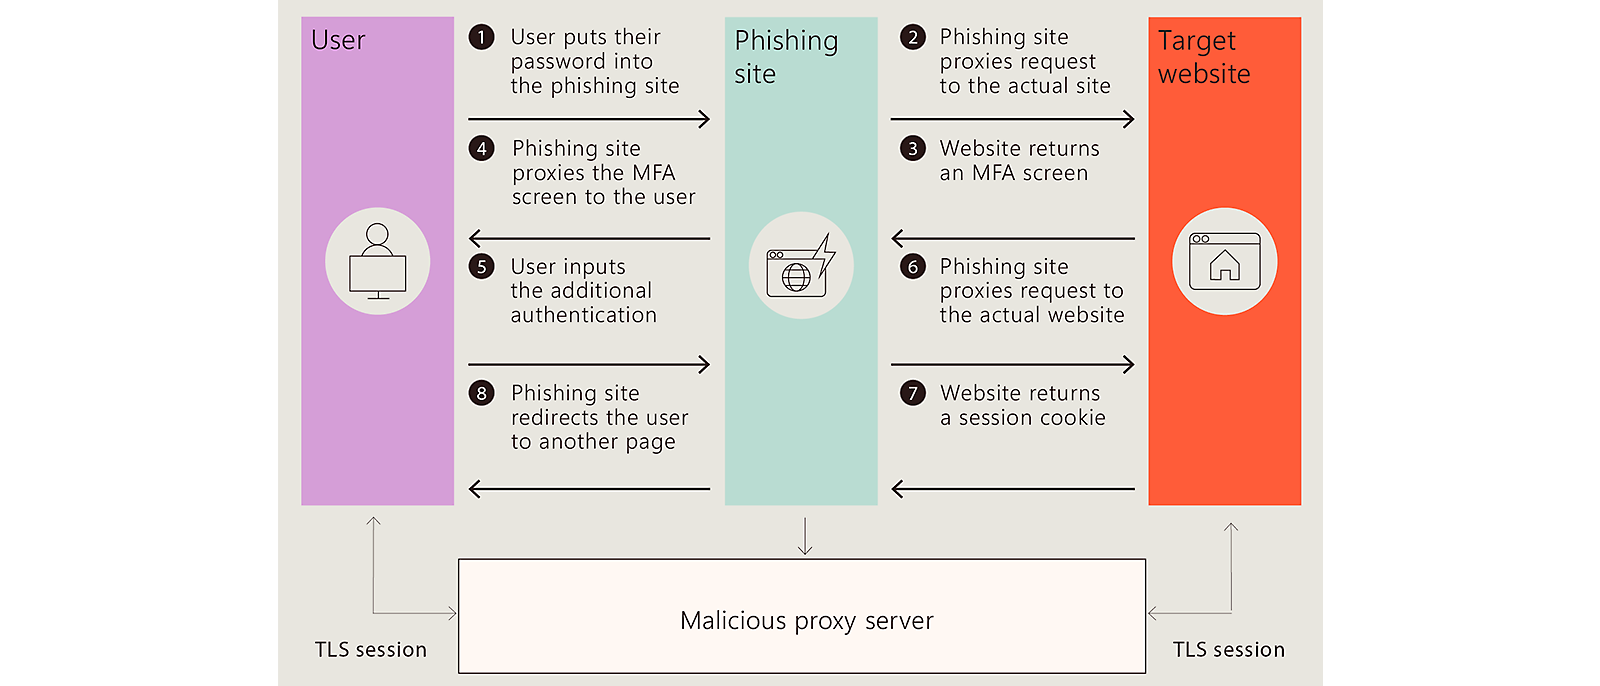
Midnight Blizzard využíva správy cez Teams na odosielanie návnad, ktorými sa pokúša odcudziť prihlasovacie údaje z cieľovej organizácie tak, že do toho zapojí používateľa a vyláka schválenie výziev viacfaktorového overovania (MFA).
Vedeli ste?
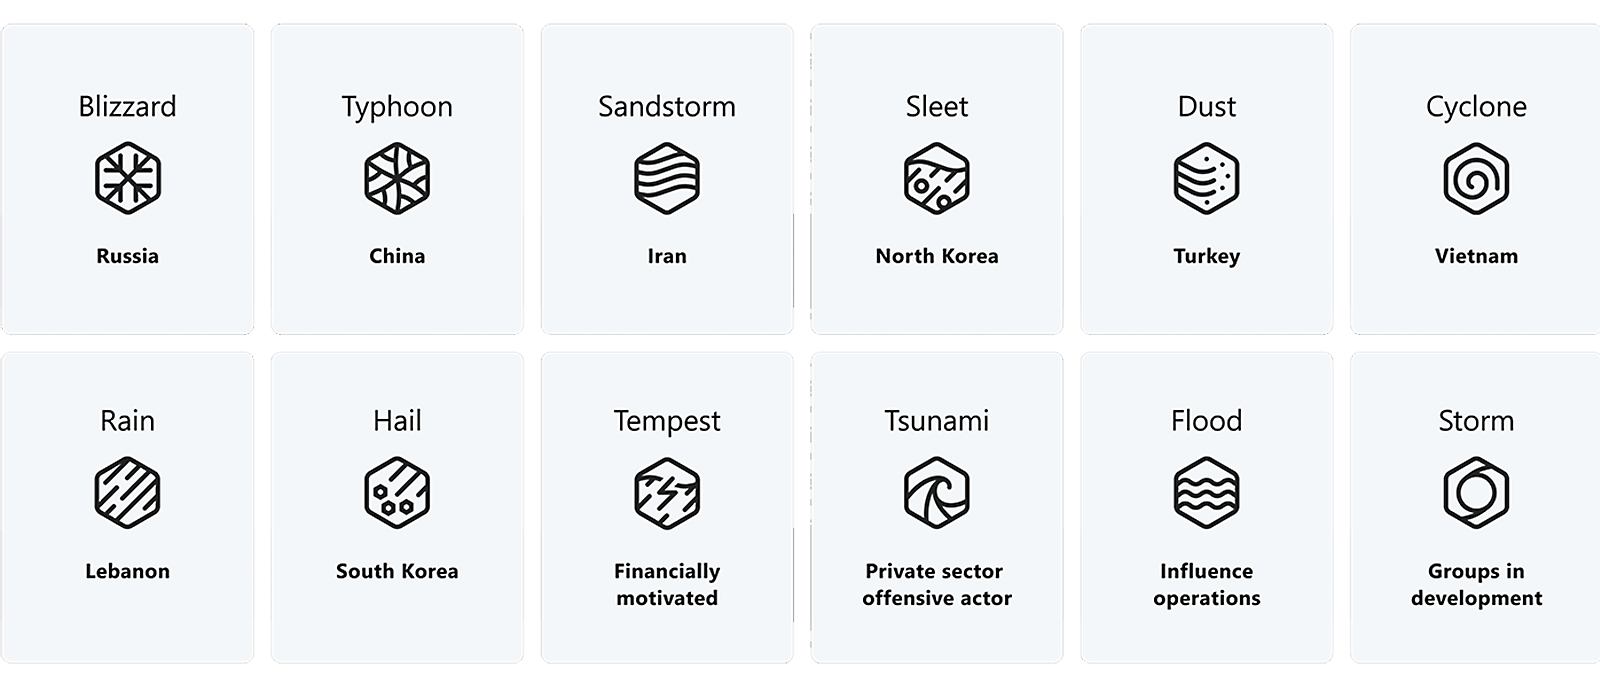
Stratégia spoločnosti Microsoft pomenovania aktérov hrozieb sa presunula na novú taxonómiu pomenovania pre aktérov hrozieb, pričom inšpiráciu čerpá z tém súvisiacich s počasím.
Aj keď útoky sociálneho inžinierstva môžu byť sofistikované, existujú možnosti, ako im zabrániť.6Ak sa správate múdro, pokiaľ ide o ochranu osobných údajov a zabezpečenie, útočníkov môžete poraziť v ich vlastnej hre.
Najprv poučte používateľov, aby si ponechali svoje osobné kontá osobnými a nemiešali ich s pracovným e-mailom ani pracovnými úlohami.
Určite vynucujte aj používanie viacfaktorového overovania. Sociálni inžinieri zvyčajne hľadajú informácie, ako sú prihlasovacie údaje. Ak je aktivované viacfaktorové overovanie, útočník nebude môcť získať prístup k vašim kontám a osobným údajom, aj keď získa vaše meno používateľa a heslo.7
Neotvárajte e-maily ani prílohy z podozrivých zdrojov. Ak vám priateľ pošle prepojenie, na ktoré musíte súrne kliknúť, u priateľa si overte, či správu naozaj odoslal on. Pred kliknutím na čokoľvek sa pozastavte a položte si otázku, či je odosielateľ tým, za koho sa vydáva.
Pozastavenie a overenie
Buďte obozretný pri ponukách, ktoré znejú príliš dobre na to, aby boli skutočné. Nemôžete vyhrať stávku, do ktorej ste sa nezapojili, a nikto vám zo žiadneho zahraničného honorára nezanechá veľkú sumu peňazí. Ak sa vám to zdá príliš lákavé, urobte rýchle prieskum a zistite, či je ponuka legitímna, alebo ide o pascu.
Nezdieľajte príliš veľa vecí online. Sociálni inžinieri potrebujú, aby im ciele dôverovali. Len tak môžu ich podvody fungovať. Ak dokážu nájsť vaše osobné údaje z profilov na sociálnych sieťach, môžu ich použiť na to, aby ich podvody vyzerali legitímnejšie.
Zabezpečujte počítače aj zariadenia. Používajte antivírusový softvér, brány firewall a e-mailové filtre. V prípade, že sa hrozba dostane do zariadenia, budete mať k dispozícii fungujúcu ochranu, ktorá vám pomôže udržať údaje v bezpečí.
„Keď dostanete pochybný telefonát alebo e-mail, dôležité je, aby ste spomalili a overili si ho. Keď konáme príliš rýchlo, robíme chyby, preto je dôležité pripomenúť zamestnancom, aby v takýchto situáciách nereagovaĺi okamžite.“
Jack Mott – Microsoft Analýza hrozieb
Zistite viac o tom, ako pomôcť chrániť svoju organizáciu, a pozrite si Riziko dôvery: hrozby sociálneho inžinierstva a kybernetická obrana.
- [2]Zdroj obsahu v tejto sekcii https://go.microsoft.com/fwlink/?linkid=2263229
- [6]Zdroj obsahu: https://go.microsoft.com/fwlink/?linkid=2263229
Súvisiace články
Rady odborníkov o troch najčastejších výzvach v oblasti kybernetickej bezpečnosti
Justin Turner, hlavný manažér skupiny, Microsoft Security Research, opisuje tri pretrvávajúce výzvy, s ktorými sa stretol počas svojej kariéry v oblasti kybernetickej bezpečnosti: správa konfigurácie, inštalácia opráv a viditeľnosť zariadení.
Počítačový zločin ako služba (CaaS) zodpovedá za 38 % nárast podvodov v oblasti firemného e-mailu
Útoky BEC (ohrozenie zabezpečenia firemného e-mailu) sú na vzostupe, keďže počítačoví zločinci môžu zakryť zdroj svojich útokov, aby mohli byť ešte horšie. Získajte informácie o CaaS a o tom, ako sa dá pomôcť pri ochrane organizácie.
Microsoft, Amazon a medzinárodné jednotky presadzovania práva spájajú sily v boji proti podvodom v oblasti technickej podpory
Zistite, ako spoločnosti Microsoft a Amazon prvý raz v histórii spojili sily a odstavili nelegálne kontaktné centrá technickej podpory v Indii.
Sledujte zabezpečenie od spoločnosti Microsoft