This is the Trace Id: 003168b5e7995b7c133b90f3246f853d

Os atores de ameaças russos entrincheiram-se e preparam-se para explorar o desgaste da guerra

 Operações de ciber-influência
Introdução
Os operadores cibernéticos e de influência russos demonstraram capacidade de adaptação ao longo da guerra contra a Ucrânia, tentando novas formas de ganhar vantagem no campo de batalha e minar as fontes de apoio interno e externo de Kiev. Este relatório irá detalhar a atividade de ciberameaça e influência maligna que a Microsoft observou entre março e outubro de 2023. Durante este período, as populações militares e civis ucranianas voltaram a ser visadas, ao mesmo tempo que o risco de intrusão e manipulação aumentava para as entidades globais que prestavam assistência à Ucrânia e procuravam responsabilizar as forças russas por crimes de guerra.

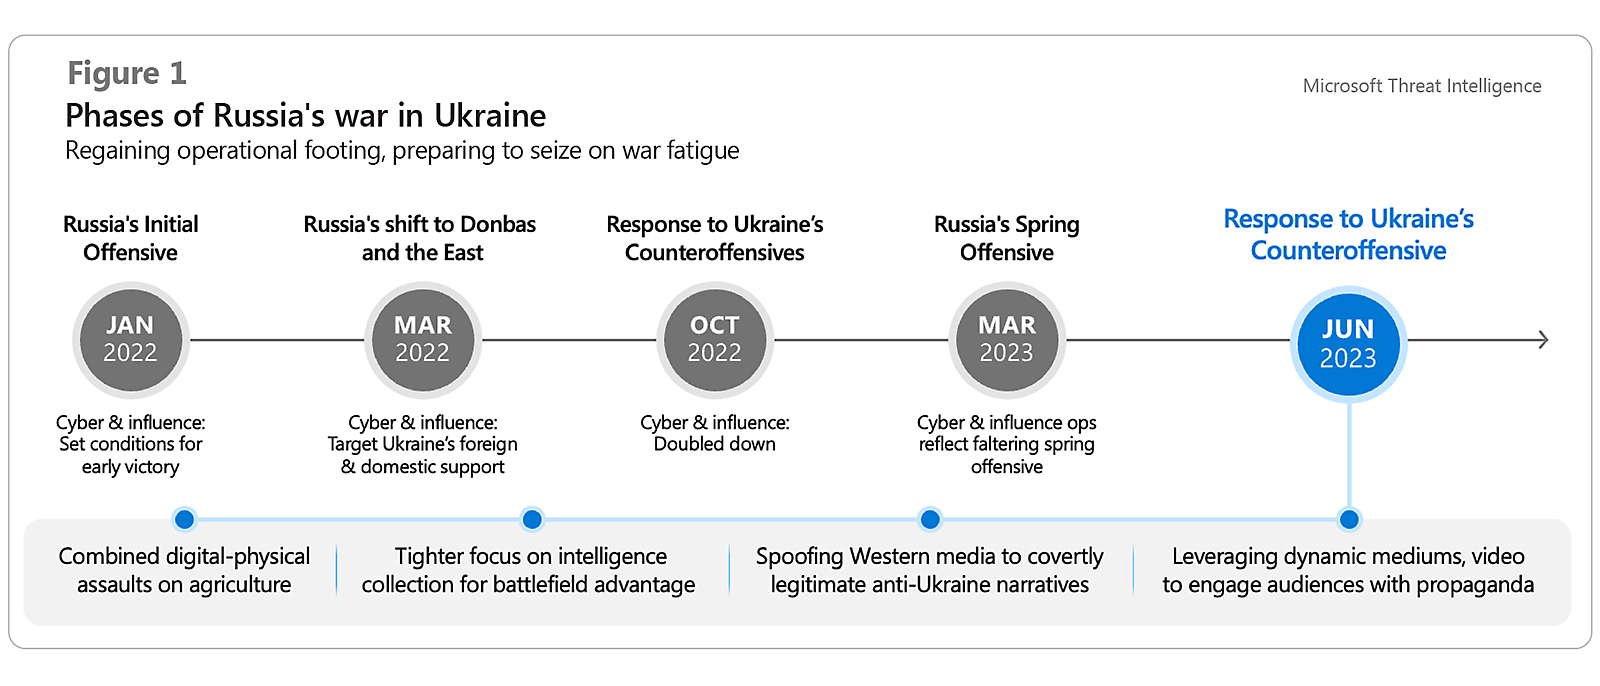
Fases da guerra da Rússia na Ucrânia de janeiro de 2022 a junho de 2023

Gráfico a mostrar as fases da guerra da Rússia na Ucrânia
Saiba mais sobre esta imagem na página 3 do relatório completo

As ações de ameaça que a Microsoft observou durante este período de março a outubro refletiram operações coordenadas para desmoralizar o público ucraniano e uma maior concentração na ciberespionagem. Os atores militares, cibernéticos e de propaganda russos dirigiram ataques concertados contra o sector agrícola ucraniano, um alvo de infraestrutura civil, no meio de uma crise mundial de produção de cereais. Os atores de ciberameaças afiliados ao Departamento Central de Inteligência da Rússia (GRU) dedicaram-se a operações de ciberespionagem contra os militares ucranianos e as suas cadeias de fornecimento estrangeiras. Enquanto a comunidade internacional procurava punir os crimes de guerra, grupos ligados ao Serviço de Inteligência Estrangeiro (SVR) e ao Serviço Federal de Segurança (FSB) da Rússia, visavam os investigadores de crimes de guerra dentro e fora da Ucrânia.

Na vertente da influência, a breve rebelião de junho de 2023 e a posterior morte de Yevgeny Prigozhin, proprietário do Grupo Wagner e da infame "troll farm" da Agência de Pesquisa da Internet, levantaram questões sobre o futuro das capacidades de influência da Rússia. Ao longo deste verão, a Microsoft observou operações generalizadas de organizações que não estavam ligadas a Prigozhin, ilustrando o futuro das campanhas de influência maligna da Rússia sem o mesmo.

As equipas das Informações sobre Ameaças e da Resposta a Incidentes da Microsoft notificaram e trabalharam com os clientes e parceiros governamentais afetados para mitigar a atividade de ameaça descrita neste relatório.

As forças russas estão a confiar mais nas armas convencionais para infligir danos na Ucrânia, mas as operações cibernéticas e de influência continuam a ser uma ameaça urgente à segurança das redes informáticas e à vida cívica dos aliados da Ucrânia na região, da NATO e a nível mundial. Além de atualizarmos os nossos produtos de segurança para defender proativamente os nossos clientes em todo o mundo, estamos a partilhar esta informação para encorajar uma vigilância contínua contra as ameaças à integridade do espaço global de informação.

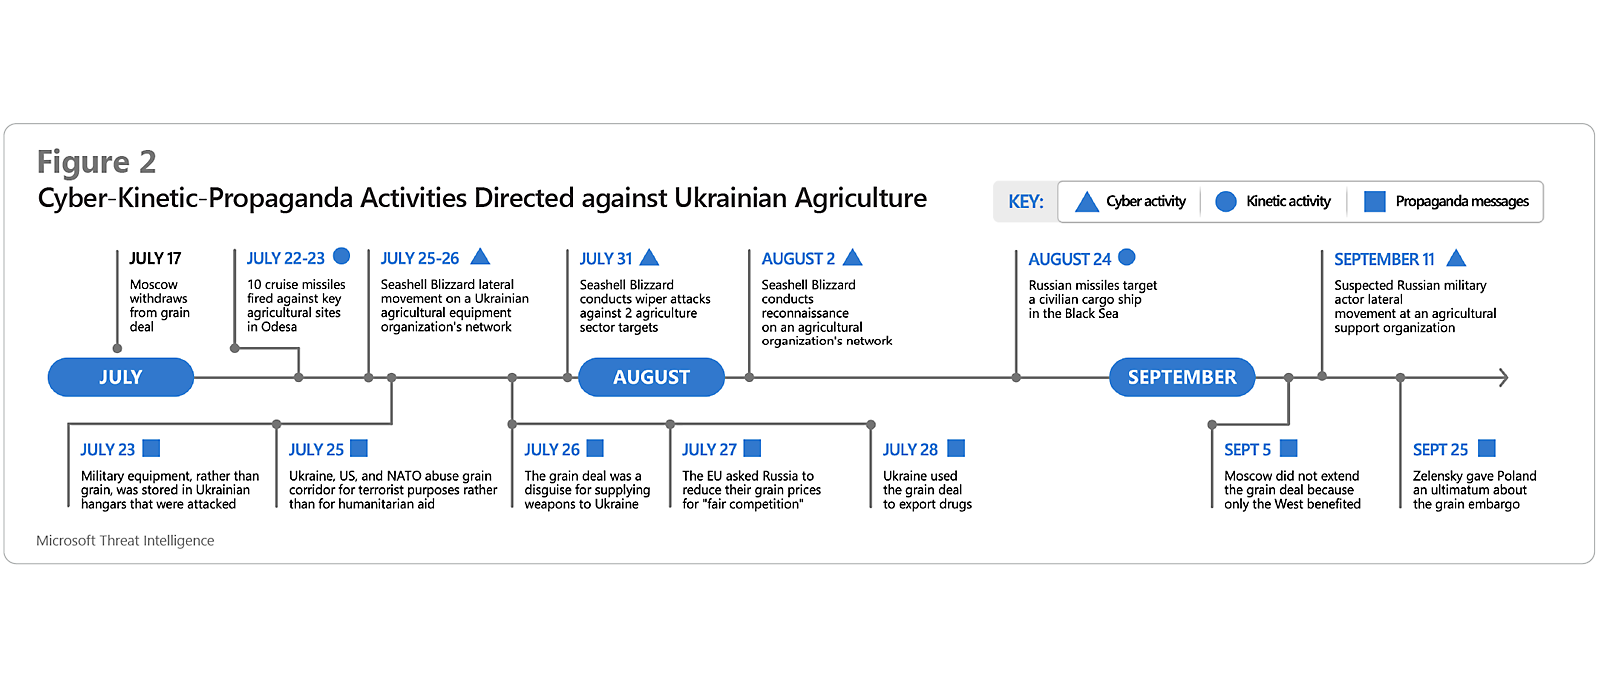
Neste verão, as forças militares, cibernéticas e de propaganda russas convergiram contra o setor agrícola da Ucrânia. Os ataques militares destruíram quantidades de cereais que poderiam ter alimentado mais de um milhão de pessoas durante um ano, enquanto os meios de comunicação pró-Rússia difundiram narrativas para justificar os ataques, apesar dos custos humanitários.1

Entre junho e setembro, as Informações sobre Ameaças da Microsoft observaram a penetração em redes, a transferência de dados não autorizada e até a implementação de malware destrutivo contra organizações ligadas à indústria agrícola ucraniana e à infraestrutura de transporte marítimo de cereais. Em junho e julho, a Aqua Blizzard (anteriormente ACTINIUM) roubou dados de uma empresa que ajuda na monitorização do rendimento das colheitas. A Seashell Blizzard (anteriormente IRIDIUM) utilizou variantes de malware destrutivo rudimentar, detetado pela Microsoft como WalnutWipe/SharpWipe, contra redes do setor alimentar/agrícola.2

Divisão das atividades de propaganda digital russas dirigidas contra a agricultura ucraniana

Demonstração das atividades de propaganda digital russa dirigidas contra a agricultura ucraniana
Saiba mais sobre esta imagem na página 4 do relatório completo

Em julho, Moscovo retirou-se da Iniciativa dos Cereais do Mar Negro, um esforço humanitário que ajudou a evitar uma crise alimentar mundial e permitiu transportar mais de 725 000 toneladas de trigo para pessoas no Afeganistão, na Etiópia, no Quénia, na Somália e no Iémen durante o primeiro ano.3 Após a decisão de Moscovo, os meios de comunicação pró-Rússia e os canais do Telegram apressaram-se a difamar a iniciativa dos cereais e a justificar a decisão de Moscovo. Os meios de propaganda apresentaram o corredor de cereais como uma fachada para o tráfico de droga ou como um meio de transferir armas secretamente, a fim de minimizar a importância humanitária do acordo.

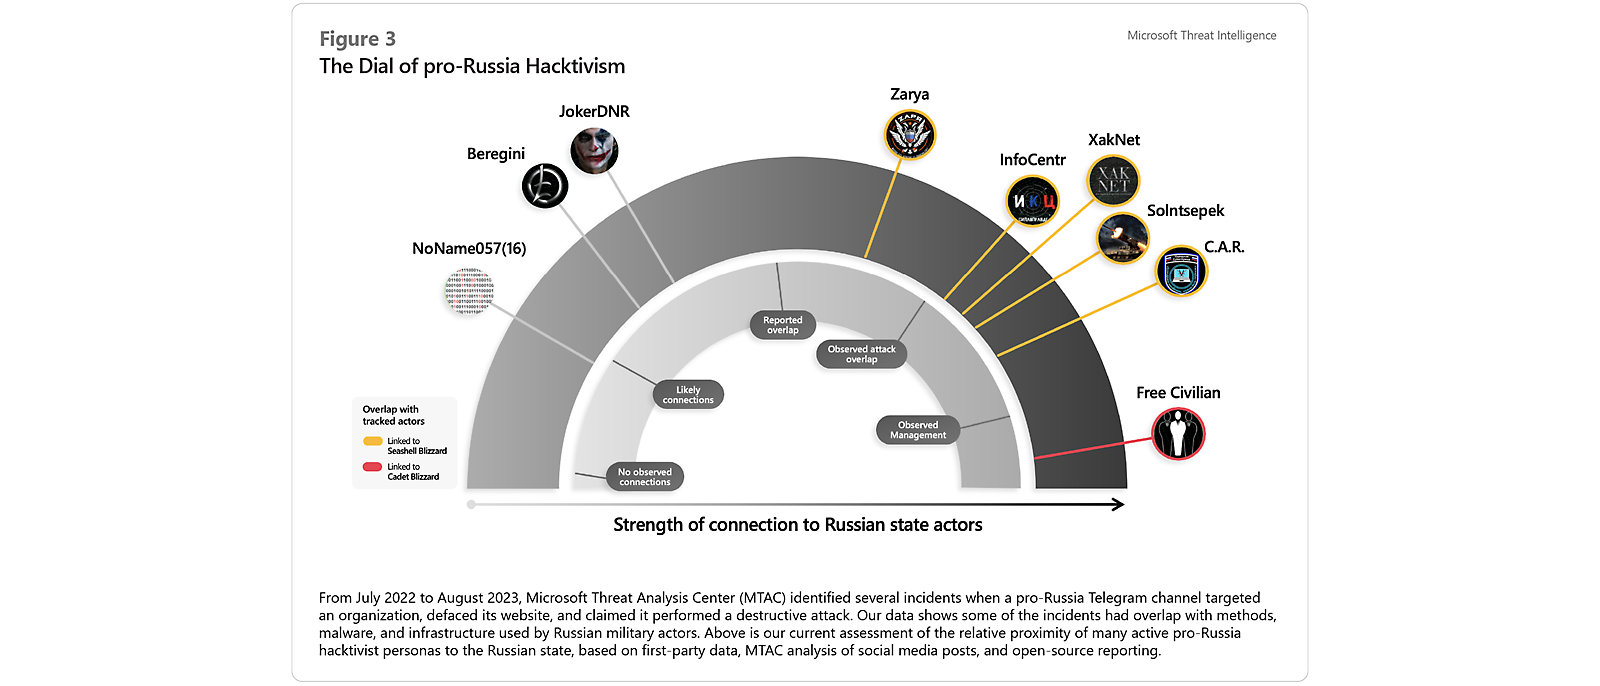
Em vários relatórios de 2023, destacámos a forma como grupos "hacktivistas" legítimos ou pseudo-hacktivistas, com suspeitas de ligações ao GRU, procuraram amplificar o descontentamento de Moscovo com os adversários e exagerar o número de forças cibernéticas pró-Rússia.4 5 6 Neste verão, também observámos perfis hacktivistas no Telegram que divulgaram mensagens destinadas a justificar ataques militares a infraestruturas civis na Ucrânia e direcionaram ataques distribuídos de negação de serviço (DDoS) contra os aliados da Ucrânia no estrangeiro. A monitorização contínua da Microsoft sobre a interseção entre grupos hacktivistas e atores do estado-nação oferece informações adicionais sobre o ritmo operacional de ambas as entidades e a forma como as respetivas atividades contribuem para os objetivos de cada uma.

Até à data, identificámos três grupos: Solntsepek, InfoCentr e o Cyber Army of Russia. Grupos esses que interagem com o Seashell Blizzard. A relação do Seashell Blizzard com os meios "hacktivistas" pode ser uma relação de aproveitamento a curto prazo, em vez de controlo, com base nos picos temporários de capacidade cibernética dos "hacktivistas" que coincidem com os ataques do Seashell Blizzard. Periodicamente, o Seashell Blizzard lança um ataque destrutivo pelo qual os grupos "hacktivistas" do Telegram reivindicam publicamente a autoria. Os "hacktivistas" regressam então às ações de baixa complexidade que normalmente realizam, incluindo ataques DDoS ou fugas de informação pessoal ucraniana. A rede representa uma infraestrutura ágil que a APT pode utilizar para promover a sua atividade.

Mostrador do Hacktivismo pró-russo

Gráfico a mostrar um indicador do Hacktivismo pró-russo
Saiba mais sobre esta imagem na página 5 do relatório completo

As forças russas não só estão a participar em ações que podem ser contrárias ao direito internacional, como também têm como alvo os investigadores criminais e os procuradores que estão a construir processos contra elas.

A telemetria da Microsoft revelou que, ao longo da primavera e do verão deste ano, atores ligados às agências militares e de inteligência externa da Rússia visaram e comprometeram redes jurídicas e de investigação ucranianas, bem como redes de organizações internacionais envolvidas em investigações de crimes de guerra.

Estas operações cibernéticas ocorreram num contexto de tensões crescentes entre Moscovo e grupos como o Tribunal Penal Internacional (TPI), que emitiu, em março, um mandado de detenção contra o Presidente russo Putin no âmbito de acusações de crimes de guerra.7

Em abril, a Seashell Blizzard, ligada ao GRU, comprometeu a rede de um escritório de advogados especializado em casos de crimes de guerra. O Aqua Blizzard, atribuído ao FSB, violou a rede interna de um importante organismo de investigação na Ucrânia em julho, tendo depois utilizado contas comprometidas para enviar e-mails de phishing a várias empresas de telecomunicações ucranianas em setembro.

Os atores do SVR do Midnight Blizzard (anteriormente conhecido como NOBELIUM) comprometeram e acederam aos documentos de uma organização jurídica com responsabilidades globais em junho e julho, antes de a Resposta a Incidentes da Microsoft ter intervido para remediar a intrusão. Esta atividade fez parte de um esforço mais agressivo deste ator para invadir organizações diplomáticas, de defesa, políticas públicas e do setor das TI em todo o mundo.

Uma análise das notificações de segurança da Microsoft emitidas desde março aos clientes afetados revelou que a Midnight Blizzard tentou obter acesso a mais de 240 organizações, sobretudo nos EUA, no Canadá e noutros países/regiões da Europa, com diferentes graus de êxito.8

Quase 40% das organizações visadas eram entidades governamentais, intergovernamentais ou grupos de reflexão centrados em políticas públicas.

Os atores de ameaças russos utilizaram várias técnicas para obter acesso inicial e estabelecer persistência nas redes visadas. A Midnight Blizzard adotou uma abordagem abrangente, ao recorrer à utilização de palavra-passe única, a credenciais adquiridas a terceiros, a campanhas credíveis de engenharia social através do Teams e ao abuso de serviços cloud para se infiltrar em ambientes cloud.9 A Aqua Blizzard integrou com êxito o contrabando de HTML em campanhas de phishing para acesso inicial, a fim de reduzir a probabilidade de deteção por assinaturas antivírus e controlos de segurança de e-mail.

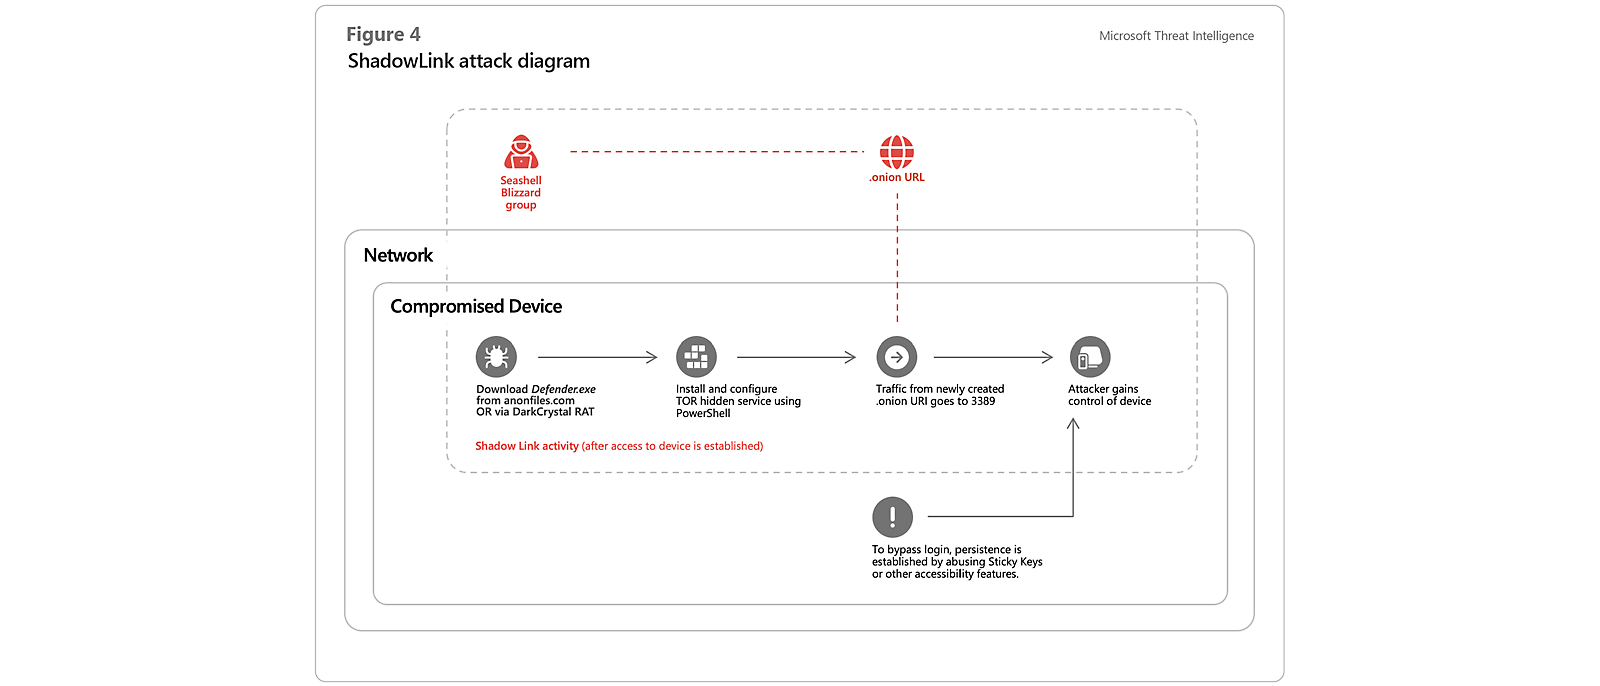
A Seashell Blizzard explorou sistemas de servidores de perímetro, como servidores Exchange e Tomcat, e utilizou simultaneamente software Microsoft Office pirateado que continha a backdoor DarkCrystalRAT para obter acesso inicial. A backdoor permitiu ao ator carregar uma payload de segunda fase denominada Shadowlink, um pacote de software que se fazia passar pelo Microsoft Defender, instalava o serviço TOR num dispositivo e dava ao ator da ameaça acesso dissimulado através da rede TOR.10

Diagrama a mostrar como o Shadowlink instala o serviço TOR num dispositivo de software
Saiba mais sobre esta imagem na página 6 do relatório completo 

Desde que as forças russas lançaram a ofensiva da primavera de 2023, os atores cibernéticos associados ao GRU e ao FSB concentraram os esforços na recolha de inteligência sobre as comunicações e a infraestrutura militar ucranianas em zonas de combate.

Em março, as Informações sobre Ameaças da Microsoft associaram a Seashell Blizzard a possíveis iscos e pacotes de phishing aparentemente personalizados para visar um componente importante da infraestrutura de comunicações militares da Ucrânia. Não tivemos visibilidade sobre quaisquer ações subsequentes. Segundo o Serviço de Segurança da Ucrânia (SBU), outras tentativas da Seashell Blizzard de aceder a redes militares ucranianas incluíram malware que permitiria ao grupo recolher informações sobre as configurações dos terminais de satélite Starlink ligados e determinar a localização de unidades militares ucranianas.11 12 13

A Secret Blizzard (anteriormente KRYPTON) também procurou garantir pontos de apoio para a recolha de inteligência em redes ucranianas relacionadas com a defesa. Em parceria com a Equipa Governamental de Resposta a Emergências Informáticas da Ucrânia (CERT-UA), as Informações sobre Ameaças da Microsoft identificaram a presença do DeliveryCheck e do Kazuar, malware de backdoor da Secret Blizzard, nos sistemas das forças de defesa ucranianas.14 O Kazuar permite executar mais de 40 funções, entre as quais o roubo de credenciais de várias aplicações, de dados de autenticação, de proxies e de cookies, bem como a obtenção de dados a partir de registos do sistema operativo.15 A Secret Blizzard demonstrou particular interesse em roubar ficheiros com mensagens da aplicação de mensagens Signal Desktop, o que lhe permitiria ler chats privados do Signal.16

O Forest Blizzard (anteriormente conhecido como STRONTIUM) concentrou-se novamente nos seus alvos tradicionais de espionagem, as organizações relacionadas com a defesa nos Estados Unidos, Canadá e Europa, cujo apoio militar e treino estão a manter as forças ucranianas equipadas para continuar a luta.

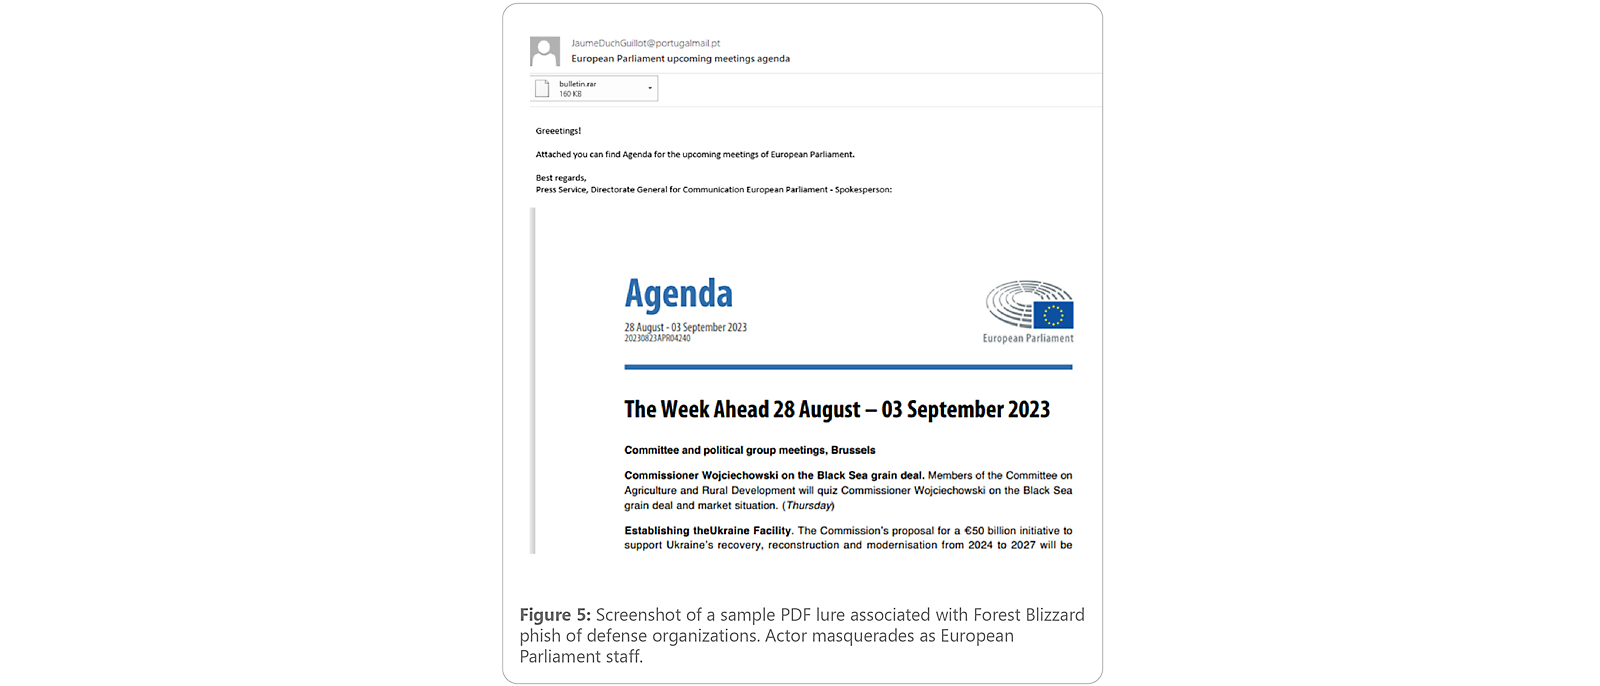
Desde março, o Forest Blizzard tem tentado obter acesso inicial a organizações de defesa através de mensagens de phishing que incorporam técnicas novas e evasivas. Por exemplo, em agosto, o Forest Blizzard enviou um e-mail de phishing que incorporava um exploit para o CVE-2023-38831 a titulares de contas numa organização de defesa europeia. A CVE-2023-38831 é uma vulnerabilidade de segurança no software WinRAR que permite aos atacantes executar código arbitrário quando um utilizador tenta ver um ficheiro inofensivo num arquivo ZIP.

O ator também tira partido de ferramentas de programação legítimas, como o Mockbin e o Mocky, para comando e controlo. No final de setembro, o ator realizou uma campanha de phishing que explorava indevidamente os serviços GitHub e Mockbin. A CERT-UA e outras empresas de cibersegurança divulgaram a atividade em setembro e referiram que o ator utilizou páginas de entretenimento para adultos para levar as vítimas a clicar numa ligação ou abrir um ficheiro que as redirecionaria para uma infraestrutura maliciosa do Mockbin.17 18 A Microsoft observou uma mudança para uma página com temática tecnológica no final de setembro. Em cada caso, os atores enviaram um e-mail de phishing com uma ligação maliciosa que redirecionava a vítima para um URL do Mockbin e transferia um ficheiro ZIP que continha um ficheiro LNK (atalho) malicioso, disfarçado de atualização do Windows. O ficheiro LNK iria então transferir e executar outro script do Windows PowerShell para estabelecer a persistência e realizar ações subsequentes, como o roubo de dados.

Captura de ecrã de exemplo de uma armadilha em PDF associada ao phishing do Forest Blizzard contra organizações de defesa.

Ator de ameaças faz-se passar por colaborador do parlamento europeu
Anexo de e-mail: "Agenda de 28 de agosto a 3 de setembro 2023" para as reuniões do Parlamento Europeu. Comunicação do Serviço de Imprensa. 160 KB bulletin.rar
Figura 5: Captura de ecrã de um exemplo de armadilha em PDF associada ao phishing do Forest Blizzard contra organizações de defesa.  Saiba mais sobre esta imagem na página 8 do relatório completo

Ao longo de 2023, o MTAC continuou a observar a Storm-1099, um ator de influência associado à Rússia e responsável por uma sofisticada operação de influência pró-Rússia que visa apoiantes internacionais da Ucrânia desde a primavera de 2022.

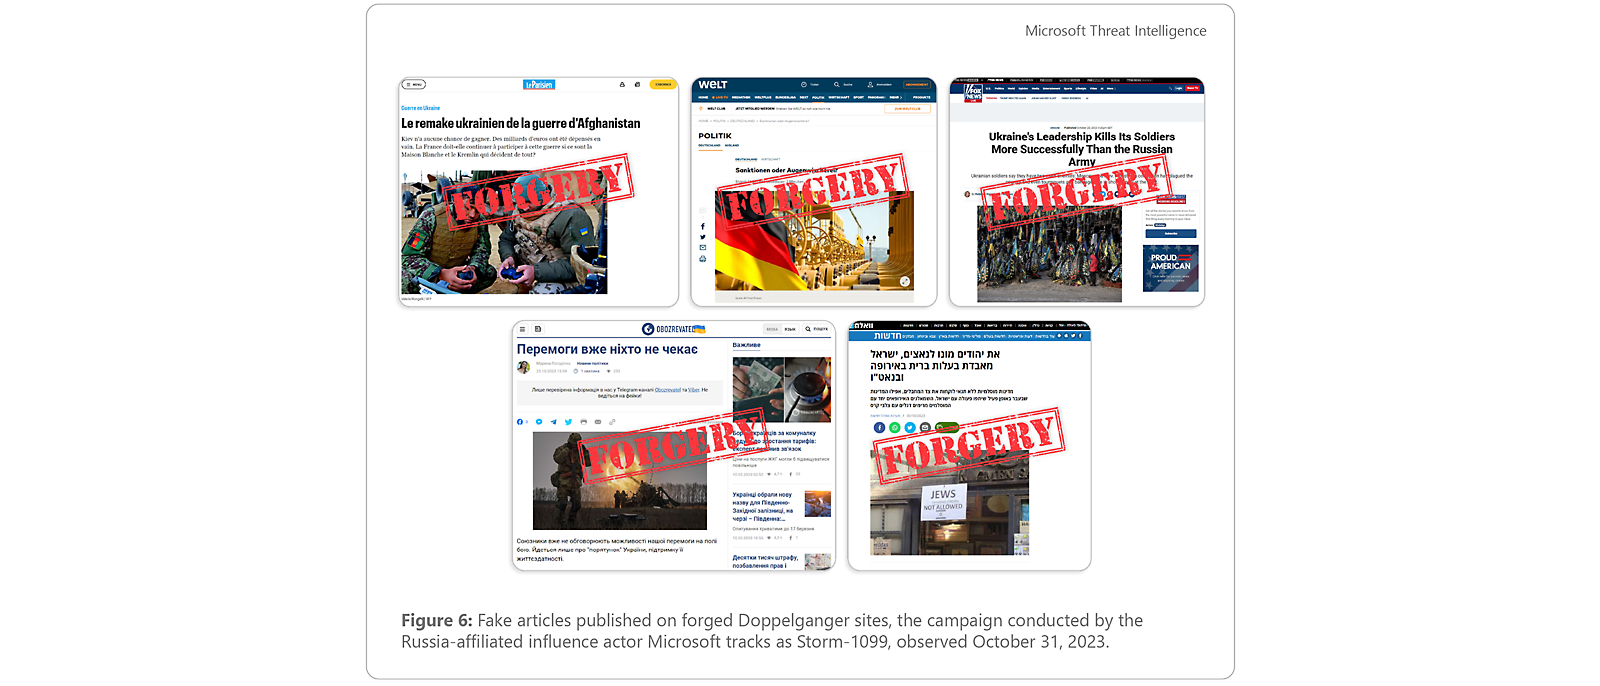
Talvez mais conhecida pela operação de falsificação em massa de sites denominada “Doppelganger” pelo grupo de investigação EU DisinfoLab,19 as atividades do Storm-1099 incluem também meios de comunicação exclusivos e de marca própria, como Reliable Recent News (RRN), projetos multimédia, como a série de desenhos animados anti-ucraniana “Ukraine Inc.”, e manifestações no terreno que ligam os mundos digital e físico. Embora a atribuição não esteja concluída, tecnólogos políticos, propagandistas e especialistas em relações públicas russos com bom financiamento e ligações comprováveis ao Estado russo conduziram e apoiaram várias campanhas da Storm-1099.20

A operação Doppelganger do Storm-1099 mantém-se plenamente ativa à data deste relatório, apesar das tentativas persistentes de empresas tecnológicas e entidades de investigação para comunicar informações sobre o respetivo alcance e mitigá-lo.21 Embora este ator tenha visado historicamente a Europa Ocidental, sobretudo a Alemanha, também visou a França, a Itália e a Ucrânia. Nos últimos meses, a Storm-1099 mudou o foco geográfico para os Estados Unidos e Israel. Esta transição começou em janeiro de 2023, no meio de protestos em grande escala em Israel, contra a proposta de revisão judicial, e intensificou-se após o início da guerra entre Israel e o Hamas, no início de outubro. Os meios de comunicação social corporativos recém-criados refletem uma crescente prioridade à política dos EUA e às próximas eleições presidenciais nos EUA de 2024, enquanto os recursos existentes do Storm-1099 têm promovido vigorosamente a falsa alegação de que o Hamas adquiriu armas ucranianas no mercado negro para os seus ataques de 7 de outubro em Israel.

Mais recentemente, no final de outubro, o MTAC observou contas que a Microsoft considera serem recursos do Storm-1099 a promover um novo tipo de falsificação, para além de artigos e sites falsos nas redes sociais. Tratam-se de uma série de pequenos clips de notícias falsas, aparentemente criados por meios de comunicação social respeitáveis, que difundem propaganda pró-Rússia para minar o apoio à Ucrânia e a Israel. Embora esta tática, ou seja a utilização de vídeos spoof para promover ações de propaganda, represente uma tática observada nos últimos meses por atores pró-Rússia em geral, a promoção deste tipo de conteúdo em vídeo por parte do Storm-1099, apenas realça as variadas técnicas de influência e os objetivos de mensagem do ator.

Artigos publicados em sites falsos Doppelganger

A campanha conduzida pelo ator de ameaças de ciberinfluência russo, Storm 1099, foi observada e monitorizada pela Microsoft.
Observado e monitorizado pela Microsoft a 31 de outubro de 2023. Artigos publicados em sites falsos Doppelganger; a campanha realizada pelo ator de ameaças de ciberinfluência russo, Storm 1099.
Saiba mais sobre esta imagem na página 9 do relatório completo

Desde os ataques do Hamas a Israel, a 7 de outubro, os meios de comunicação social estatais russos e os atores de influência alinhados com o estado têm procurado explorar a guerra entre Israel e o Hamas, para promover narrativas anti-Ucrânia e sentimentos anti-EUA e exacerbar a tensão entre todas as partes. Esta atividade, embora reativa à guerra e geralmente limitada no seu alcance, inclui tanto os meios de comunicação social patrocinados pelo estado como as redes sociais secretas afiliadas à Rússia que abrangem várias plataformas de redes sociais.


As narrativas promovidas pelos propagandistas russos e pelas redes sociais pró-russas procuram colocar Israel contra a Ucrânia e diminuir o apoio do Ocidente a Kiev, afirmando falsamente que a Ucrânia armou militantes do Hamas através de spoofs de meios de comunicação social reputados e vídeos manipulados. Um vídeo falso que afirmava que recrutas estrangeiros, incluindo americanos, tinham sido transferidos da Ucrânia para se juntarem às operações das Forças de Defesa de Israel (IDF) na Faixa de Gaza, que obteve centenas de milhares de visualizações nas plataformas das redes sociais, é apenas um exemplo desse tipo de conteúdo. Esta estratégia promove narrativas anti-ucranianas junto de uma vasta audiência e impulsiona a interação ao adaptar narrativas falsas às principais notícias à medida que estas se desenvolvem.


A Rússia também reforça a atividade de influência digital ao promover eventos no mundo real. Os meios de comunicação social russos têm promovido agressivamente conteúdos incendiários que amplificam os protestos relacionados com a guerra entre Israel e o Hamas no Médio Oriente e na Europa, incluindo através de correspondentes no terreno de agências de notícias estatais russas. No final de outubro de 2023, as autoridades francesas alegaram que quatro cidadãos moldavos estavam provavelmente ligados a um graffiti com a estrela de David em espaços públicos em Paris. Segundo as informações disponíveis, dois dos moldavos alegaram ter recebido instruções de uma pessoa que falava russo, o que sugere uma possível responsabilidade russa pelos grafítis. As imagens dos grafítis foram posteriormente amplificadas por recursos do Storm-1099.22


É provável que a Rússia considere que o conflito Israel-Hamas em curso lhe é geopoliticamente vantajoso, por acreditar que o conflito desvia a atenção do Ocidente da guerra na Ucrânia. Seguindo as táticas frequentemente utilizadas no manual de influência estabelecido pela Rússia, o MTAC avalia que estes atores continuarão a disseminar a propaganda online e a tirar partido de outros grandes acontecimentos internacionais para provocar tensões e tentar dificultar a capacidade do Ocidente para contrariar a invasão russa da Ucrânia.

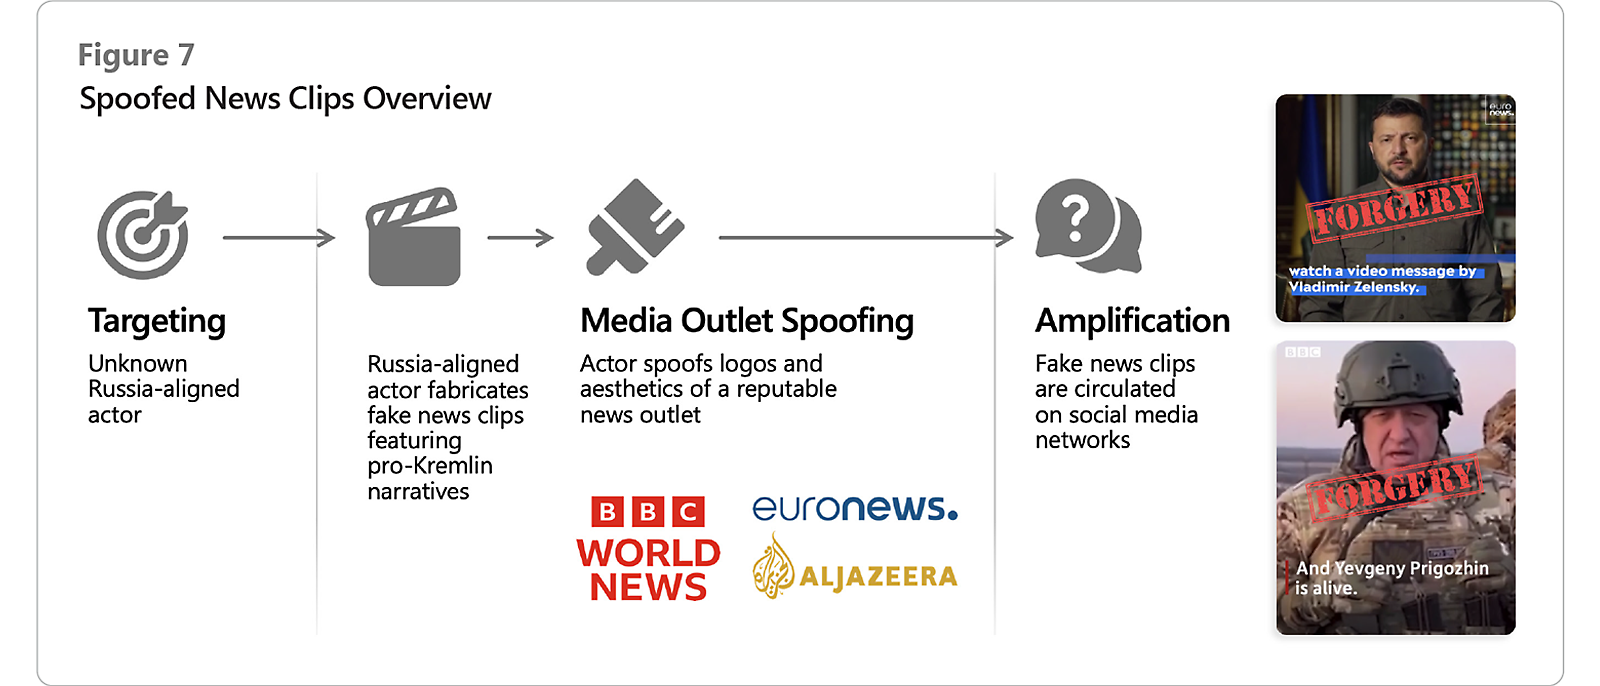
A propaganda anti-Ucrânia tem permeado amplamente a atividade de influência russa muito antes da invasão em grande escala de 2022. No entanto, nos últimos meses, as redes de influência pró-Rússia e afiliadas à Rússia têm-se concentrado na utilização do vídeo como um meio mais dinâmico para difundir estas mensagens, juntamente com o spoofing de meios de comunicação social reputados para tirar partido da sua credibilidade. O MTAC constatou duas campanhas em curso conduzidas por atores desconhecidos, pró-Rússia, que envolvem o spoofing de notícias tradicionais e marcas de meios de comunicação social de entretenimento, para promover conteúdos de vídeo manipulados. À semelhança de anteriores campanhas de propaganda russas, esta atividade centra-se em retratar o Presidente ucraniano Volodymyr Zelensky como um toxicodependente corrupto e o apoio do Ocidente a Kiev como prejudicial para as populações nacionais desses países. O conteúdo de ambas as campanhas procura consistentemente diminuir o apoio à Ucrânia, mas adapta as narrativas para se alinharem com eventos noticiosos emergentes, como a implosão do submersível Titan em junho de 2023 ou a guerra entre Israel e o Hamas, de modo a alcançar audiências mais vastas.

Diagrama a mostrar uma vista geral dos clips de notícias alvos de spoofing

a mostrar uma vista geral dos clips de notícias alvos de spoofing
Saiba mais sobre esta imagem na página 11 do relatório completo

Uma destas campanhas centradas em vídeos envolve uma série de vídeos fabricados que divulgam temas e narrativas falsas, anti-ucranianas e afiliadas ao Kremlin, sob o disfarce de notícias curtas dos principais meios de comunicação social. O MTAC observou esta atividade pela primeira vez em abril de 2022, quando canais do Telegram, pró-Rússia, publicaram um vídeo falso da BBC News, que afirmava que os militares ucranianos eram responsáveis por um ataque com mísseis que matou dezenas de civis. O vídeo utiliza o logótipo, o esquema de cores e a estética da BBC, e apresenta legendas em inglês que contêm os erros habitualmente cometidos na tradução de línguas eslavas para inglês.

Esta campanha prosseguiu ao longo de 2022 e acelerou no verão de 2023. Aquando da compilação deste relatório, o MTAC observou mais de uma dúzia de vídeos alvos de spoofing nos meios de comunicação social no âmbito da campanha, sendo que os meios mais frequentemente alvos de spoofing são a BBC News, a Al Jazeera e a EuroNews. Os canais de língua russa do Telegram começaram por difundir os vídeos antes de estes se espalharem pelas principais plataformas de redes sociais

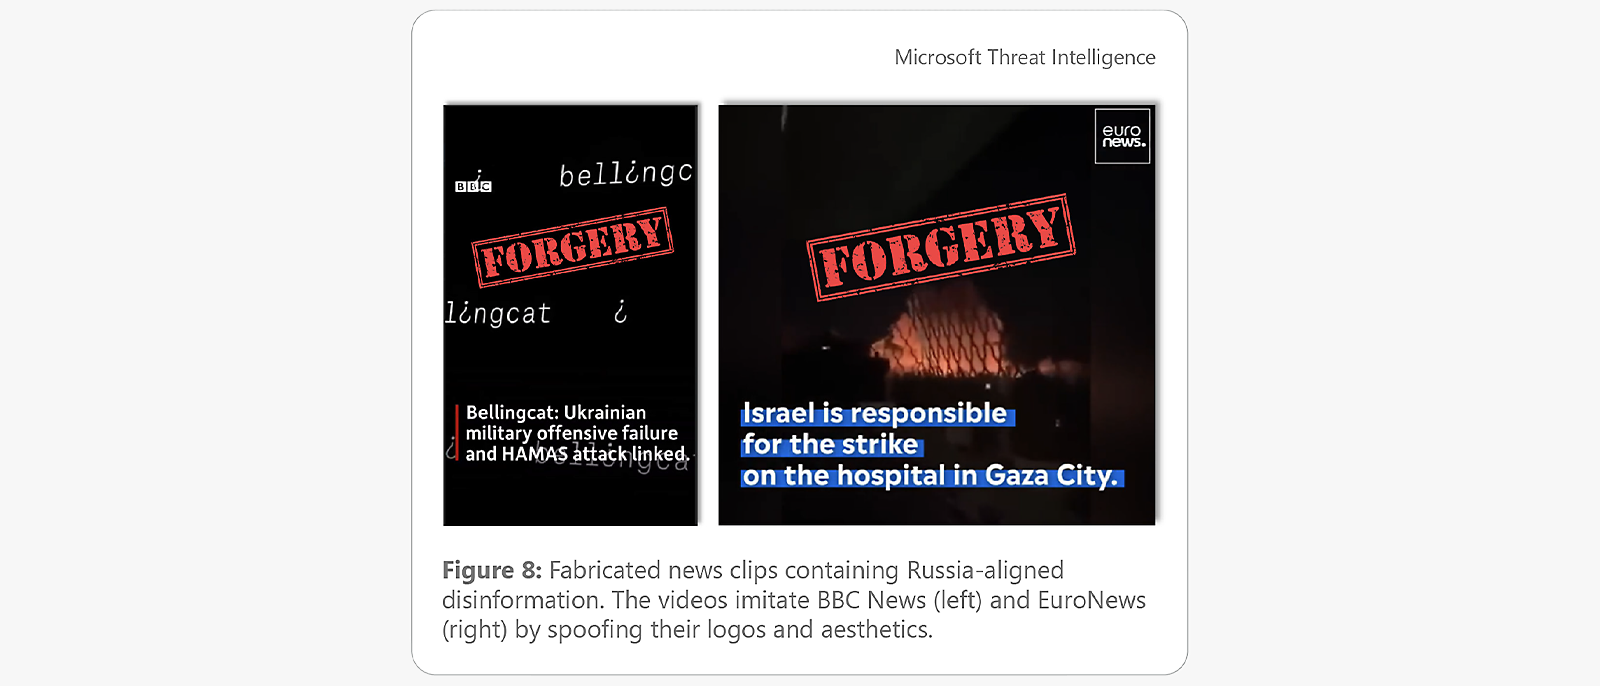
Capturas de ecrã de vídeos que imitam o logótipo e a estética da BBC News (à esquerda) e da EuroNews (à direita)

Clips de notícias forjados com desinformação alinhada com a Rússia
Informações sobre Ameaças da Microsoft: Notícias fabricadas associam o fracasso militar da Ucrânia, o ataque do HAMAS e a falsa responsabilidade de Israel
Clips de notícias fabricados com desinformação alinhada com a Rússia. Capturas de ecrã de vídeos que imitam o logótipo e a estética da BBC News (à esquerda) e da EuroNews (à direita). Saiba mais sobre esta imagem na página 12 do relatório completo

Embora este conteúdo tenha tido um alcance limitado, poderá representar uma ameaça credível para futuros alvos se for aperfeiçoado ou melhorado com o poder da IA ou amplificado por uma fonte mais credível. O ator pró-Rússia responsável pelos clips de notícias alvos de spoofing, está ciente dos acontecimentos mundiais atuais e é astuto. Por exemplo, um vídeo falsificado da BBC News alegou falsamente que a organização de jornalismo de investigação Bellingcat descobriu que as armas utilizadas pelos militantes do Hamas tinham sido vendidas ao grupo por responsáveis militares ucranianos através do mercado negro. Este conteúdo de vídeo reproduziu de perto declarações públicas do antigo Presidente russo Dmitry Medvedev feitas apenas um dia antes da divulgação do vídeo, o que demonstra o forte alinhamento da campanha com as mensagens explícitas do Governo russo.23

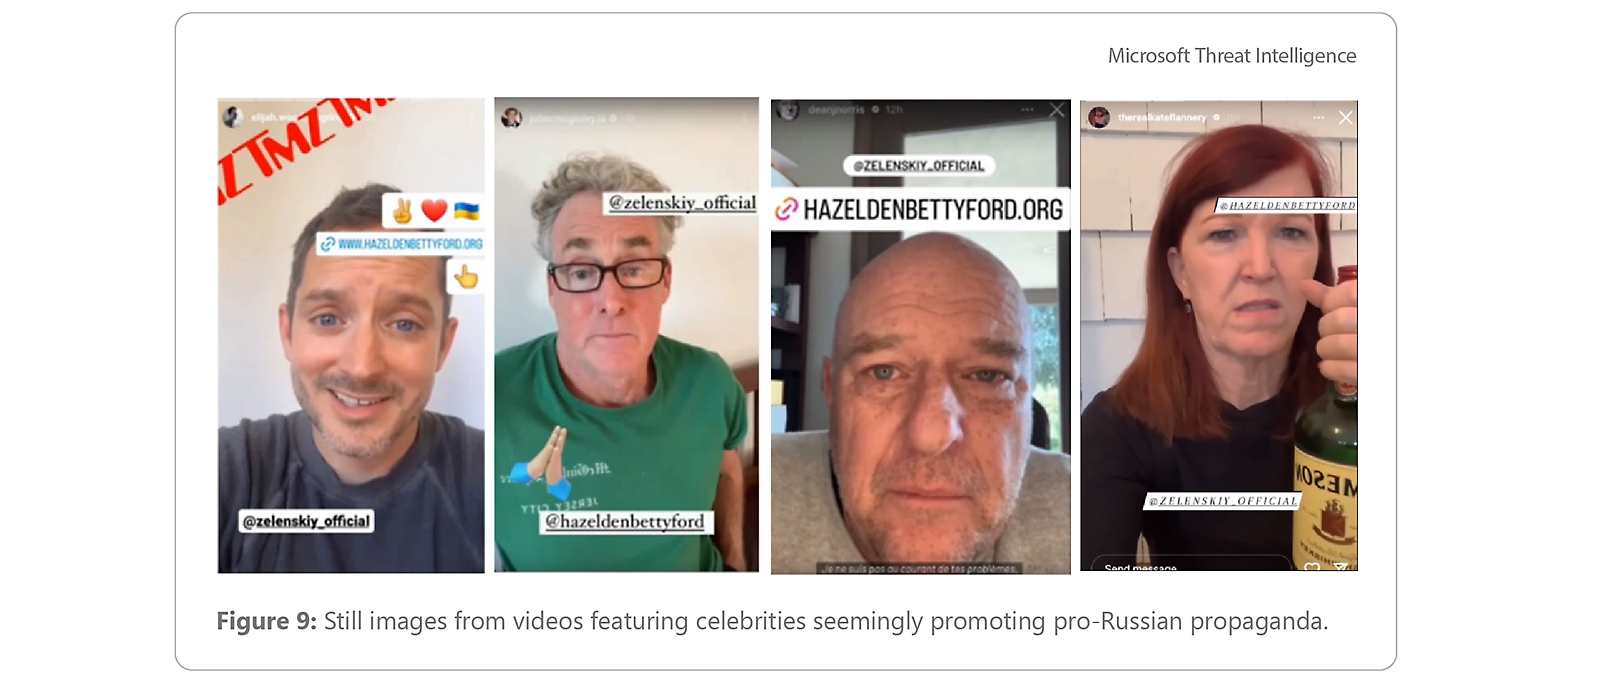
Com início em julho de 2023, os canais das redes sociais pró-Rússia começaram a fazer circular vídeos de celebridades, editados de forma enganadora para promover a propaganda anti-Ucrânia. Os vídeos, da autoria de um desconhecido ator de influência russo, parecem tirar partido do Cameo, um site popular onde as celebridades e outras figuras públicas podem gravar e enviar mensagens de vídeo personalizadas a utilizadores que paguem uma taxa. As curtas mensagens de vídeo, que frequentemente mostram celebridades a pedir a "Vladimir" que procure ajuda para o abuso de substâncias, são editadas pelo ator desconhecido de modo a incluir emojis e ligações. Os vídeos circulam através de comunidades pró-russas nas redes sociais e são difundidos por meios de comunicação social russos afiliados ao estado e geridos pelo estado, sendo falsamente retratados como mensagens dirigidas ao Presidente ucraniano Volodymyr Zelensky. Em alguns casos, o ator adicionou logótipos de meios de comunicação social e identificadores de redes sociais de celebridades, para fazer com que o vídeo se assemelhasse a clips de notícias de reportagens sobre os supostos apelos públicos das celebridades a Zelensky ou mesmo às publicações das próprias celebridades nas redes sociais. Os responsáveis do Kremlin e a propaganda patrocinada pelo Estado russo promovem há muito a falsa alegação de que o Presidente Zelensky enfrenta problemas de consumo abusivo de substâncias; no entanto, esta campanha representa uma nova abordagem dos atores pró-Rússia, que procuram reforçar a narrativa no espaço de informações online.

O primeiro vídeo da campanha, observado no final de julho, inclui emojis da bandeira ucraniana, marcas d'água do meio de comunicação norte-americano TMZ e ligações para um centro de recuperação de dependências e para uma das páginas oficiais do Presidente Zelensky nas redes sociais. No final de outubro de 2023, os canais pró-Rússia nas redes sociais já tinham divulgado mais seis vídeos. Em particular, a 17 de agosto, o meio de comunicação estatal russo RIA Novosti publicou um artigo sobre um vídeo com o ator norte-americano John McGinley, como se se tratasse de um apelo autêntico de McGinley a Zelensky.24 Além de McGinley, entre as celebridades cujo conteúdo aparece na campanha estão os atores Elijah Wood, Dean Norris, Kate Flannery e Priscilla Presley; o músico Shavo Odadjian; e o pugilista Mike Tyson. Outros meios de comunicação russos associados ao Estado, entre os quais o Tsargrad, sujeito a sanções dos EUA, também amplificaram o conteúdo da campanha.25

Fotografias de vídeos a mostrar celebridades aparentemente a promover propaganda pró-Rússia

imagens paradas de vídeos com celebridades que aparentam estar a promover propaganda pró-Rússia
Saiba mais sobre esta imagem na página 12 do relatório completo

Segundo o chefe militar da Ucrânia, os combatentes russos estão a passar para uma nova fase de guerra estática de trincheiras, o que sugere um conflito ainda mais prolongado.26 Kiev necessitará de um fornecimento constante de armas e de apoio popular para continuar a resistência, e é provável que os operadores cibernéticos e de influência russos intensifiquem os esforços para desmoralizar a população ucraniana e enfraquecer as fontes externas de assistência militar e financeira de Kiev.

Com a aproximação do inverno, poderemos voltar a assistir a ataques militares dirigidos às redes de eletricidade e de água na Ucrânia, combinados com ataques destrutivos de eliminação de dados nessas redes.27 As autoridades ucranianas de cibersegurança da CERT-UA anunciaram em setembro que as redes de energia ucranianas estavam sob ameaça contínua, e as Informações sobre Ameaças da Microsoft observaram artefactos de atividade de ameaças do GRU em redes do setor energético ucraniano entre agosto e outubro.28 A Microsoft observou, pelo menos, uma utilização destrutiva do utilitário Sdelete contra a rede de uma empresa de eletricidade ucraniana em agosto.29

Fora da Ucrânia, as eleições presidenciais nos EUA e outras grandes disputas políticas em 2024 poderão proporcionar aos atores de influência maliciosa uma oportunidade para utilizarem os seus conteúdos de vídeo e competências incipientes de IA para alterar a tendência política em desfavor dos representantes eleitos que defendem o apoio à Ucrânia.30

A Microsoft atua em várias frentes para proteger os nossos clientes na Ucrânia e em todo o mundo contra estas ameaças multifacetadas. No âmbito da nossa Iniciativa Futuro Seguro, aliamos os avanços na ciberdefesa orientada por IA e na engenharia de software seguro aos esforços para reforçar as normas internacionais e proteger os civis contra ciberameaças. 31 Também disponibilizamos recursos, bem como um conjunto essencial de princípios, para salvaguardar eleitores, candidatos, campanhas e autoridades eleitorais em todo o mundo, enquanto mais de dois mil milhões de pessoas se preparam para participar no processo democrático durante o próximo ano.32

  1. [2]
    Consulte  https://go.microsoft.com/fwlink/?linkid=2262377 para obter informações técnicas sobre os mais recentes métodos de ataque destrutivos na Ucrânia
  2. [8]
    Com base em notificações emitidas entre 15 de março de 2023 e 23 de outubro de 2023. 
  3. [17]
    hxxps://cert[.gov[.]ua/article/5702579
  4. [24]
    ria[.]ru/20230817/zelenskiy-1890522044.html
  5. [25]
    tsargrad[.]tv/news/jelajdzha-vud-poprosil-zelenskogo-vylechitsja_829613; iz[.]ru/1574689/2023-09-15/aktrisa-iz-seriala-ofis-posovetovala-zelenskomu-otpravitsia-v-rekhab 
  6. [29]
    Para obter detalhes técnicos, consulte https://go.microsoft.com/fwlink/?linkid=2262377

Artigos relacionados

As ameaças digitais provenientes da Ásia Leste aumentam em termos de amplitude e eficácia

Explore as tendências emergentes no cenário de ameaças em evolução da Ásia Leste, onde a China conduz operações cibernéticas e de influência (IO) generalizadas, enquanto os atores de ameaças cibernéticas norte-coreanos demonstram uma sofisticação crescente.

O Irão está a recorrer a operações de influência cibernética para obter um maior efeito

A Microsoft Threat Intelligence descobriu um aumento das operações de influência cibernética a partir do Irão. Obter informações sobre ameaças com detalhes de novas técnicas e onde existe o potencial para futuras ameaças.

As operações cibernéticas e de influência da guerra no campo de batalha digital da Ucrânia

As Informações sobre Ameaças da Microsoft analisam um ano de operações cibernéticas e de influência na Ucrânia, revela novas tendências em termos de ciberameaças e o que esperar à medida que a guerra entra no seu segundo ano.

Siga o Microsoft Security

Português (Portugal) Privacidade da Saúde do Consumidor Contactar a Microsoft Privacidade Gerir cookies Termos de utilização Marcas Registadas Acerca dos nossos anúncios EU Compliance DoCs