


This is the Trace Id: 64fd94bfc54ee8db3b55810158ae2eb5

Ransomware como um serviço: O novo rosto do cibercrime industrializado

Duas setas sobrepostas numa linha e apontar uma à outra num caminho diferente

O modelo de negócio mais recente do cibercrime, ataques operados por seres humanos, encoraja criminosos de vários níveis de competência.

O ransomware, uma das ciberameaças mais persistentes e penetrantes, continua a evoluir, e a sua forma mais recente constitui uma nova ameaça a organizações em todo o mundo. A evolução do ransomware não envolve novos avanços em tecnologia. Em vez disso, envolve um novo modelo de negócio: ransomware como serviço (RaaS).

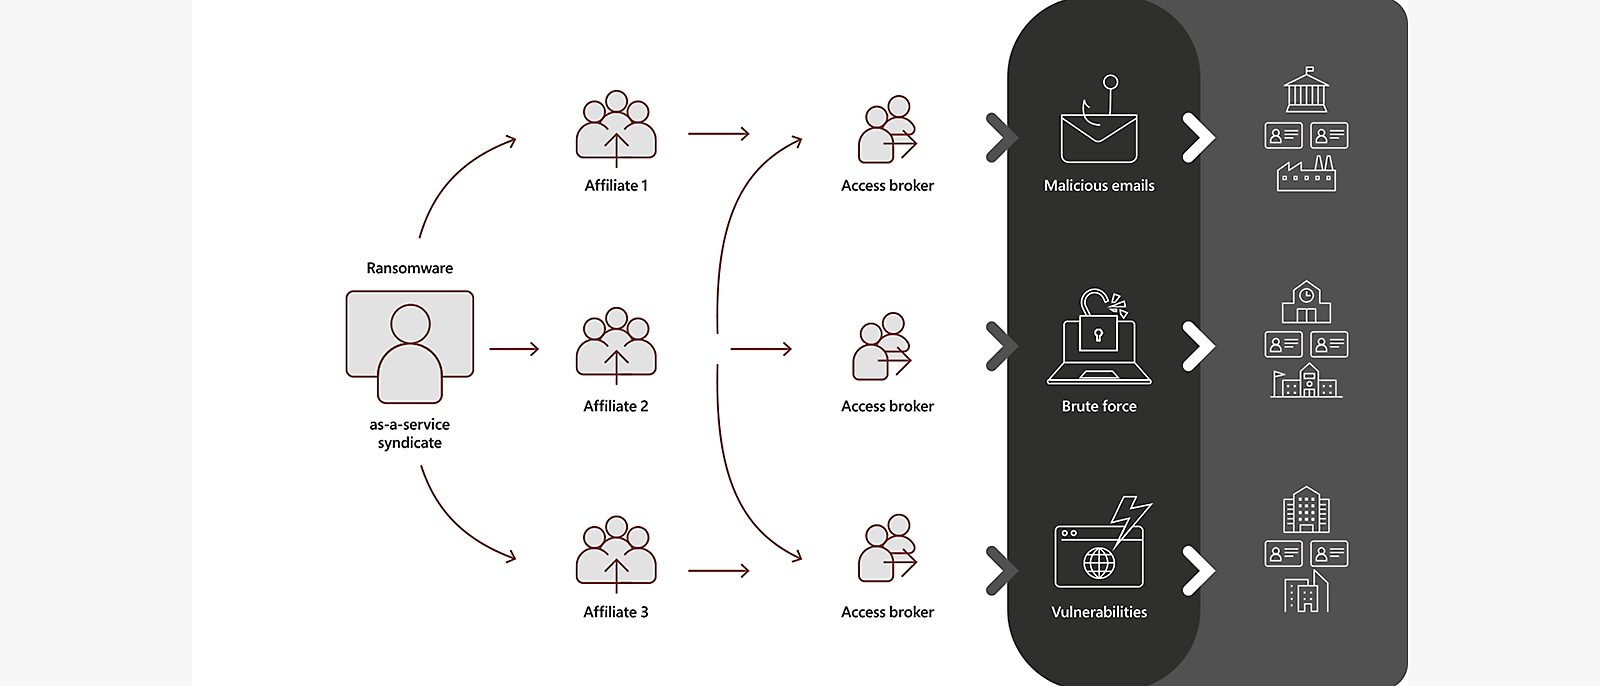
O ransomware como serviço (RaaS) é um plano entre um operador, que desenvolve e faz a manutenção das ferramentas para alimentar as operações de extorsão, e um afiliado, que implementa o payload de ransomware. Quando o afiliado realiza um ataque de ransomware e extorsão com êxito, ambas as partes lucram.

O modelo de RaaS baixa os requisitos de entrada para atacantes que podem não ter as competências ou os meios técnicos para desenvolver as suas próprias ferramentas, mas são capazes de gerir ferramentas de administração de sistemas e teste de penetração prontas a usar para realizar ataques. Estes criminosos de nível inferior também podem simplesmente comprar acesso a redes a um grupo criminoso mais sofisticado que já tenha infiltrado um perímetro.

Embora os afiliados de RaaS utilizem payloads de ransomware fornecidos por operadores mais sofisticados, não fazem parte do mesmo “gangue” de ransomware. Em vez disso, têm as suas empresas distintas a operar na economia cibercriminosa geral.
Promover as capacidades dos cibercriminosos e desenvolver a economia cibercriminosa geral

O modelo de ransomware como serviço facilitou uma refinação e uma industrialização rápidas daquilo que criminosos menos capazes podem realizar. No passado, estes criminosos menos sofisticados podem ter utilizado malware de bens que criaram ou compraram para realizar ataques de âmbito limitado, mas agora podem obter tudo o que precisam, desde acesso a redes a payloads de ransomware, com os seus operadores de RaaS (por um preço, claro). Muitos programas de RaaS incorporam adicionalmente um conjunto de ofertas de suporte a extorsão, incluindo alojamento do site de divulgação de dados roubados e integração nas notas de resgate, bem como negociação de desencriptação, pressão para pagamento e serviços de transações de criptomoedas.

Isto significa que o impacto de um ataque de ransomware e extorsão com êxito é o mesmo independentemente das competências do atacante.

Descobrir e explorar vulnerabilidades de redes... por um preço

Um dos serviços que os operadores de RaaS fornecem valor aos seus afiliados é oferecer acesso a redes comprometidas. Os mediadores de acesso analisam a Internet para encontrar sistemas vulneráveis, que depois comprometem e reservam para lucro posterior.

Para terem êxito, os atacantes precisam de credenciais. Credenciais comprometidas são tão importantes para estes ataques que, quando os cibercriminosos vendem acesso a redes, em muitas instâncias, o preço inclui uma conta de administrador garantida.

O que os criminosos fazem com o seu acesso após ter sido concretizado pode variar muito, dependendo dos grupos e das suas cargas de trabalho ou motivações. O tempo entre o acesso inicial e uma implementação com mãos no teclado pode então variar entre minutos e dias ou mais, mas quando as circunstâncias o permitem, os danos podem ser causados numa velocidade arrasadora. De facto, já foi observado um tempo entre o acesso inicial e o resgate completo (incluindo a entrega de um mediador de acesso a um afiliado de RaaS) de menos de uma hora.

Manter a economia a andar – métodos de acesso persistentes e furtivos

Após os atacantes obterem acesso a uma rede, têm reticências para sair, mesmo após receberem a sua recompensa. De facto, pagar a recompensa pode não reduzir o risco para uma rede afetada e, potencialmente, só serve para financiar os cibercriminosos, que continuarão a tentar monetizar ataques com malware ou payloads de ransomware diferentes até serem expulsos.

A entrega que acontece entre diferentes atacantes à medida que transações na economia cibercriminosa ocorrem significa que vários grupos de atividades podem persistir num ambiente a utilizar vários métodos diferentes das ferramentas utilizadas num ataque de ransomware. Por exemplo, o acesso inicial obtido por um trojan bancário leva a uma implementação do Cobalt Strike, mas o afiliado de RaaS que comprou o acesso pode optar por utilizar uma ferramenta de acesso remoto como o TeamViewer para realizar a sua campanha.

Utilizar ferramentas e definições legítimas para persistir em vez de implantes de malware como o Cobalt Strike é uma técnica popular entre atacantes de ransomware para evitar deteção e permanecer residentes numa rede durante mais tempo.

Outra técnica popular de atacantes é criar novas contas de utilizador de backdoor, locais ou no Active Directory, que podem depois ser adicionadas a ferramentas de acesso remoto, como uma rede privada virtual (VPN) ou um Ambiente de Trabalho Remoto. Os atacantes de ransomware também foram observados a editar as definições em sistemas para ativar o Ambiente de Trabalho Remoto, reduzir a segurança dos protocolos e adicionar novos utilizadores ao Grupo de utilizadores do Ambiente de Trabalho Remoto.

Fluxograma a explicar como os ataques de RaaS são planeados e implementados

Enfrentar os adversários mais elusivos e astutos do mundo

Uma das características do RaaS que torna a ameaça tão preocupante é como conta com atacantes humanos que podem tomar decisões informadas e deliberadas e variam os padrões de ataque com base no que encontram nas redes que infiltram, garantindo que cumprem os seus objetivos.

A Microsoft inventou o termo ransomware operado por humanos para definir esta categoria de ataques como uma cadeia de atividades que culmina num payload de ransomware, não como um conjunto de payloads de malware que têm de ser bloqueados.

Embora a maioria das campanhas de acesso inicial contem com reconhecimento automatizado, assim que o ataque passa para a fase de mãos no teclado, os atacantes utilizam os seus conhecimentos e competências para tentar derrotar os produtos de segurança no ambiente.

Os atacantes de ransomware são motivados por lucros fáceis, logo, aumentar os seus custos através do reforço da segurança é essencial para afetar a economia cibercriminosa. Esta tomada de decisões humana significa que, mesmo que os produtos de segurança detetem fases de ataque específicas, os atacantes em si não são completamente expulsos e tentam continuar se não forem bloqueados por um controlo de segurança. Em muitas instâncias, se uma ferramenta ou um payload for detetado e bloqueado por um produto antivírus, os atacantes simplesmente pegam numa ferramenta diferente ou modificam o seu payload.

Os atacantes também têm consciência dos tempos de resposta dos centros de operações de segurança (SOC) e das capacidades e limitações das ferramentas de deteção. Quando o ataque chega à fase de eliminar cópias de segurança ou cópias shadow, estaria a minutos da implementação de ransomware. O adversário provavelmente já teria realizado ações prejudiciais, como transferência de dados não autorizada. Estes conhecimentos são cruciais para os SOC que respondem a ransomware: investigar deteções como o Cobalt Strike antes da fase de implementação de ransomware e realizar ações de remediação e procedimentos de resposta a incidentes (IR) rápidos são críticos para conter um adversário humano.

Fortalecer a segurança contra ameaças ao mesmo tempo que se evita a fadiga de alertas

Uma estratégia de segurança durável contra adversários humanos determinados tem de incluir objetivos de deteção e mitigação. Não é suficiente contar só com a deteção porque 1) alguns eventos de infiltração são praticamente indetetáveis (parecem-se com várias ações inocentes) e 2) não é incomum ataques de ransomware não serem notados devido a fadiga de alertas causados por múltiplos alertas de produtos de segurança díspares.

Uma vez que os atacantes têm várias formas de evitar e desativar produtos de segurança e são capazes de imitar comportamento benigno de administradores para passarem despercebidos tanto quanto possível, as equipas de segurança de IT e os SOC devem apoiar os seus esforços de deteção com medidas de fortalecimento da segurança.

Os atacantes de ransomware são motivados por lucros fáceis, logo, aumentar os seus custos através do reforço da segurança é essencial para afetar a economia cibercriminosa.

Eis alguns passos que as organizações podem dar para se protegerem:


  • Desenvolver a higiene de credenciais: Desenvolva uma segmentação lógica de rede baseada em privilégios que possa ser implementada juntamente com a segmentação de rede para limitar o movimento lateral.
  • Auditar a exposição de credenciais: A auditoria da exposição de credenciais é crítica em prevenir ataques de ransomware e o cibercrime em geral. As equipas de segurança de TI e os SOC podem trabalhar em conjunto para reduzir os privilégios administrativos e compreender o nível em que as suas credenciais estão expostas.
  • Reforçar a nuvem: À medida que os atacantes se movem em direção aos recursos na nuvem, é importante proteger os recursos e identidades na nuvem, bem como as contas no local. As equipas de segurança devem concentrar-se no reforço da infraestrutura de identidade de segurança, na aplicação da autenticação multifator (MFA) em todas as contas e no tratamento dos administradores da nuvem/administradores de inquilinos com o mesmo nível de higiene de segurança e de credenciais que os Administradores de Domínios.
  • Fechar pontos cegos de segurança: As organizações devem verificar se as suas ferramentas de segurança estão a funcionar na configuração ideal e realizar verificações de rede regulares para garantir que um produto de segurança protege todos os sistemas.
  • Reduzir a superfície de ataque: Estabeleça regras de redução de superfície de ataque para evitar técnicas de ataque comuns utilizadas em ataques de ransomware. Em ataques observados de vários grupos de atividades associados ao ransomware, as organizações com regras claramente definidas conseguiram mitigar os ataques nas suas fases iniciais, prevenindo atividade de mãos no teclado.
  • Avaliar o perímetro: As organizações têm de identificar e proteger sistemas de perímetro que os atacantes possam utilizar para aceder à rede. Interfaces de análise públicas, como , podem ser utilizadas para aumentar dados.
  • Reforçar os recursos expostos à Internet: Os atacantes de ransomware e os mediadores de acesso utilizam vulnerabilidades sem patches aplicados, já divulgadas ou de dia zero, especialmente na fase de acesso inicial. Também adotam novas vulnerabilidades rapidamente. Para reduzir ainda mais a exposição, as organizações podem utilizar as capacidades de gestão de vulnerabilidades e ameaças em produtos de DRP para descobrir, priorizar e remediar vulnerabilidades e configurações incorretas.
  • Preparar para a recuperação: A melhor defesa contra ransomware deve incluir planos para recuperar rapidamente em caso de ataque. Custará menos recuperar de um ataque do que pagar uma recompensa, portanto certifique-se de que realiza cópias de segurança regulares dos seus sistemas críticos e proteja essas cópias de segurança contra eliminação e encriptação deliberada. Se possível, armazene as cópias de segurança em armazenamento imutável online ou completamente offline ou fora do local.
  • Mais defesas contra ataques de ransomware: A ameaça multifacetada da nova economia de ransomware e a natureza elusiva dos ataques de ransomware operados por seres humanos requerem que as organizações adotem uma abordagem abrangente à segurança.

Os passos que resumimos acima ajudam a defender contra padrões de ataque comuns e ajudarão bastante na prevenção de ataques de ransomware. Para reforçar ainda mais as defesas contra ransomware tradicional e operado por seres humanos e outras ameaças, utilize ferramentas de segurança que podem fornecer visibilidade profunda entre domínios e capacidades de investigação unificadas.

Para obter uma perspetiva adicional sobre ransomware, complementada com sugestões e melhores práticas de prevenção, deteção e remediação, consulte Proteger a sua organização contra ransomware, e para obter informações ainda mais aprofundadas sobre ransomware operado por humanos, leia o artigo da Investigadora de Segurança Sénior Jessica Payne Ransomware como um serviço: Compreender a economia gig do cibercrime e como se proteger.

Artigos relacionados

Cyber Signals Edição 2: Economia da Extorsão

Saiba o que os especialistas na primeira linha têm a dizer sobre o desenvolvimento do ransomware como serviço. De programas e payloads a afiliados e mediadores de acesso, descubra as ferramentas, as táticas e os alvos que os cibercriminosos preferem e obtenha orientação para ajudar a proteger a sua organização.

Perfil de Especialista: Nick Carr

Nick Carr, Líder da Equipa de Informações sobre Cibercrime no Centro de Informações sobre Ameaças da Microsoft, discute as tendências de ransomware, explica o que a Microsoft está a fazer para proteger os clientes contra o ransomware e descreve o que as organizações podem fazer se tiverem sido afetadas.

Proteja a sua organização contra ransomware

Vislumbre os criminosos que operam na economia de ransomware clandestina. Ajudaremos a compreender as motivações e os mecanismos de ataques de ransomware e forneceremos melhores práticas para proteção, bem como cópias de segurança e recuperação.

Siga o Microsoft Security

Português (Portugal) Privacidade da Saúde do Consumidor Contactar a Microsoft Privacidade Gerir cookies Termos de utilização Marcas Registadas Acerca dos nossos anúncios EU Compliance DoCs