



Di dunia yang semakin online, di mana kepercayaan menjadi ‘mata uang’ sekaligus titik rentan, pelaku ancaman berupaya untuk memanipulasi perilaku manusia dan memanfaatkan orang-orang yang cenderung ingin memberikan bantuan. Di dalam infografik ini, kami akan mengeksplorasi rekayasa sosial, termasuk alasan mengapa pelaku ancaman lebih menghargai identitas profesional di atas segalanya, seraya memberikan Anda panduan tentang beberapa cara pelaku dalam memanipulasi sifat manusia untuk mencapai tujuan mereka.
Menarik keuntungan dari ekonomi kepercayaan: penipuan rekayasa sosial

Rekayasa sosial dan daya pikat kriminal pada pengelabuan
Sekitar 901 persen serangan pengelabuan melibatkan taktik rekayasa sosial yang dirancang untuk memanipulasi korban, dan biasanya dilakukan melalui email, agar korban mengungkapkan informasi sensitif, mengeklik tautan berbahaya, atau membuka file berbahaya. Pengelabuan adalah serangan yang hemat biaya bagi penyerang, mudah disesuaikan untuk membantu penyerang menghindari tindakan pencegahan serangan, serta dianggap memiliki tingkat keberhasilan yang tinggi.
Pencetus perilaku manusia
Teknik rekayasa sosial cenderung mengandalkan kepercayaan diri dan bujukan penyerang untuk meyakinkan target agar bertindak di luar karakter mereka yang sebenarnya. Ada tiga pemicu efektif, yakni urgensi, emosi, dan kebiasaan.2 Urgensi Tidak seorang pun ingin melewatkan peluang yang hanya terbuka selama jangka waktu tertentu atau gagal memenuhi tenggat penting. Sering kali, rasa urgensi malah bisa menipu target rasional sampai-sampai mau menyerahkan informasi pribadi.
Contoh: Urgensi palsu
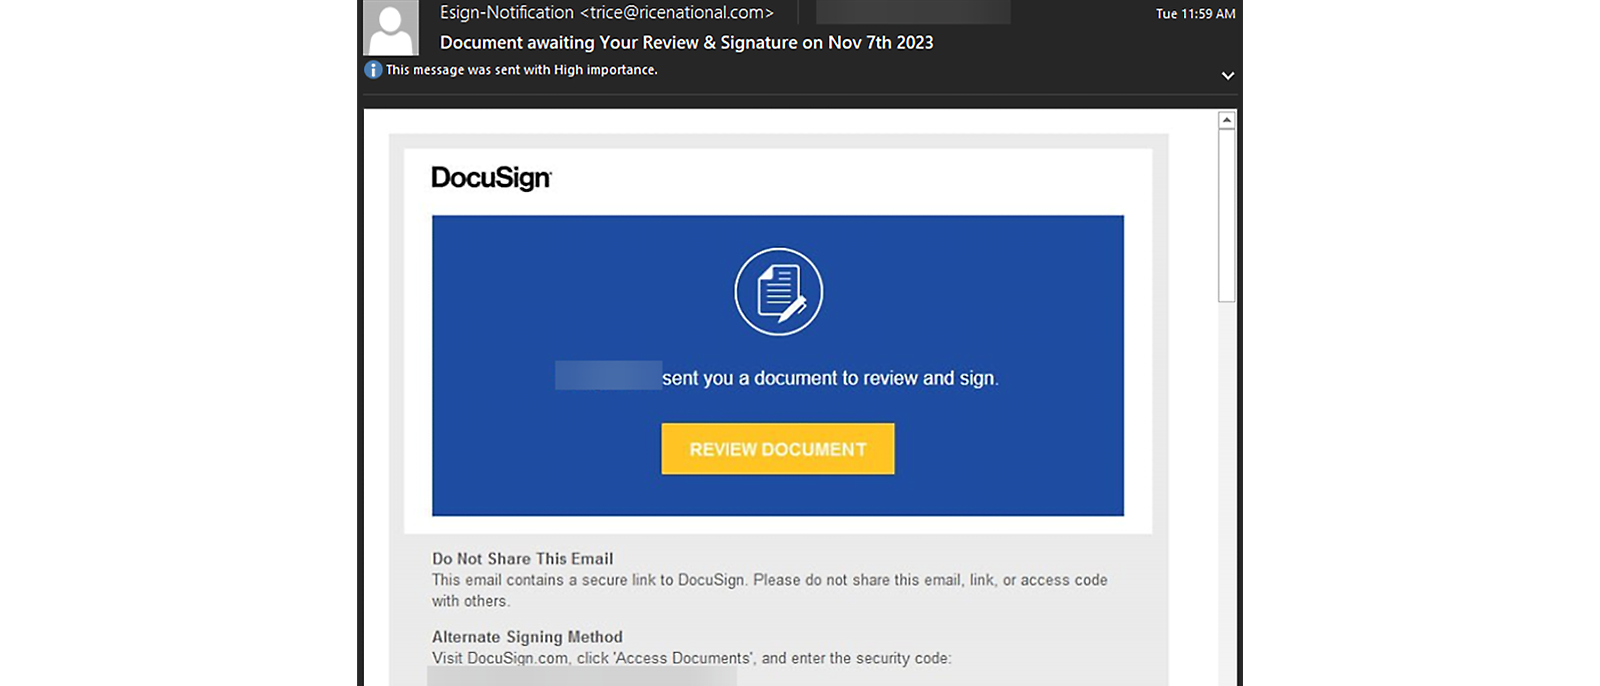
“Indikasi email pengelabuan adalah adanya lampiran, berupa semacam jangka waktu. Mereka ingin mendesak Anda untuk mengambil keputusan dalam waktu yang dipersingkat.”
Jack Mott – Microsoft Threat Intelligence
Emosi
Manipulasi emosi dapat menguntungkan penyerang cyber karena manusia cenderung mengambil tindakan berisiko saat diliputi emosi yang intens, terutama jika memicu rasa takut atau marah.
Contoh: Manipulasi Emosi
“Umpan paling efektif yang pernah saya lihat adalah email yang begitu singkat, menyatakan bahwa kami telah dikontrak oleh pasangan Anda untuk menyiapkan dokumen perceraian Anda. Klik tautan untuk mengunduh salinan Anda.”
Sherrod DeGrippo – Microsoft Threat Intelligence
Penjahat Kebiasaan
Penjahat adalah pengamat perilaku yang jeli, mereka secara khusus memerhatikan jenis kebiasaan dan rutinitas yang dilakukan orang “secara naluri”, tanpa pikir panjang.
Contoh: Kebiasaan umum
Dalam teknik yang disebut “quishing3”, penipu akan menyamar sebagai perusahaan yang kredibel dan meminta Anda untuk memindai kode QR di email mereka. Misalnya, mereka barangkali akan berkata bahwa Anda perlu memindai kode tersebut karena pembayaran faktur tidak berhasil atau perlu mengatur ulang kata sandi.
“Pelaku ancaman beradaptasi mengikuti ritme bisnis. Mereka lihai soal memberikan umpan yang masuk akal, konteksnya sesuai seperti apa yang biasanya kita terima.”
Jack Mott – Microsoft Threat Intelligence
Terkadang, tidak ada batasan antara persona pribadi dan profesional milik karyawan. Seorang karyawan bisa saja memakai email kantor untuk akun pribadi yang mereka gunakan untuk bekerja. Pelaku ancaman terkadang mencoba untuk memanfaatkan hal itu dengan memulai kontak, menampilkan diri sebagai salah satu dari program ini untuk memperoleh akses ke informasi korporat karyawan.
“Dalam scam surel pengelabuan, penjahat cyber mencoba melemparkan “umpan” mereka ke alamat email perusahaan. Mereka enggan menghabiskan waktu untuk alamat webmail pribadi. Alamat kantor bernilai lebih tinggi, sehingga mereka akan mencurahkan fokus dan sumber daya lebih besar dengan teknik hands-on-keyboard, untuk menyesuaikan serangan terhadap akun tersebut.”
Jack Mott – Microsoft Threat Intelligence
“Penipuan jangka panjang”
Serangan rekayasa sosial umumnya tidak berlangsung instan. Pelaku rekayasa sosial cenderung membangun kepercayaan korban dari waktu ke waktu dengan menggunakan teknik padat karya yang dimulai dengan riset. Siklus manipulasi jenis ini mungkin berproses sebagai berikut:
- Penyelidikan: Pelaku rekayasa mengidentifikasi target dan mengumpulkan informasi latar belakang, seperti potensi titik masuk atau protokol keamanan.
- Penyusupan: Pelaku rekayasa berfokus untuk membangun kepercayaan target. Mereka menyusun cerita, menjerat target, dan mengendalikan interaksi untuk mengarahkannya sedemikian rupa agar menguntungkan pelaku.
- Eksploit: Pelaku rekayasa sosial memperoleh informasi target dari waktu ke waktu. Biasanya, target menyerahkan informasi ini secara sukarela, dan pelaku rekayasa akan memanfaatkan informasi tersebut untuk memperoleh akses ke informasi yang lebih rahasia.
- Pemutusan: Pelaku rekayasa sosial akan mengakhiri interaksi secara alami. Pelaku rekayasa yang terampil akan melakukannya tanpa membuat target curiga sama sekali
Serangan BEC memiliki karakter yang khas dalam industri kejahatan cyber karena serangannya menekankan pada rekayasa sosial dan seni muslihat. Serangan BEC yang berhasil dilakukan mengakibatkan berbagai organisasi mengalami kerugian hingga ratusan juta dolar setiap tahunnya. Pada tahun 2022, Pusat Pengaduan Kejahatan Internet Biro Penyelidikan Federal (Federal Bureau of Investigation/FBI) mencatat kerugian yang disesuaikan melampaui USD$2,7 miliar dari 21.832 pengaduan BEC yang diajukan.4
Target utama BEC adalah jajaran eksekutif dan pemimpin senior lainnya, manajer keuangan, serta staf sumber daya manusia yang memiliki akses ke data karyawan, seperti nomor Jaminan Sosial, laporan pajak, atau informasi identitas pribadi lainnya. Karyawan baru, yang berpeluang kecil memverifikasi permintaan email asing, juga menjadi sasaran.
Hampir semua bentuk serangan BEC tengah mengalami peningkatan. Tipe serangan umum BEC meliputi:5
- Penyusupan Email Langsung (Direct Email Compromise/DEC): Akun email yang disusupi digunakan untuk melancarkan rekayasa sosial terhadap peran akuntansi internal atau pihak ketiga, guna mentransfer dana ke rekening bank penyerang atau mengubah informasi pembayaran pada akun yang sudah ada sebelumnya.
- Penyusupan Email Vendor (Vendor Email Compromise/VEC): Rekayasa sosial terhadap hubungan pemasok yang sudah ada, dengan membajak email terkait pembayaran dan menyamar sebagai karyawan perusahaan, untuk meyakinkan pemasok agar mengalihkan pembayaran yang belum lunas ke rekening bank terlarang.
- Penipuan Faktur Palsu: Penipuan rekayasa sosial massal yang mengeksploitasi merek bisnis terkenal untuk meyakinkan perusahaan agar membayar faktur palsu.
- Penyamaran Pengacara: Eksploitasi terhadap hubungan tepercaya dengan perusahaan hukum besar dan terkenal untuk meningkatkan kredibilitas di kalangan eksekutif perusahaan kecil dan rintisan agar mereka menyelesaikan pembayaran faktur yang belum lunas, terutama sebelum acara penting, seperti penawaran publik perdana. Pengalihan ulang pembayaran ke rekening bank terlarang akan muncul setelah kesepakatan terkait ketentuan pembayaran tercapai.
Octo Tempest
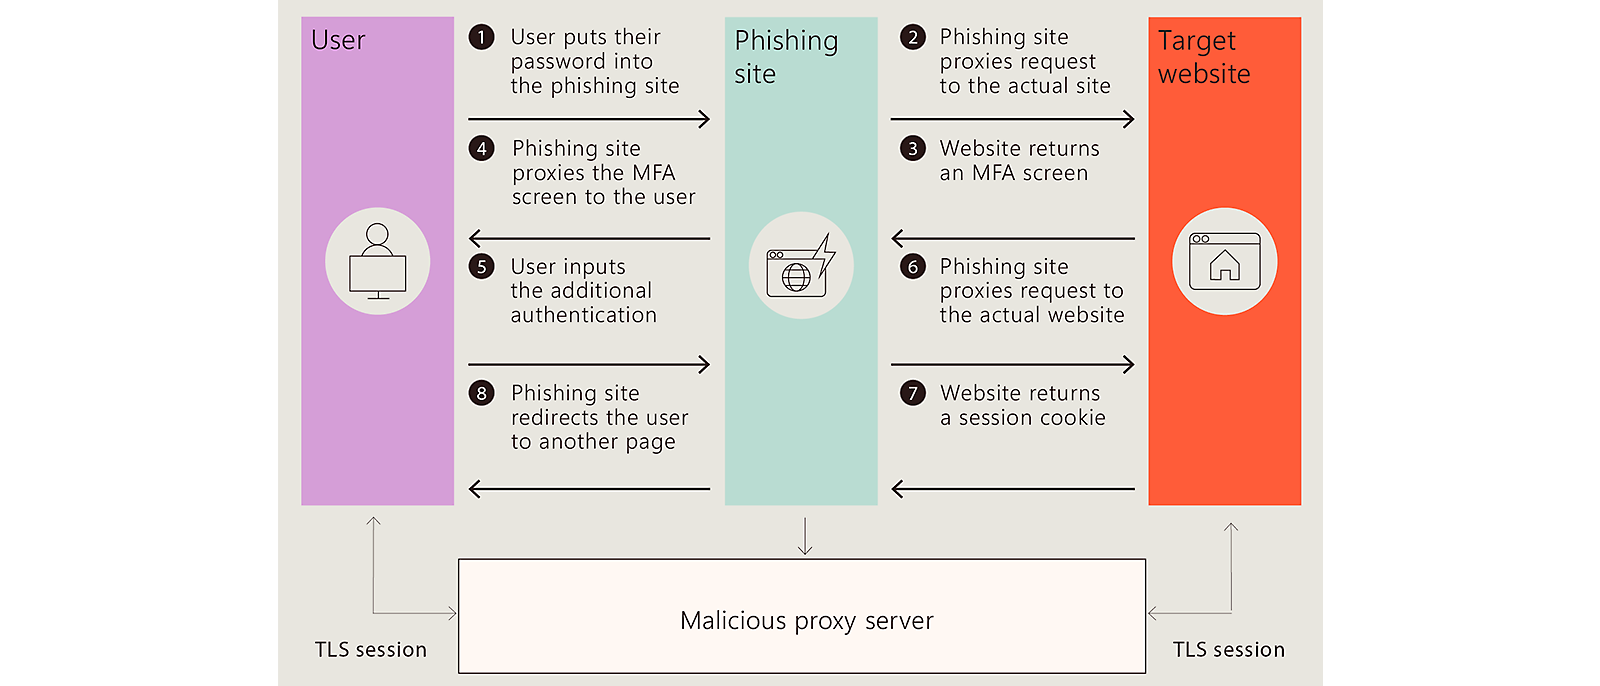
Octo Tempest adalah kelompok pelaku ancaman penutur asli berbahasa Inggris bermotif finansial yang tersohor karena meluncurkan kampanye berskala besar, yang menggunakan teknik utama adversary-in-the-middle (AiTM), rekayasa sosial, dan kemampuan pertukaran SIM.
Diamond Sleet
Pada bulan Agustus 2023, Diamond Sleet melakukan penyusupan ke rantai pasokan perangkat lunak milik penyedia perangkat lunak asal Jerman, JetBrains, yang menyerang server proses pengembangan, pengujian, dan penyebaran perangkat lunak. Karena pada masa lalu Diamond Sleet telah berhasil melakukan penyusupan ke lingkungan build, Microsoft menilai aktivitas ini menimbulkan risiko yang sangat tinggi bagi organisasi terdampak.
Sangria Tempest
Sangria Tempest, alias FIN, dikenal suka mengincar industri restoran dan mencuri data kartu pembayaran. Salah satu umpan mereka yang paling efektif adalah memakai tuduhan keracunan makanan, yang perinciannya dapat dilihat dengan membuka lampiran berbahaya.
Sangria Tempest, yang anggotanya sebagian besar berasal dari Eropa Timur, telah menggunakan forum bawah tanah untuk merekrut penutur asli berbahasa Inggris, mereka dilatih tentang cara menelepon toko saat pengiriman email umpan. Kelompok ini telah mencuri puluhan juta data kartu pembayaran melalui proses tersebut.
Midnight Blizzard
Midnight Blizzard adalah pelaku ancaman yang berbasis di Rusia. Mereka dikenal mengincar pemerintah, entitas diplomatik, lembaga swadaya masyarakat (non-government organizations/NGO), dan penyedia layanan TI terutama yang berada di AS dan Eropa.
Midnight Blizzard memanfaatkan pesan Teams untuk mengirimkan umpan yang berupaya mencuri kredensial dari organisasi sasaran dengan melibatkan pengguna dan memperoleh persetujuan dari perintah autentikasi multifaktor (MFA).
Tahukah Anda?
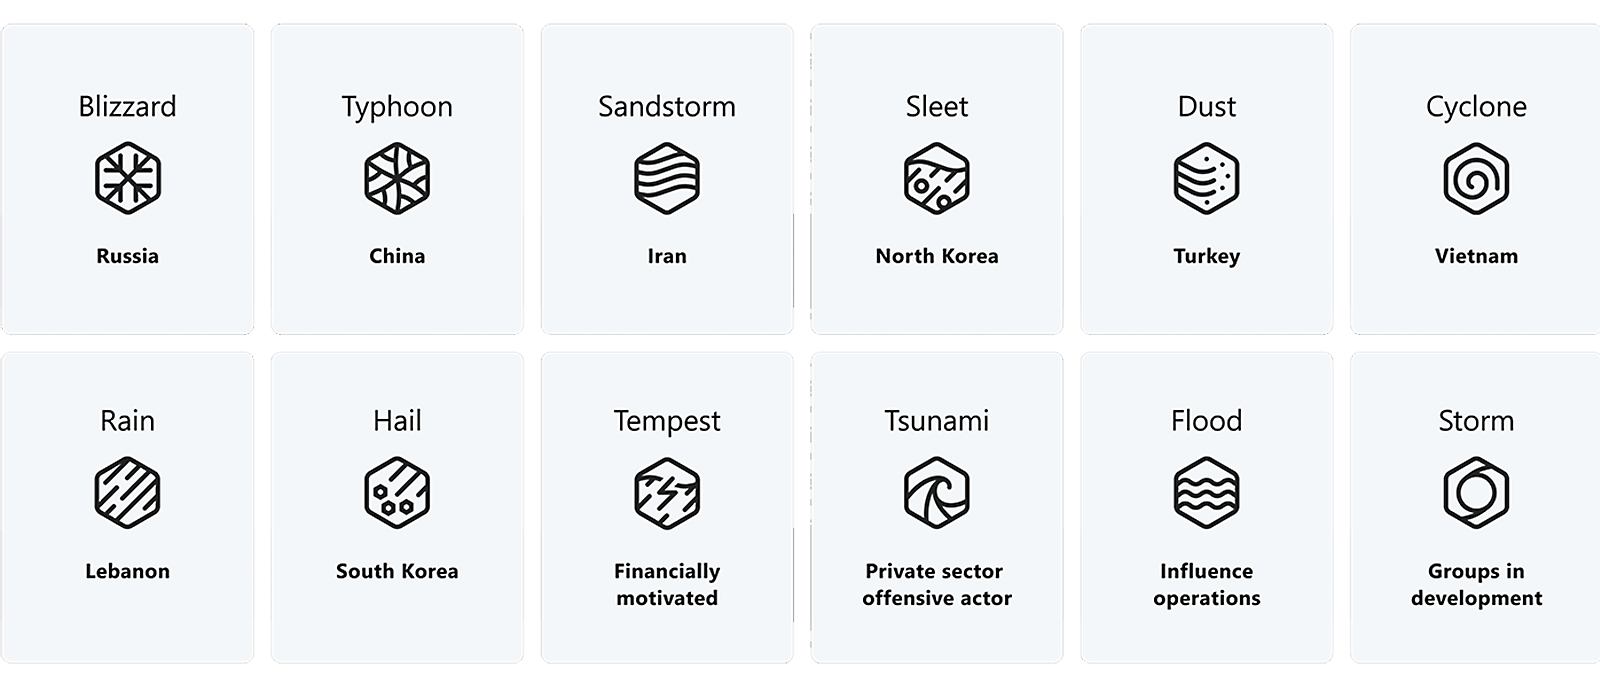
Strategi penamaan pelaku ancaman Microsoft telah beralih ke taksonomi penamaan baru untuk pelaku ancaman yang terinspirasi dari tema seputar cuaca.
Meskipun serangan rekayasa sosial memang canggih, ada beberapa cara yang dapat dilakukan untuk membantu mencegahnya.6 Jika ahli dalam hal privasi dan keamanan, Anda dapat mengalahkan penyerang menggunakan permainan mereka sendiri.
Pertama, instruksikan pengguna agar tetap menjaga privasi akun pribadinya, serta tidak mencampur akun pribadi dengan email kerja atau tugas yang terkait dengan pekerjaan.
Pastikan pula untuk mewajibkan penggunaan MFA. Pelaku rekayasa sosial biasanya mengincar informasi, seperti kredensial masuk. Dengan mengaktifkan MFA, meskipun penyerang mendapatkan nama pengguna dan kata sandi Anda, mereka tetap tidak dapat memperoleh akses ke akun dan informasi pribadi Anda.7
Jangan membuka email atau lampiran dari sumber yang mencurigakan. Jika seorang teman mengirimkan tautan yang perlu Anda klik dengan segera, konfirmasikan kepada teman Anda apakah pesan tersebut benar-benar dari mereka. Sebelum mengeklik apa pun, berhentilah sejenak dan tanyakan pada diri Anda, apakah pengirim berkata jujur tentang identitas mereka.
Berhenti sejenak dan lakukan verifikasi
Berhati-hatilah dengan tawaran yang terlalu indah untuk menjadi kenyataan. Anda tidak bisa memenangkan undian yang tidak pernah Anda ikuti, dan tidak ada royalti asing yang akan memberikan banyak uang untuk Anda. Jika terlihat terlalu menggiurkan, lakukan penelusuran cepat untuk memutuskan apakah penawaran itu valid atau merupakan jebakan.
Jangan berbagi secara online dengan berlebihan. Pelaku rekayasa sosial perlu membuat target percaya agar penipuan mereka berhasil. Jika mereka bisa menemukan detail pribadi dari profil media sosial Anda, mereka dapat menggunakannya untuk membantu scam mereka agar terlihat lebih valid.
Amankan komputer dan perangkat Anda. Gunakan perangkat lunak antivirus, firewall, dan filter email. Jika ancaman akhirnya berhasil memasuki perangkat, Anda telah memiliki proteksi yang membantu menjaga informasi Anda agar tetap aman.
“Saat Anda mendapatkan panggilan telepon atau email yang meragukan, kuncinya adalah jangan tergesa-gesa dan lakukan verifikasi. Orang-orang melakukan kesalahan ketika mereka bertindak terlalu cepat. Sebaiknya ingatkan karyawan agar tidak langsung mengambil tindakan dalam situasi seperti ini.”
Jack Mott – Microsoft Threat Intelligence
Pelajari selengkapnya cara membantu melindungi organisasi Anda dengan menonton Risiko kepercayaan: Ancaman rekayasa sosial dan pertahanan cyber.
- [2]Konten di bagian ini dikutip dari https://go.microsoft.com/fwlink/?linkid=2263229
- [6]Catatan: Konten dikutip dari https://go.microsoft.com/fwlink/?linkid=2263229
Artikel terkait
Saran para ahli mengenai tiga tantangan keamanan cyber yang paling sulit diatasi
Justin Turner, Principal Group Manager di Microsoft Security Research, menjelaskan tiga tantangan yang selalu ada selama kariernya di dunia keamanan cyber: manajemen konfigurasi, pembuatan patch, dan visibilitas perangkat
Kejahatan cyber sebagai layanan (Cybercrime-as-a-service/CaaS) menyebabkan 38% kenaikan pada penipuan email bisnis
Penyusupan email bisnis (BEC) tengah meningkat, mengingat penjahat cyber dapat menyamarkan sumber serangan mereka serta membuatnya semakin berbahaya. Pelajari selengkapnya tentang CaaS dan cara untuk membantu melindungi organisasi Anda.
Microsoft, Amazon, dan penegak hukum internasional bergabung untuk memerangi penipuan layanan teknis
Lihat bagaimana Microsoft dan Amazon menggabungkan tenaga mereka untuk pertama kalinya dalam rangka memberantas pusat panggilan layanan teknis ilegal di seluruh India.
Ikuti Microsoft Security