

Microsoftovo izvješće o digitalnoj zaštiti za 2021.
Znanje je moćno. Ovo izvješće o računalnoj sigurnosti obuhvaća spoznaje stručnjaka za sigurnost, praktičara i stručnjaka za zaštitu iz Microsofta kako bi osnažilo ljude širom svijeta u zaštiti od računalnih prijetnji.
Izgradite jaču obranu uz uvide i stručnost u Microsoftovom izvješću o digitalnoj zaštiti

Signali
Više od 24 bilijuna sigurnosnih signala analizira se svakih 24 sata, što pruža jedinstveno sveobuhvatan prikaz trenutačnog stanja sigurnosti.

Stručnjaci
Više od 8500 Microsoftovih stručnjaka za sigurnost iz 77 zemalja pomoglo je u pružanju ključne perspektive sigurnosnog okruženja.

Uvidi
Sintetizirani, integrirani uvidi došli su iz više timova, iz više područja Microsofta nego ikad prije.
Stanje računalnog zločina
Vidjeli smo kako se računalni kriminal razvija kao prijetnja nacionalnoj sigurnosti koja je uglavnom potaknuta financijskim dobitkom. Pozitivno, transparentnost se povećava kako se sve više žrtava računalnog zločina javlja i dijeli svoje priče. Vladini napori u području računalne sigurnosti također su se povećali kao odgovor na računalne prijetnje.
25+
15 tisuća
Više od 15 000 web-mjesta za krađu identiteta uklonjeno je u roku od tri mjeseca.
50 %
Vidjeli smo godišnje smanjenje od 50 posto u podložnosti zaposlenika krađi identiteta nakon simulacijskog osposobljavanja.

Prijetnje koje dolaze od država
Zlonamjerni državni akteri postali su sofisticiraniji i teže ih je otkriti jer stvaraju prijetnju sigurnosti koju ponavljaju drugi računalni zločinci.

Lanac opskrbe, IoT i sigurnost OT-a
Internet stvari (IoT), operativna tehnologija (OT) i ekosustavi opskrbe dugo su se promatrali odvojeno, no za učinkovitu obranu od napada sigurnost mora imati holistički pristup. Višeslojna obrana, primjerice višestruka provjera autentičnosti, može pomoći u očuvanju sigurnosti.
Zaštita uređaja
20 milijuna uređaja
Toliki je bio broj uređaja koji su, u samo 45 dana prikupljanja signala, koristili zadanu lozinku „admin”.
Sedam svojstava
Identificirali smo sedam svojstava prisutnih na uređajima koji se smatraju visoko zaštićenima.
Pogođene su gotovo sve djelatnosti
Kritične su ranjivosti pronađene u nekoliko IoT i OT operativnih sustava.
Sigurnost hibridnog radnog okruženja
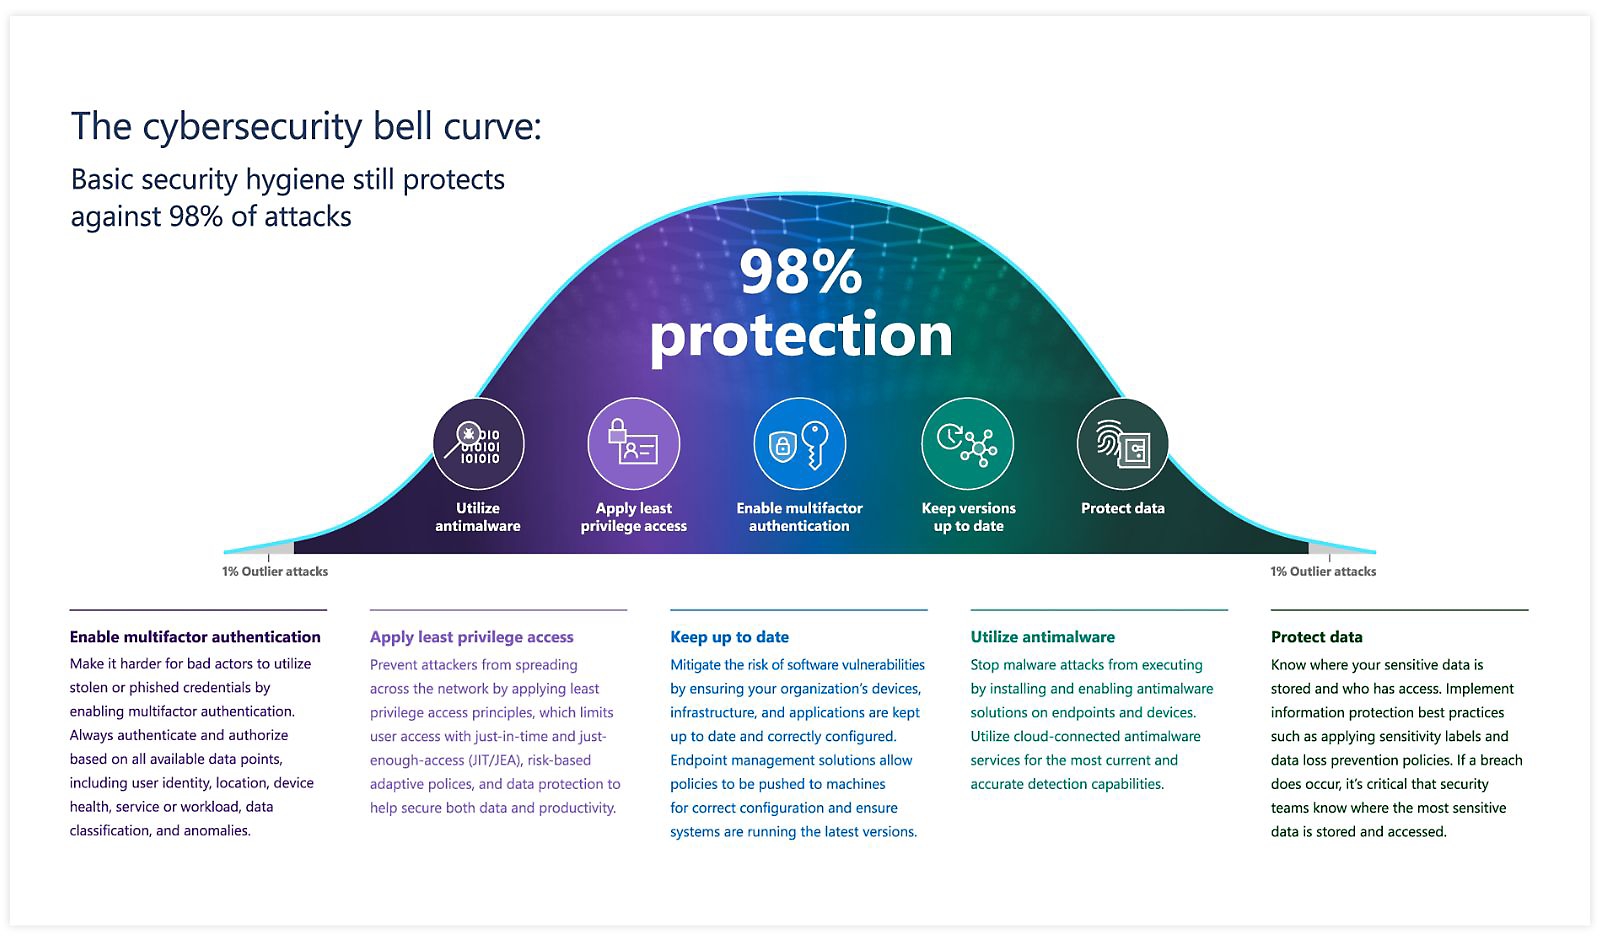
I u fizičkom i u digitalnom svijetu kriminalci najčešće ulaze kroz otključana vrata. Tvrtke ili ustanove koje ne primjenjuju ili ne održavaju osnovnu sigurnosnu higijenu, poput zakrpa, ažuriranja i uključivanja višestruke provjere autentičnosti, bit će znatno izloženije napadima, uključujući ucjenjivački softver i distribuirano onemogućavanje pružanja usluge (DDoS).
Krađa identiteta odgovorna je za gotovo 70 posto kršenja sigurnosti podataka
Osnovna sigurnosna higijena i dalje štiti od 98 posto napada.
Budite oprezni s „pouzdanim” izvorima
Računalni zločinci koriste zlonamjerni softver koji se predstavlja kao legitimno ažuriranje softvera, što uzrokuje povećanje internog rizika.
Ažurirajte naslijeđene sustave kako biste ostali korak ispred napada
Napadači ciljaju lokalne sustave, što dodatno potvrđuje potrebu za upravljanjem podacima i prelazak tvrtki ili ustanova u oblak.
Dezinformacije
Dezinformacije se stvaraju i šire sve većom brzinom i u sve većem opsegu.
Dezinformacije i pogrešne informacije
Pri suočavanju s pogrešnim informacijama važna je empatija, jer je riječ o lažnim informacijama koje ljudi često, iz dobrih namjera, nenamjerno šire.
Širenje sumnje
Obavještajne informacije o prijetnjama i situaciji mogu se potisnuti dezinformacijama kako bi se stvorila pristranost ili potaknula sumnja u integritet podataka kod donositelja odluka.
Sve veća prijetnja od lažnog digitalnog sadržaja
Napredak u umjetnoj inteligenciji omogućio je da lažni videozapisi i audiozapisi izravno naštete pojedincima. Sada se mogu koristiti kako bi prevarili zaposlenike da otkriju ili podijele vjerodajnice.
Praktični uvidi
Tehnološki i kibernetički rizik ne može se prepustiti isključivo IT i sigurnosnim timovima. Kriminalci iskorištavaju svaku priliku, pa su, iako su rješenja za oporavak ključna, svima potrebni edukacija iz računalne sigurnosti i briga o vlastitoj sigurnosti na internetu.
Arhiva izvješća
Nastavite čitati kako biste vidjeli kako su se okruženje prijetnji i mrežna sigurnost promijenili u samo nekoliko godina.
Pratite Microsoft Security