



U svijetu koji je sve više na mreži, gdje je povjerenje i valuta i ranjivost, zlonamjerni akteri nastoje manipulirati ljudskim ponašanjem i iskoristiti tendenciju ljudi koji žele biti od pomoći. U ovoj infografici istražujemo društveni inženjering, uključujući zašto zlonamjerni akteri cijene profesionalne identitete iznad sveg drugog, te vas provodimo kroz načine kojima manipuliraju ljudskom prirodom radi ostvarivanja svojih ciljeva.
Profitiranje ekonomijom povjerenja: prijevare društvenim inženjeringom

Društveni inženjering i zločinačka privlačnost krađe identiteta
Otprilike 901 posto napada krađom identiteta uključuju taktike društvenog inženjeringa dizajnirane za manipuliranje žrtava – uključujući preko e-pošte – da otkriju povjerljive informacije, kliknu na zlonamjerne veze ili otvore zlonamjerne datoteke. Napadi krađe identiteta troškovno su učinkoviti za napadače, prilagodljivi su za izbjegavanje mjera sprječavanja te se hvale visokim stopama uspjeha.
Dijelovi ljudskog ponašanja koji se mogu iskoristiti
Tehnike društvenog inženjeringa ovise o napadačevom korištenju pouzdanosti i uvjeravanja kako bi se mete nagovorile da poduzmu radnje koje bi inače bile neobične. Tri učinkovita mehanizma su hitnost, emocije i navika.2 Hitnost Nitko ne želi propustiti priliku koja je vremenski ograničena ili ne ispoštovati važan rok. Osjećaj hitnosti često može zavarati inače razumne mete da predaju osobne informacije.
Primjer: Lažna hitnost
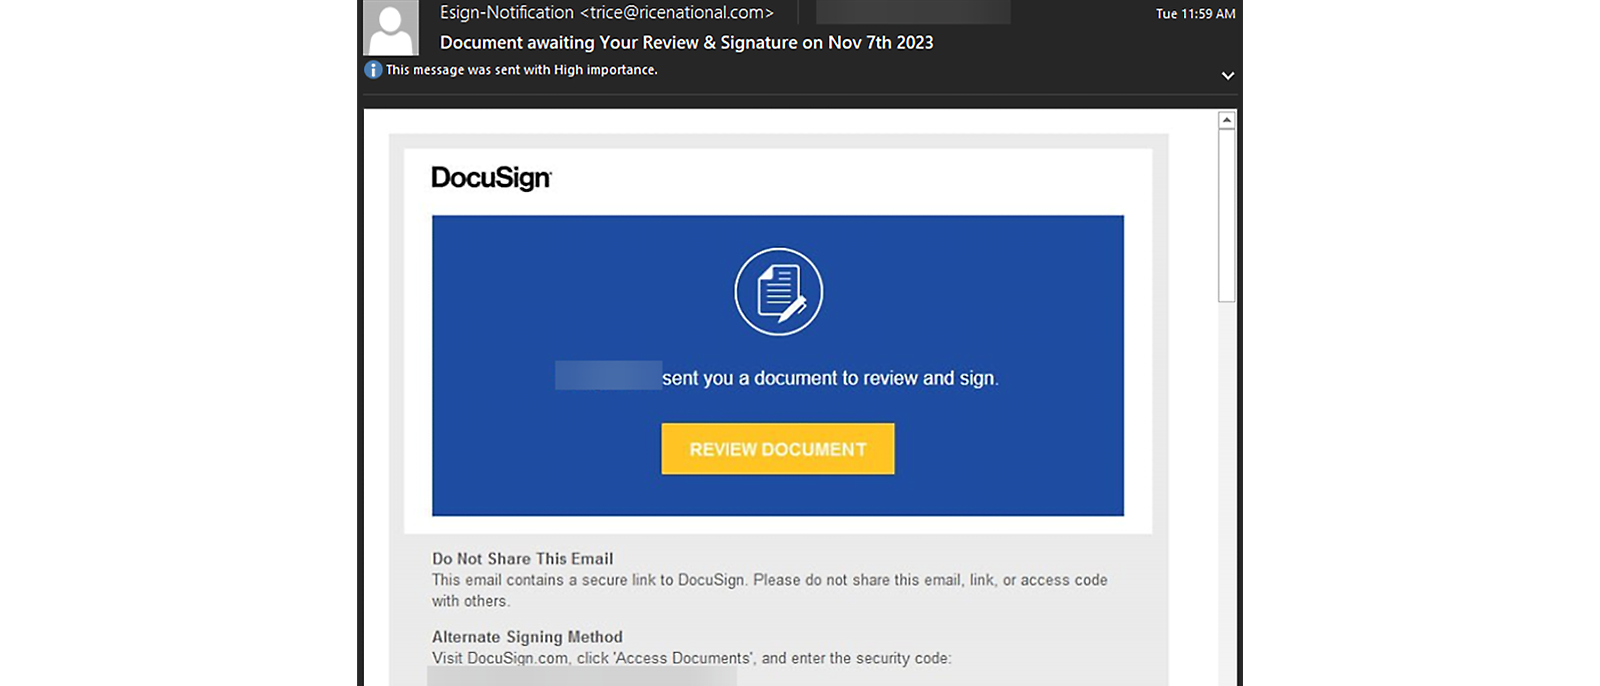
„Znak e-pošte s krađom identiteta je privitak neke vrste vremenskog okvira. Žele vas pogurati da donesete odluku u skraćenom vremenu.”
Jack Mott – Microsoftovo obavještavanje o prijetnjama
Emocija
Emocionalna manipulacija može računalnim napadačima dati prednost, posebice jer će ljudi vjerojatno poduzimati rizične poteze u pojačanom emocionalnom stanju, osobito kada su u pitanju strah, krivnja ili ljutnja.
Primjer: Emocionalna manipulacija
„Najučinkovitiji mamac koji smo vidjeli bila je jako kratka poruka e-pošte u kojoj je pisalo da nas je ugovorio vaš supružnik da pripremimo vaše papire za razvod. Kliknite na vezu za preuzimanje vašeg primjerka.”
Sherrod Degrippo – Microsoftovo obavještavanje o prijetnjama
Navika
Zločinci su pažljivi promatrači ponašanja i posebnu pozornost posvećuju navikama i rutinama koje ljudi obavljaju „na autopilotu”, bez previše razmišljanja.
Primjer: Uobičajena navika
„Zlonamjerni akteri prilagođavaju se ritmovima poslovanja. Odlični su u implementiranju mamaca koji imaju smisla u kontekstu u kojima ih obično primamo.”
Jack Mott – Microsoftovo obavještavanje o prijetnjama
Granica između osobnog i profesionalnog lica zaposlenika ponekad može konvergirati. Zaposlenik može koristiti svoju poslovnu e-poštu za osobne račune koje koriste za posao. Zlonamjerni akteri ponekad pokušavaju to iskoristiti jer će se pretvarati da su neki od ovih programa tako da dobiju pristup korporativnim informacijama zaposlenika.
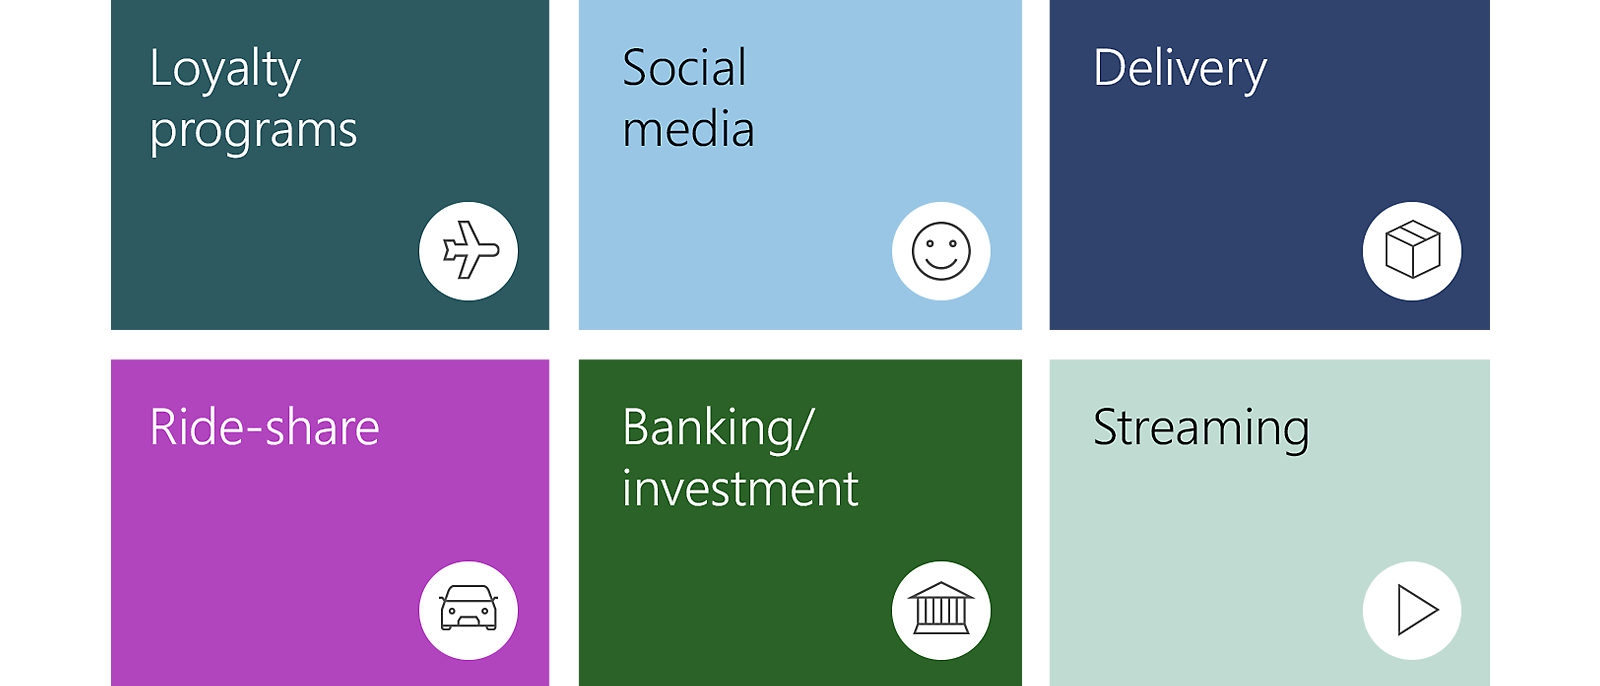
„U prijevarama s krađom identiteta putem e-pošte računalni zločinci pretražuju korporativne adrese e-pošte kod svojih ’mamaca’. Osobne webmail adrese nisu ni vrijedne njihova vremena. Poslovne adrese znatno su dragocjenije pa će više resursa i fokusa staviti na tipkovnicu radi prilagodbe napada za te račune.”
Jack Mott – Microsoftovo obavještavanje o prijetnjama
„Long con” (duga prijevara)
Napadi društvenim inženjeringom općenito nisu brzi. Društveni inženjeri nastoje izgraditi povjerenje kod svojih žrtava s vremenom, primjenjujući naporne tehnike koje počinju s istraživanjem. Ciklus ove vrste manipulacije mogao bi biti ovakav:
- Istraga: inženjeri identificiraju metu i prikupljaju kontekstualne informacije, poput mogućih točaka ulaska ili sigurnosnih protokola.
- Infiltracija: inženjeri se fokusiraju na uspostavljanje povjerenja s metom. Smišljaju priču, privlače metu i preuzimaju kontrolu nad interakcijom kako bi je usmjerili u smjeru koji ide u njihovu korist.
- Iskorištavanje: društveni inženjeri postupno prikupljaju informacije o meti. Meta obično te informacije otkriva dobrovoljno, a inženjeri to mogu iskoristiti kako bi došli do još povjerljivijih podataka.
- Završetak: društveni inženjer prirodno okončava interakciju. Vješt će inženjer to učiniti tako da meta pritom uopće ne postane sumnjičava
BEC napadi ističu se u domeni računalnog zločina po naglasku na društveni inženjering i umijeće prijevare. Uspješni BEC napadi koštaju tvrtke ili ustanove stotine milijuna dolara godišnje. Tijekom 2022. godine, Centar za prijavu internetskog kriminala pri Federalnom istražnom uredu (FBI) zabilježio je prilagođene gubitke veće od 2,7 milijardi USD za 21.832 prijave BEC-a.4
U najpopularnije mete za BEC spadaju izvršni i drugi viši rukovoditelji, financijski direktori te zaposlenici ljudskih resursa koji imaju pristup evidencijama zaposlenika, poput brojeva socijalnog osiguranja, poreznih obrazaca ili drugih osobnih podataka. Mete predstavljaju i novi zaposleni kod kojih je manja vjerojatnost da će potvrditi nepoznate zahtjeve e-pošte.
Skoro su svi oblici BEC napada u porastu. Najčešće vrste BEC napada uključuju:5
- Izravno kompromitiranje e-pošte (DEC): Kompromitirani računi e-pošte koriste se za društveni inženjering unutar tvrtke ili kod trećih strana u računovodstvu, s ciljem preusmjeravanja sredstava na napadačev bankovni račun ili izmjene podataka o plaćanju postojećih računa.
- Kompromitacija e-pošte dobavljača (VEC): društveni inženjering u postojećem odnosu s dobavljačem, preuzimanjem e-pošte vezane uz plaćanja i oponašanjem zaposlenika tvrtke kako bi se dobavljača uvjerilo da preusmjeri neplaćene uplate na nezakoniti bankovni račun.
- Prijevara s lažnim računima: masovna prijevara društvenim inženjeringom koja koristi poznate poslovne marke za uvjeravanje tvrtki da plate lažne račune.
- Oponašanje odvjetnika: iskorištavanje povjerenja u velike, poznate odvjetničke urede kako bi se povećala vjerodostojnost pred izvršnim direktorima malih tvrtki i startupa, s ciljem dovršetka plaćanja neplaćenih računa, osobito prije važnih događaja poput inicijalnih javnih ponuda. Preusmjeravanje plaćanja na nezakoniti bankovni račun događa se nakon postizanja dogovora o uvjetima plaćanja.
Octo Tempest
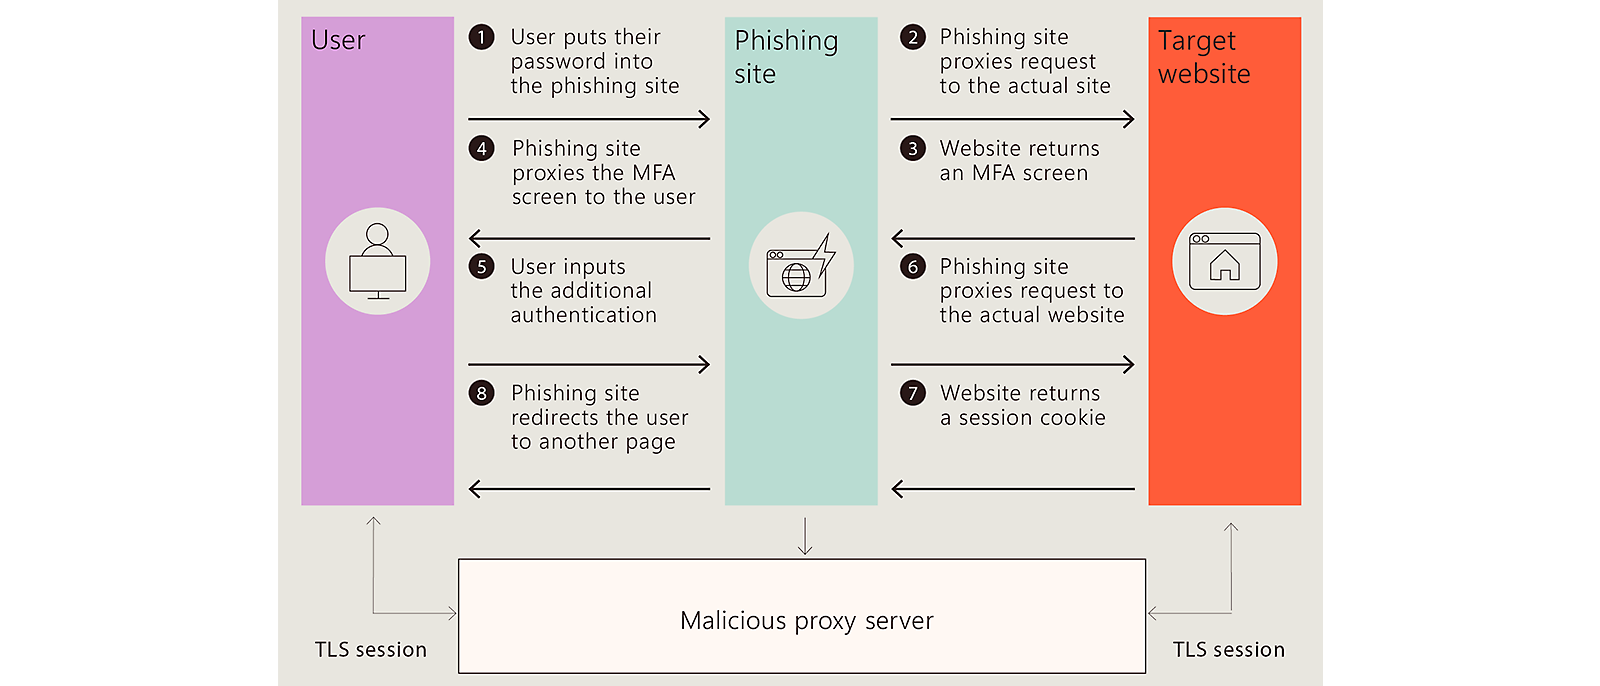
Octo Tempest financijski je motivirana skupina izvornih govornika engleskog jezika – zlonamjernih aktera, poznatih po pokretanju dalekosežnih kampanja u kojima su istaknute tehnike s napadačem u sredini (AiTM), društveni inženjering i mogućnosti zamjene SIM kartice.
Diamond Sleet
U kolovozu 2023. Diamond Sleet proveo je kompromitaciju lanca opskrbe softverom njemačkog davatelja usluga softvera – tvrtke JetBrains, čime su kompromitirani poslužitelji za procese izrade, testiranja i implementacije softvera. Budući da je Diamond Sleet i ranije uspješno infiltrirao okruženja za izradu, Microsoft procjenjuje da ova aktivnost predstavlja posebno visok rizik za pogođene tvrtke ili ustanove.
Sangria Tempest
Skupina Sangria Tempest, poznata i kao FIN, poznata je po ciljanju industrije restorana i krađi podataka s platnih kartica. Jedan od njihovih najučinkovitijih mamaca bila optužba za trovanje hranom, a čije se pojedinosti mogu vidjeti po otvaranju zlonamjernog privitka.
Grupa Sangria Tempest, koja je primarno istočnoeuropska, koristi underground forume za ragrutiranje izvornih govornika engleskog jezika koji se obučavaju kako zvati trgovine u isporuci mamca e-poštom. Ova je grupa ukrala desetke milijuna podataka s platnih kartica u tom procesu.
Midnight Blizzard
Midnight Blizzard zlonamjerni je akter koji se nalazi u Rusiji, poznat po tome što su mu primarne mete vlade, diplomatska tijela, nevladine organizacije (NGO-ovi) i davatelji IT usluga koji se uglavnom nalaze u SAD-u i Europi.
Midnight Blizzard koristi poruke u aplikaciji Teams za slanje mamaca kojima pokušava ukrasti vjerodajnice iz ciljane tvrtke ili ustanove, potičući korisnika na interakciju i ishodeći odobravanje upita za višestruku provjeru autentičnosti (MFA).
Jeste li znali?
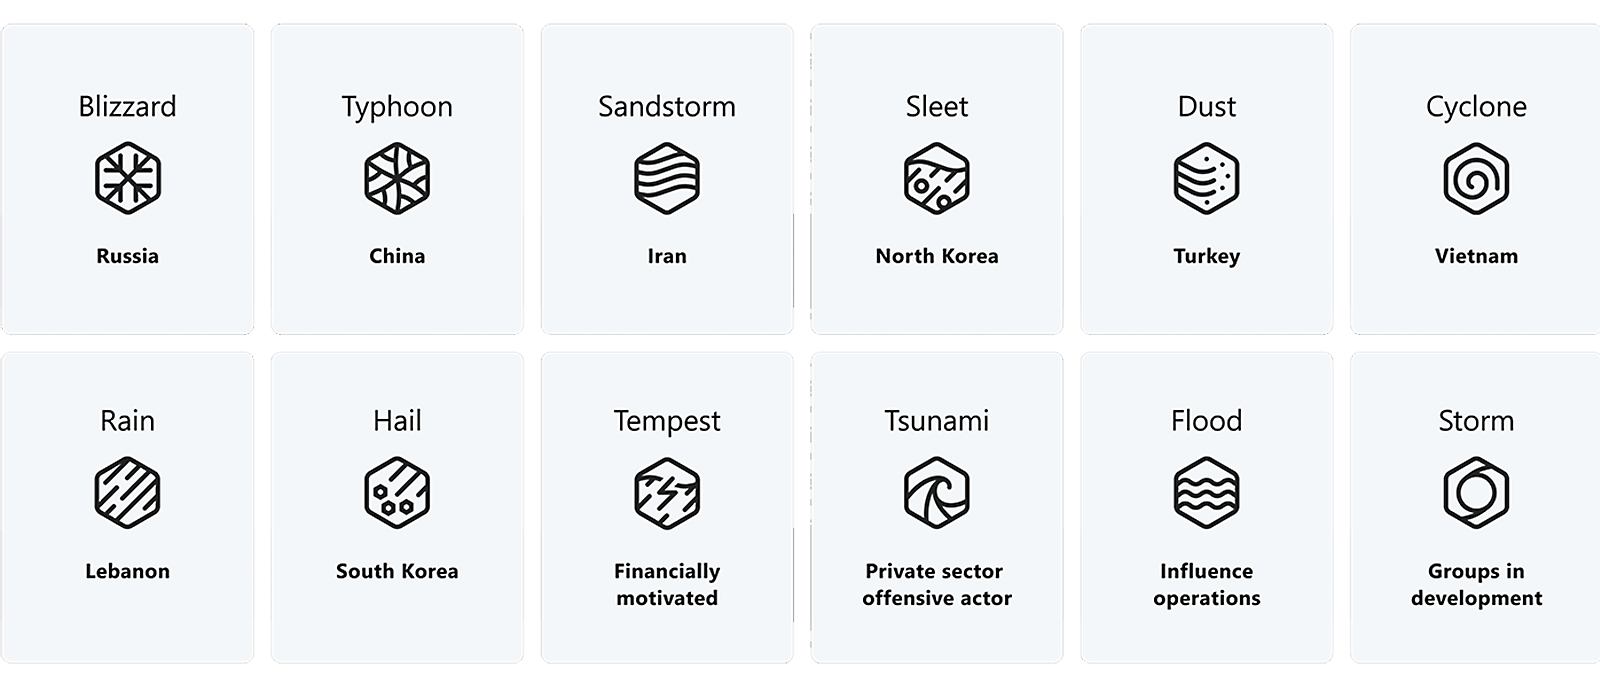
Microsoftova strategija imenovanja zlonamjernih aktera prebacila se na novu taksonomiju imenovanja za zlonamjerne aktere, a inspirirana je temama vezanima uz vrijeme.
Iako napadi društvenim inženjeringom mogu biti sofisticirani, postoji nekoliko stvari koje možete učiniti kako biste ih spriječili.6 Ako pametno upravljate svojom privatnošću i sigurnošću, možete nadmudriti napadače njihovom vlastitom igrom.
Prvo, uputite korisnike da osobni računi ostanu osobni i da ih ne povezuju s poslovnom e-poštom ni poslovnim zadacima.
Također, svakako implementirajte korištenje višestruke provjere autentičnosti (MFA). Društveni inženjeri obično traže informacije kao što su vjerodajnice za prijavu. Ako omogućite višestruku provjeru autentičnosti, čak i ako napadač dođe do vašeg korisničkog imena i lozinke, i dalje neće moći pristupiti vašim računima i osobnim podacima.7
Nemojte otvarati poruke e-pošte ili privitke iz sumnjivih izvora. Ako vam prijatelj pošalje vezu koju hitno trebate otvoriti, provjerite s prijateljem je li ju on zaista poslao. Prije nego što kliknete na bilo što, pauzirajte i pitajte se je li pošiljatelj osoba za koju se predstavlja.
Pauzirajte i provjerite
Pazite na ponude koje zvuče predobro da bi bile istinite. Ne možete osvojiti okladu u kojoj niste sudjelovati i nikoji član kraljevske obitelji neće vam ostaviti veliku količinu novca. Ako se čini previše primamljivo, napravite brzu pretragu kako biste odredili je li ponuda zakonita ili je zamka.
Nemojte previše dijeliti na mreži. Da bi njihove prijevare bile uspješne, društvenim inženjerima potrebno je povjerenje njihovih meta. Ako mogu pronaći vaše osobne pojedinosti preko vaših profila na društvenim mrežama, mogu ih iskoristiti kako bi se njihova prijevara činila zakonitom.
Zaštitite računala i uređaje. Koristite antivirusni softver, vatrozidove i filtre e-pošte. U slučaju ako prijetnja dođe do vašeg uređaja, imat ćete uspostavljenu zaštitu kako bi vaše informacije bile sigurne.
„Kada primite upitan telefonski poziv ili poruku e-pošte, ključno je usporiti i provjeriti. Ljudi griješe kada prebrzo reagiraju, zato je važno podsjetiti zaposlenike da u takvim situacijama ne moraju odgovoriti odmah.”
Jack Mott – Microsoftovo obavještavanje o prijetnjama
Saznajte više o tome kako pomoći u zaštiti svoje tvrtke ili ustanove tako da pogledate Rizik povjerenja: prijetnje društvenim inženjeringom i kibernetička zaštita.
- [2]Sadržaj u ovom odjeljku dolazi iz https://go.microsoft.com/fwlink/?linkid=2263229
- [6]Napomena: sadržaj dolazi iz https://go.microsoft.com/fwlink/?linkid=2263229
Povezani članci
Stručni savjeti o tri najupornija izazova u području računalne sigurnosti
Glavni upravitelj grupe, Justin Turner, Microsoft Security Research, opisuje tri velika izazova kojima je svjedočio tijekom karijere u području računalne sigurnost: upravljanje konfiguracijom, krpanje i vidljivost uređaja
Računalni zločin kao usluga (CaaS) povećava prijevare s poslovnom e-poštom za 38 %
Ugrožavanje poslovne e-pošte (BEC) u porastu je sada kada računalni zločinci mogu zamračiti izvor svojih napada kako bi bio još opakiji. Saznajte više o CaaS-u i kako pomoći u zaštiti svoje tvrtke ili ustanove.
Microsoft, Amazon i međunarodne jedinice za provođenje zakona udružuju se radi borbe protiv prijevara tehničke podrške
Pogledajte kako su Microsoft i Amazon udružili snage prvi put kako bi onesposobili nezakonite pozivne centre tehničke podrške u Indiji.
Pratite Microsoft Security