



Във все по-нарастващия онлайн свят, където доверието е едновременно валута и уязвимост, извършителите, представляващи заплаха, търсят начини да манипулират човешкото поведение и да се възползват от склонността на хората да искат да бъдат полезни. В тази инфографика ще разгледаме социалното инженерство, включително причината извършителите, представляващи заплаха ценят професионалната идентичност повече от всичко останало, и ще ви запознаем с някои от начините, по които те манипулират човешката природа, за да постигнат целите си.
Подхранвани от икономиката на доверието: измами със социално инженерство

Социалното инженерство и престъпната привлекателност на фишинга
Приблизително 901 процента от фишинг атаките включват тактики за социално инженерство, целящи да манипулират жертвите – обикновено чрез имейли – да разкрият чувствителна информация, да щракнат върху злонамерени връзки или да отворят злонамерени файлове. Фишинг атаките са рентабилни за нападателите, могат да се адаптират, за да заобикалят мерките за превенция, и се характеризират с висока степен на успех.
Лостовете на човешкото поведение
Техниките за социално инженерство обикновено се основават на използването на доверие и убеждаване от страна на атакуващия, за да убеди целите си да предприемат действия, които иначе биха били неприемливи. Три ефективни лоста са спешност, емоция и навик.2 Спешност Никой не иска да пропусне важна възможност или да не спази важен краен срок. Чувството за спешност често може да подмами иначе рационално мислещи цели на атаките да предадат лична информация.
Пример: Фалшива спешност
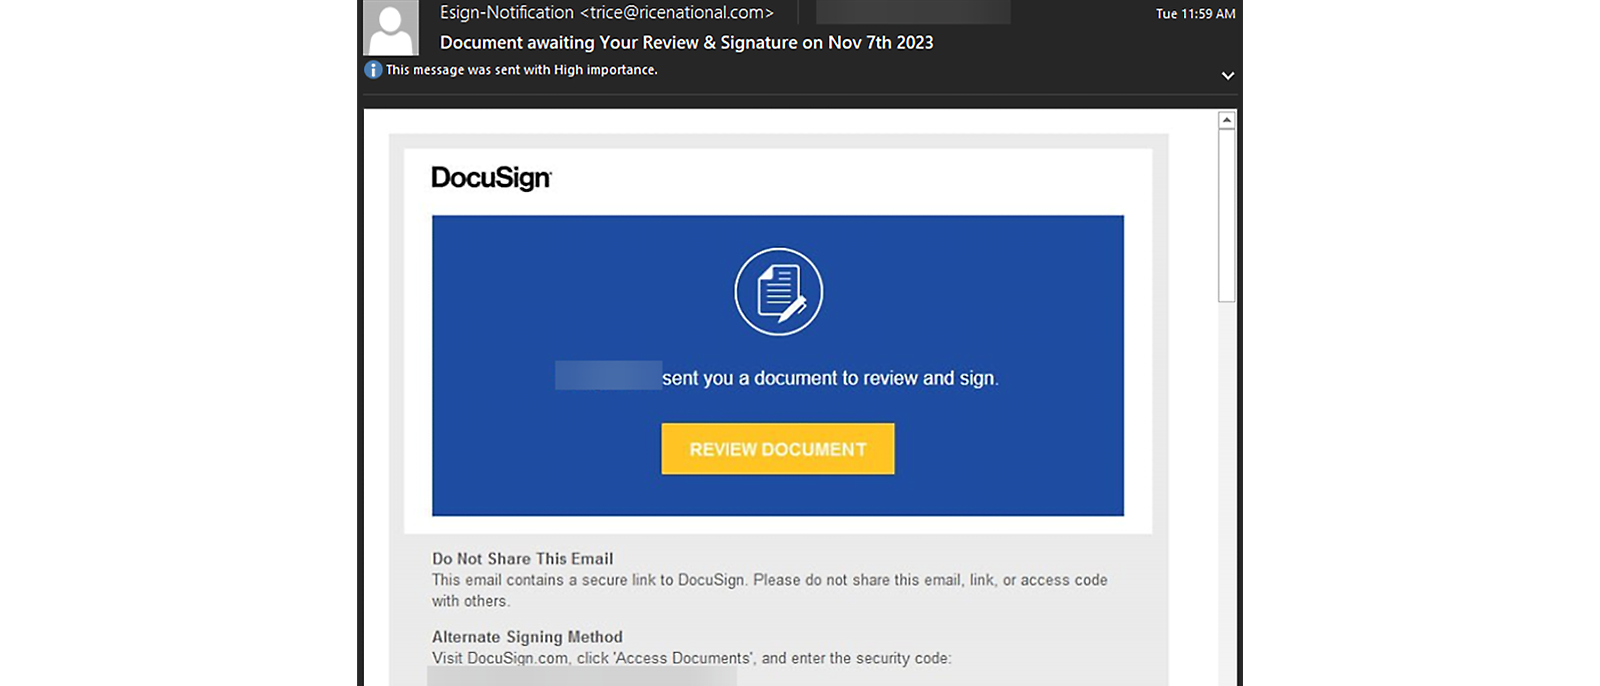
„Отличителен белег на фишинг имейла е прикачването на някаква времева рамка. Искат да ви накарат да вземете решение в кратък срок.“
Джак Мот – Набор от ресурси на Microsoft срещу заплахи
Емоции
Манипулиране с емоции може да даде предимство на извършители на кибератаки, тъй като хората са по-склонни да предприемат рискови действия в повишено емоционално състояние, особено ако става въпрос за страх, вина или гняв.
Пример: Емоционална манипулация
„Най-ефективната примамка, която някога съм виждал, беше съвсем кратък имейл, в който се казваше, че съпругът ви е сключил договор с нас да подготвим документите ви за развод. Кликнете върху връзката, за да изтеглите своето копие.“
Шеррод ДеГрипо – Набор от ресурси на Microsoft срещу заплахи
Навик
Престъпниците са усърдни наблюдатели на поведението и обръщат специално внимание на навиците и рутинните действия, които хората изпълняват автоматично, без много да се замислят.
Пример: Често срещан навик
„Извършителите, представляващи заплаха, се адаптират към ритъма на бизнеса. Те са успешни в използването на примамки, които имат смисъл в контекста, в който обикновено ги получаваме.“
Джак Мот – Набор от ресурси на Microsoft срещу заплахи
Понякога границата между личната и професионалната персона на служител може да се сближи. Служител може да използва служебната си електронна поща за лични акаунти, които използва за работа. Понякога извършителите, представляващи заплаха, се опитват да се възползват от това като се представят за една от тези програми, за да получат достъп до корпоративната информация на служителя.
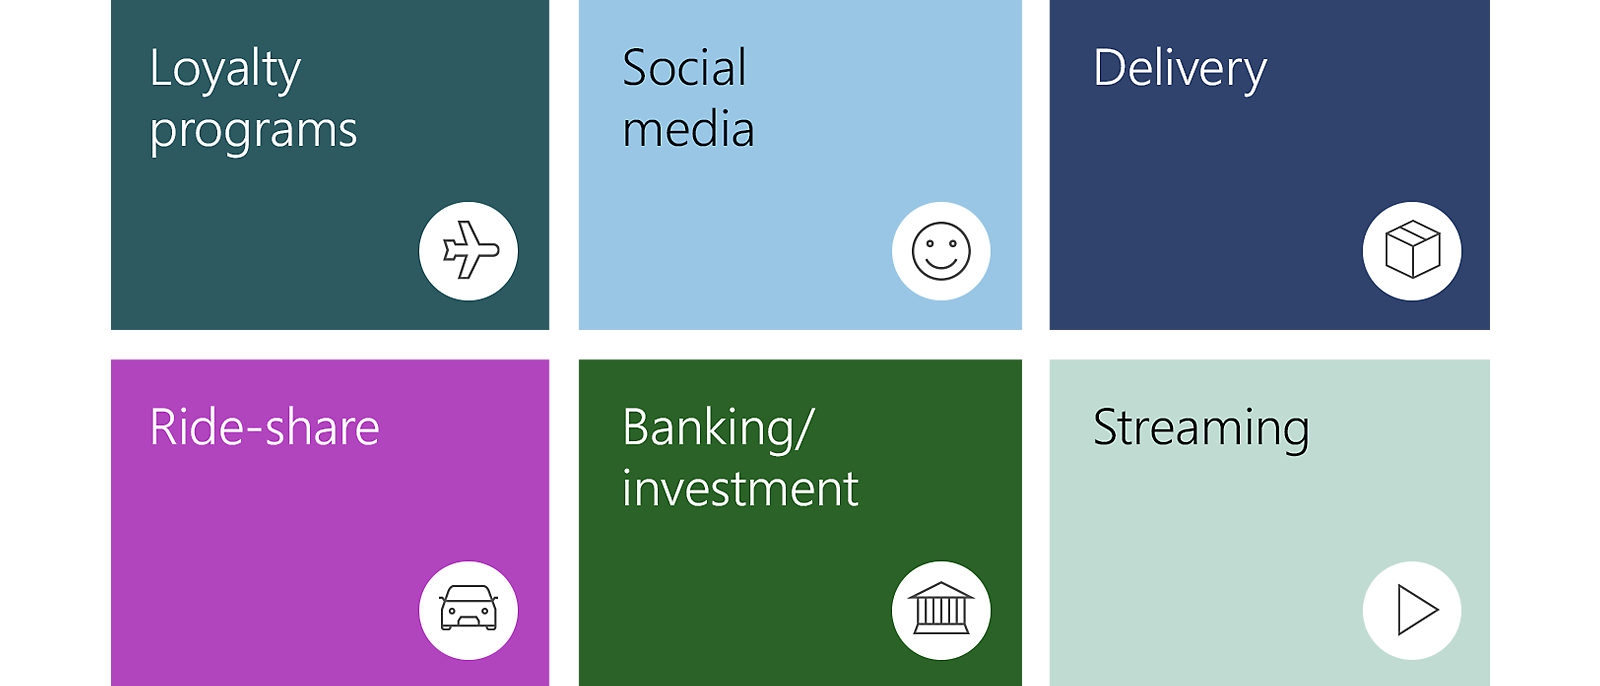
„При имейл фишинг измамите киберпрестъпниците опитват своите „примамки“ за корпоративни имейл адреси. Те не губят време за лични адреси за уеб мейл. Работните адреси са по-ценни, тъй като те биха предоставили повече ресурси и биха се съсредоточили върху персонализирането на атаките за тези акаунти.“
Джак Мот – Набор от ресурси на Microsoft срещу заплахи
Дългосрочната афера
Атаките, извършвани от социални инженери, обикновено не са бързи. Социалните инженери са склонни да изграждат доверие у жертвите си с течение на времето, използвайки трудоемки техники, които започват с проучване. Цикълът на този вид манипулиране може да изглежда по следния начин:
- Проучване: Инженерите идентифицират целта и събират контекстна информация, като възможни входни точки или използвани протоколи за сигурност.
- Проникване: Инженерите се фокусират върху изграждането на доверие у целта. Те разказват някаква история, привличат целта и поемат контрола върху взаимодействието, за да го насочат по начин, който е от полза за извършителя.
- Експлоатация: Социалните инженери постепенно събират информация за целта. Обикновено целта предава тази информация доброволно и извършителите могат да използват това в своя полза, за да получат достъп до още по-конфиденциална информация.
- Прекратяване: Социалният инженер приключва взаимодействието по естествен начин. Опитен социален инженер ще направи това без да предизвика подозрения в целта
BEC атаките се открояват в киберпрестъпния свят с акцента си върху социалното инженерство и изкуството на заблудата. Успешните BEC атаки струват на организациите стотици милиони долари годишно. През 2022 г. Центърът за оплаквания за интернет престъпления към Федералното бюро за разследване (ФБР) е регистрирал уточнени загуби в размер на над 2,7 милиарда USD, свързани с 21 832 подадени оплаквания за BEC.4
Основните мишени за BEC са изпълнителни директори и други висши ръководители, финансови мениджъри, служители в областта на човешките ресурси, които имат достъп до документи на служителите, например до номерата на социални осигуровки, данъчни декларации или друга информация, която дава възможност за идентифициране на лица. Новите служители, които може би са по-малко склонни да проверяват непознати искания по имейли, също са сред целите.
Почти всички форми на BEC атаки се увеличават. Често срещаните видове BEC атаки включват:5
- Пряко компрометиране на електронна поща (DEC): Компрометираните имейл акаунти се използват при социално инженерство на вътрешни или външни счетоводни роли, за да се прехвърлят средства към банковата сметка на атакуващия или да се промени информацията за плащане по съществуваща сметка.
- Компрометиране на имейл на доставчик (VEC): Социално инженерство по отношение на съществуващи взаимоотношения с доставчици чрез похищение на имейл, свързан с плащане, и въплъщаване като служители на компанията, с цел да доставчикът да бъде убеден да пренасочи дължимото плащане към незаконна банкова сметка.
- Измама с фалшиви фактури: Масова измама на база на социално инженерство, при която се използват добре известни бизнес марки, за да се убедят компаниите да плащат по фалшиви фактури.
- Измама чрез представяне за адвокат: Използване на доверителни взаимоотношения с големи и известни адвокатски фирми с цел повишаване на доверието на ръководители на малки компании и стартиращи предприятия за извършване на плащания по очакващи плащане фактури, особено преди важни събития като първоначално публично предлагане на акции. Пренасочването на плащанията към незаконна банкова сметка се осъществява след постигане на споразумение за условията за плащанията.
Octo Tempest
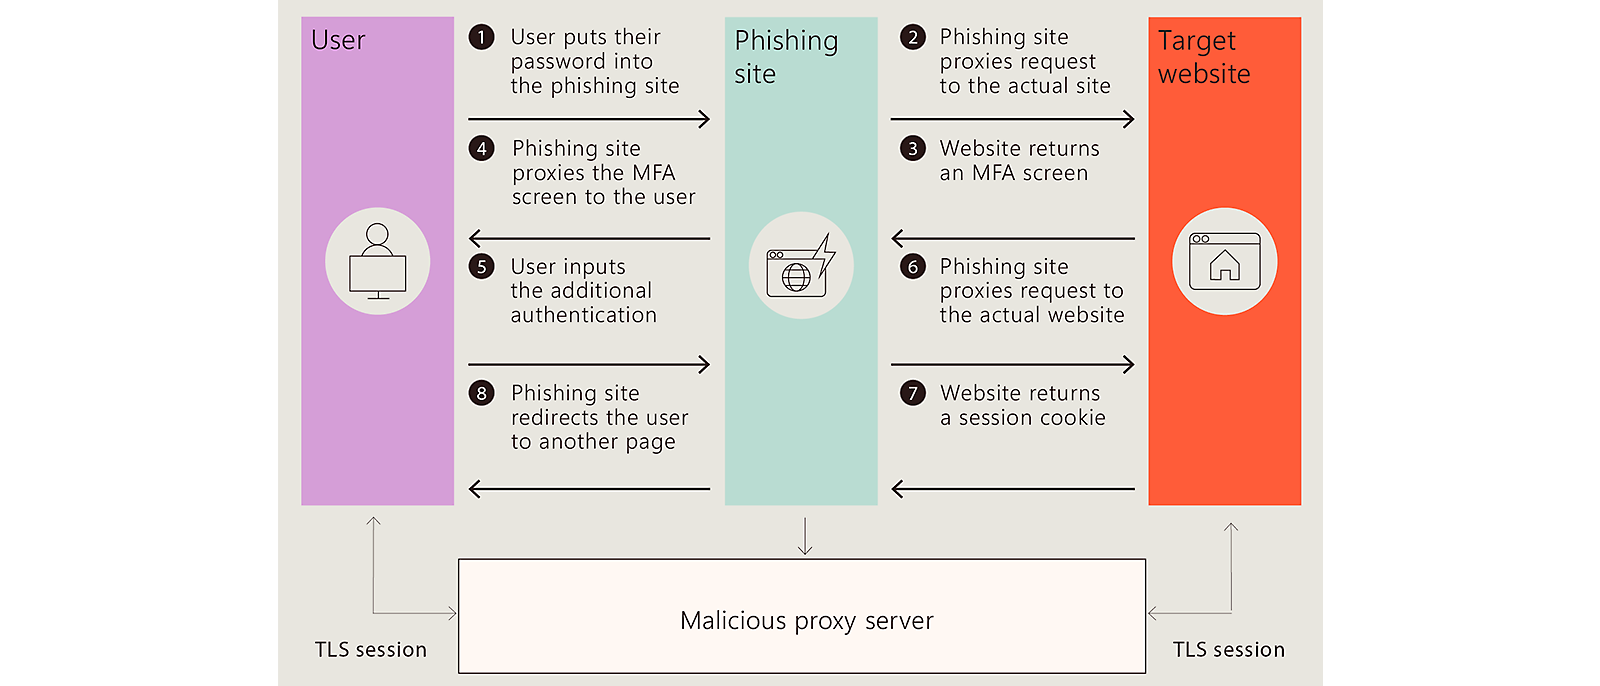
Octo Tempest е финансово мотивиран колектив от англоговорещи извършители, представляващи заплаха, известни с провеждането на широк спектър от кампании, в които се използват предимно техники от типа Противник по средата (AiTM), социално инженерство и възможности за подмяна на SIM карти.
Diamond Sleet
През август 2023 г. Diamond Sleet осъществи компрометиране на веригата за доставка на софтуер на германския доставчик на софтуер JetBrains, при което бяха компрометирани сървъри за процеси на създаване, тестване и внедряване на софтуер. Тъй като в миналото Diamond Sleet успешно е прониквала в среди в отрасъла на строителството изграждане, Microsoft преценява, че тази дейност представлява особено висок риск за засегнатите организации.
Sangria Tempest
Sangria Tempest, познати също като FIN, са известни с това, че са насочени към ресторантьорския бранш и крадат данни от платежни карти. Една от най-ефективните им примамки е обвинението в хранително отравяне, като подробностите за това могат да се видят при отваряне на зловреден прикачен файл.
Sangria Tempest, които са предимно от Източна Европа, са използвали нелегални форуми, за да набират англоговорещи лица, които са обучени как да се обаждат в магазини при доставката на примамка, осъществена по имейл. Чрез този процес групата е откраднала данни на десетки милиони платежни карти.
Midnight Blizzard
Midnight Blizzard е базиран в Русия извършител, представляващ заплаха, за когото е известно, че се насочва предимно към правителства, дипломатически структури, неправителствени организации (НПО) и доставчици на ИТ услуги предимно в САЩ и Европа.
Midnight Blizzard използва съобщения в Teams за изпращане на примамки, които се опитват да крадат идентификационни данни от целевата организация като ангажират потребителя и изискват одобрение на подкани за многофакторно удостоверяване (MFA).
Знаехте ли?
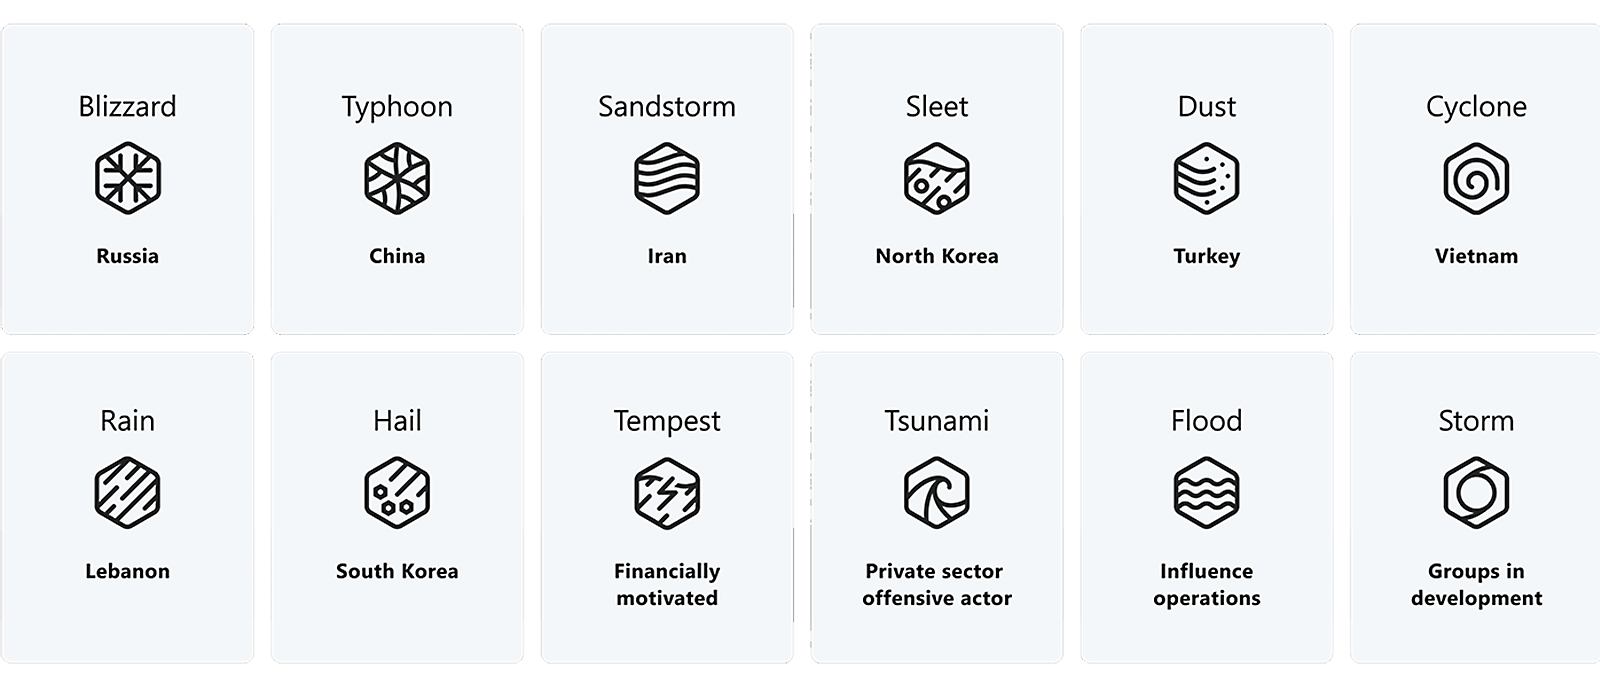
Стратегията на Microsoft за именуване на извършители, представляващи заплаха, премина към нова таксономия за именуване на участници в заплахи, вдъхновена от теми, свързани с времето.
Въпреки че атаките с прилагане на социално инженерство могат да бъдат сложни, има неща, които можете да направите, за да ги предотвратите.6 Ако полагате разумни грижи за поверителността и защитата си, можете да победите извършителите, представляващи заплаха, в тяхната собствена игра.
Първо, инструктирайте потребителите да поддържат личните си акаунти като лични и да не ги смесват със служебни имейли или задачи, свързани с работата.
Също така не забравяйте да наложите използването на MFA. Социалните инженери обикновено търсят информация като идентификационни данни за влизане. Като активирате MFA, дори ако извършителят, представляващ заплаха, получи потребителското ви име и парола, той няма да може да осъществи достъп до вашите акаунти и лична информация.7
Не отваряйте имейли или прикачени файлове от подозрителни източници. Ако приятел ви изпрати връзка, върху която трябва да щракнете спешно, потвърдете с приятеля си дали съобщението наистина е от него. Преди да кликнете върху каквото и да било, направете пауза и се запитайте дали изпращачът е този, за когото се представя.
Пауза и проверка
Бъдете предпазливи по отношение на оферти, които са твърде добри, за да са истина. Не можете да спечелите в лотария, в която не сте участвали, и никой от чужбина няма да ви остави голяма сума пари. Ако офертата изглежда твърде примамлива, направете бързо търсене, за да установите дали е легитимна, или е капан.
Не споделяйте прекалено много информация онлайн. Социалните инженери се нуждаят от доверието на мишените си, за да сработят измамите им. Ако успеят да намерят личните ви данни от профилите ви в социалните мрежи, те могат да ги използват, за да придадат на измамите си по-правдоподобен вид.
Защитете компютрите и устройствата си. Използвайте антивирусен софтуер, защитни стени и филтри за електронна поща. В случай че заплаха проникне в устройството ви, ще разполагате със защита, която ще ви помогне да защитите информацията си.
„Когато получите съмнително телефонно обаждане или имейл, важното е да не избързате и да проверите. Хората правят грешки, когато действат твърде бързо, затова е важно да напомняме на служителите, че в такива ситуации не е необходимо да реагират веднага."
Джак Мот – Набор от ресурси на Microsoft срещу заплахи
Научете повече за това как да защитите вашата организация, като гледате Рискът на доверието: заплахи чрез социално инженерство и киберзащита.
- [2]Източникът на това съдържание е https://go.microsoft.com/fwlink/?linkid=2263229
- [6]Бележка: Съдържанието е получено от https://go.microsoft.com/fwlink/?linkid=2263229
Свързани статии
Експертни съвети за трите най-сериозни предизвикателства в областта на киберсигурността
Главният мениджър на групата Джъстин Търнър, Microsoft Security Research, описва трите постоянни предизвикателства, които е видял по време на кариерата си в областта на киберсигурността: управление на конфигурацията, поправки и видимост на устройствата
Киберпрестъплението като услуга (CaaS) стимулира 38% повишение в измамите с бизнес имейл
Компрометирането на имейл от бизнес клас (BEC) се разраства сега, когато престъпниците могат да крият източника на атаките си, за да бъдат още по-злонамерени. Научете повече за CaaS и как да защитите организацията си.
Майкрософт, Amazon и международни правоприлагащи органи се обединяват в борбата с измамите в областта на техническата поддръжка
Вижте как Microsoft и Amazon обединиха усилията си за първи път в историята, за да унищожат незаконни кол центрове за техническа поддръжка в Индия.
Следвайте Microsoft Security